IP Infusion vs Juniper MX, PTX, ACX e QFX: un confronto tecnico.
Piattaforma per piattaforma, silicio per silicio: come i router e gli switch di IP Infusion si collocano rispetto a MX204, QFX5120, QFX5220, ACX7100 e PTX10001, con una mappa CLI da Junos a OcNOS e ciò che gli operatori hanno dichiarato pubblicamente sul passaggio.
La data di ultimo ordine del MX204 è il 15 giugno 2027.
OcNOS-SP su UfiSpace S9510-28DC è l'opzione di IP Infusion per i ruoli di edge SP, PE e aggregazione che oggi svolge il Juniper MX204. Juniper ha annunciato la fine vita del MX204 il 15 giugno 2026 nel TSB107750 e pubblica queste milestone:
- 15 giugno 2026Fine vita annunciata (TSB107750)
- 15 giugno 2027Data di ultimo ordine per l'hardware MX204
- 15 giugno 2028Fine dell'analisi dei guasti hardware
- 15 giugno 2030Fine dell'engineering; 27.4 è l'ultima versione software
- 30 giugno 2032Fine del supporto
La piattaforma OcNOS-SP per il ruolo dell'MX204
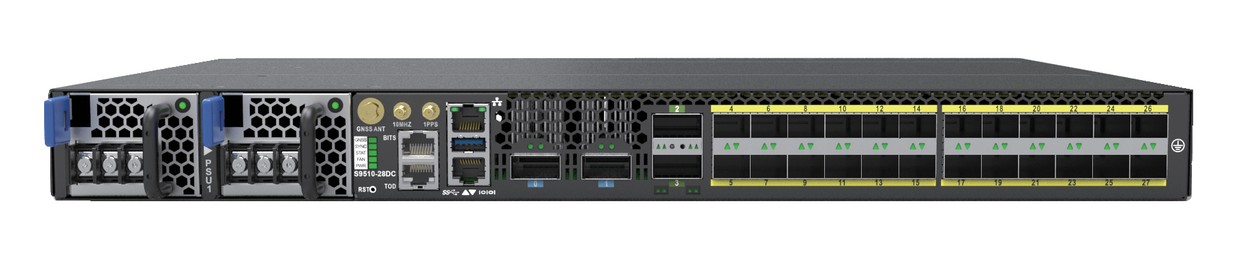
UfiSpace S9510-28DCPer accesso 10G o 25G con uplink a 400G
Note di dimensionamento per il ruolo del MX204
- L'Edgecore AGR130 (AS5916-54XKS), una piattaforma 48 x 10G, è soggetta a un avviso di fine vendita annunciato il 6 ottobre 2026, con data di ultimo ordine il 2 febbraio 2027, e non è stato pubblicato alcun successore. Per un edge ad alta densità 10G, le piattaforme OcNOS-SP qualificate con un mix di porte simile sono la UfiSpace S9510-28DC e la Edgecore AS7535-28XB (CSR440), ciascuna con 24 porte SFP28 1/10/25G.
- Per una tabella di routing Internet completa, la piattaforma OcNOS-SP con un deployment pubblicato è la UfiSpace S9600-72XC con TCAM esterna OP2. NWP Services la utilizza con la tabella IPv4 e IPv6 completa, oltre 1,27 milioni di route, in hardware.
- La scalabilità di route, VRF ed etichette dipende dalla piattaforma e dalla release di OcNOS.
La riga MX204 nella mappatura delle piattaforme qui sotto confronta i due router per porte e capacità. Prima di sostituire qualsiasi unità, una valutazione di migrazione conferma scalabilità e funzionalità rispetto alla vostra configurazione. Le date sono quelle pubblicate da Juniper e sono state verificate a ottobre 2026; la fonte ufficiale è la pagina di Juniper.
Chi fornisce ciascun livello del router
Un router è composto da quattro livelli in entrambi i casi: hardware, sistema operativo di rete, ottiche e supporto. Ciò che cambia è chi fornisce ciascun livello e se è possibile cambiarne uno senza cambiare gli altri.
Fornitori diversi per ogni livello, con qualifica congiunta di IP Infusion e consegna come un unico prodotto, con un contratto di supporto e un percorso RMA.
Un unico fornitore per ogni livello: hardware Juniper, Junos, ottiche Juniper e supporto JTAC.
| Dimensione | IP Infusion (OcNOS) | Juniper (Junos) |
|---|---|---|
| Che cosa si acquista | Il router o lo switch finito: hardware aperto, OcNOS, ottica e supporto come un unico sistema. Oppure OcNOS da solo, per l'hardware che utilizza già. | Il router o lo switch finito: hardware Juniper, Junos e supporto da un unico vendor. |
| Hardware | Piattaforme aperte di Edgecore, UfiSpace e Celestica. Un unico modello operativo OcNOS su tutte. | Sistemi a marchio Juniper: MX, QFX, ACX, PTX. |
| Silicio | Merchant silicon Broadcom: Qumran e Jericho per il routing, Trident e Tomahawk per lo switching. | Chipset Junos Trio sull'MX204 e silicon Express di 4a generazione sul PTX10001-36MR, come documentati da Juniper. |
| Sistema operativo | OcNOS-SP per il routing service provider, OcNOS-DC per il data center. | Junos OS e Junos OS Evolved sulle linee MX, QFX, ACX e PTX. |
| Licenze | Concesso in licenza separatamente dall'hardware, in edizioni con una licenza d'uso perpetua. | Modello Juniper Flex a tre livelli (Standard, Advanced, Premium); licenze in sottoscrizione e perpetue sulla serie MX. |
| Approvvigionamento | Hardware e software si acquistano separatamente, così le piattaforme possono essere messe in concorrenza tra diversi ODM. | Hardware, software e supporto provengono da Juniper. |
| Protocolli | BGP, OSPF, IS-IS, MPLS, SR-MPLS, EVPN-VXLAN, EVPN-MPLS, RSVP-TE, IEEE 1588v2 e supporto iniziale per SRv6 su router selezionati, con altri in sviluppo. Dettaglio per piattaforma nella Feature Matrix. | Dettaglio per piattaforma in Juniper Feature Explorer. |
| Ottiche | Pluggable multi-vendor con interoperabilità comprovata, inclusi i coerenti 400G ZR/ZR+. | ottiche Juniper. |
| Gestione | CLI transazionale standard di settore con commit esplicito. NETCONF, OpenConfig, gNMI, YANG, Ansible, IP Maestro EMS. | CLI di Junos OS e Junos OS Evolved con commit. Juniper Routing Director per l'onboarding e la gestione. |
| Supporto | Per un OcNOS System, un contratto di supporto e un percorso RMA da IP Infusion coprono software e hardware. Per l'hardware che comprate voi stessi, il produttore supporta l'hardware. | JTAC single-vendor per hardware e software. |
Cinque piattaforme Juniper di riferimento, mappate per capacità e ruolo.
Ogni riga abbina una piattaforma di riferimento Juniper al suo equivalente IP Infusion, con il confronto di capacità unidirezionale, il verdetto di idoneità e l'avvertenza principale. Quando una singola piattaforma IP Infusion non raggiunge la capacità, la riga lo segnala e indica la combinazione che vi riesce.
| Piattaforma Juniper | Equivalente IP Infusion | Porte | Capacità | Corrispondenza | Nota |
|---|---|---|---|---|---|
| Juniper MX204Edge SP / aggregazione / DCI · Junos Trio | S9510-28DCOcNOS-SP | 8×10G + 4×100G → 24×10/25G + 2×100G + 2×400G | 400G → 800G | Margine di capacità | Da confermare nella valutazione: scala e throughput DCI in base al mix di porte e all'uso delle funzioni. |
| Juniper QFX5120-48YLeaf DC / ToR EVPN-VXLAN · Junos OS | AS7326-56X / S8901-54XCOcNOS-DC | 48×25G + 8×100G → 48×25G + 8×100G | 2.0T → 2.0T (unidirezionale) | Corrispondenza porta per porta | La selezione dello SKU dipende dalle porte in rame rispetto a quelle in fibra e dal mix di uplink, ed è mappata sulla HCL nella valutazione. |
| Juniper QFX5220-32CDSpine DC / 400G · Junos OS Evolved | Edgecore AS9716-32DOcNOS-DC | 32×400G → 32×400G | 12.8T → 12.8T | Corrispondenza porta per porta | Per le AI fabric, OcNOS-DC gira su piattaforme Broadcom Tomahawk 4 e Tomahawk 5. |
| Juniper ACX7100-32C / 48LAggregazione metro · Junos OS Evolved | S9600-56DX / AGR560OcNOS-SP | 32×100G + 4×400G → 48×100G + 8×400G | 4.8T → 4.8T / 7.2T | Stessa classe di capacità | Da confermare per il vostro deployment: sincronizzazione boundary clock G.8273.2 Class C con SyncE. MACsec non è offerto su queste piattaforme OcNOS. |
| Juniper PTX10001-36MRCore compatto SP / peering · Juniper Express4 | S9610-36DOcNOS-SP | 12×100G + 24×400G → 36×400G | 9.6T → 14.4T | Silicio diverso | La mappatura più dipendente dal design dell'intero insieme. Il PoC live SKT (giu 2025) è la prova pubblica in ambito IPoDWDM. |
Come leggere queste voci. Le righe sono abbinate per ruolo, profilo di porte e capacità, e la capacità è espressa nello stesso modo su entrambi i lati. I valori di Juniper sono quelli documentati da Juniper, e il silicon è indicato solo dove lo indica la documentazione del vendor: il chipset Junos Trio per l'MX204 e il silicon Express di 4a generazione per il PTX10001-36MR. Scala, sincronizzazione e funzioni specifiche che utilizzate dipendono dal vostro deployment e sono confermate dalla valutazione di migrazione, quindi nessuna riga è presentata come sostituzione uno a uno garantita.
Spostare le configurazioni MX204 su OcNOS, un sito alla volta.
Sei passaggi, dall'inventario a un cutover verificato. Ogni blocco OcNOS del passaggio 3 è stato digitato su un router di laboratorio con OcNOS-SP o preso dalla sua configurazione in esecuzione, e indica quel router.
- 1. Censire ogni MX204 per ruoloCreate una riga per router: sito, numero di serie, release software in produzione, data di fine del contratto di supporto e ruolo del router (PE, P, peering, aggregazione o laboratorio). L'elenco mostra quali router trasportano traffico critico, quali possono migrare per primi e quali arrivano a un rinnovo di contratto prima che una sostituzione sia pronta.
- 2. Mappare le funzionalità da cui dipende ogni ruoloElencate i protocolli e i servizi che ogni configurazione usa davvero e verificateli nella OcNOS Feature Matrix per la piattaforma e la release previste. La route policy richiede una revisione a parte: ogni policy statement Junos viene riscritto come route map OcNOS che esprime la stessa intenzione, invece di essere trasposto riga per riga.
- 3. Tradurre la configurazioneTraducete un'area di protocollo alla volta, mantenendo l'intento di ogni blocco di configurazione anziché la sua forma. Junos raggruppa la maggior parte delle impostazioni di protocollo sotto protocols; OcNOS le imposta in un processo del router e su ogni interfaccia. Il traduttore qui sotto copre le aree comuni.
- 4. Testare un sito in sicurezzaConcordate prima i criteri di superamento: tempo di convergenza, carico del control plane, telemetria e procedura di upgrade. Costruite il router OcNOS-SP in laboratorio, oppure come shadow peer che apprende le stesse route con la stessa policy ma non trasporta traffico dei clienti, e spostate il traffico di produzione solo quando i criteri sono soddisfatti. La VM OcNOS gratuita gira in GNS3, EVE-NG e KVM, quindi il lavoro di configurazione può iniziare prima dell'arrivo dell'hardware.
- 5. Effettuare il cutover con una via di ritornoSpostate un sito alla volta durante una finestra di manutenzione. Mantenete l'MX204 configurato e montato a rack finché il router OcNOS non soddisfa i criteri di superamento del passaggio 4 con traffico di produzione. Tornare indietro diventa così una modifica di cablaggio e routing anziché una ricostruzione.
- 6. Verificare dopo il cutoverVerificate sul nuovo router gli stessi elementi verificati sul vecchio: adiacenze, sessioni BGP, binding delle label e route. Ogni scheda del traduttore affianca il comando show di Junos al suo equivalente OcNOS.
- Laboratorio Testate la configurazione tradotta sulla VM OcNOS o su un router di laboratorio.
- Shadow peer OcNOS apprende le stesse route mentre l'MX204 trasporta il traffico.
- Cutover OcNOS trasporta il traffico mentre l'MX204 resta configurato.
- MX204 rimosso Una volta soddisfatti i criteri di superamento con traffico di produzione.
Da Junos a OcNOS, blocco per blocco
Nozioni di base
I comandi e i nomi che differiscono in ogni configurazione che traducete.
| Attività | Junos | OcNOS |
|---|---|---|
| Applicare la configurazione candidata | commit | commit |
| Scartare le modifiche non confermate | rollback | abort transaction |
| Mostrare la configurazione | show configuration | show running-config |
| Abilitare MPLS su un'interfaccia | family mpls + protocols mpls interface | label-switching |
| Rendere interna una sessione BGP | type internal | remote-as <local AS> |
| Usare il loopback come sorgente BGP | local-address | neighbor <peer> update-source lo |
| Route policy | policy-statement | route-map |
| Istanza VPN di livello 3 | routing-instances <name> instance-type vrf | ip vrf <name> |
| Filtro di interfaccia | firewall family inet filter | ip access-list + ip access-group <name> in |
| Aggregato di link | ae + 802.3ad | po + channel-group <n> mode active |
| Loopback | lo0.0 | lo |
| Nomi delle porte | ge-, xe-, et- | ge, xe, ce, cd |
I nomi delle porte OcNOS seguono la velocità della porta, e l'insieme dei nomi dipende dalla piattaforma.
Interfacce
Suddividere una porta 100G in breakout, poi aggregare due delle sue sotto-porte 10G con LACP.
set chassis aggregated-devices ethernet device-count 4
set interfaces xe-0/0/2 ether-options 802.3ad ae3
set interfaces xe-0/0/3 ether-options 802.3ad ae3
set interfaces ae3 aggregated-ether-options lacp active
set interfaces ae3 unit 0 family inet address 10.1.3.0/31
port ce22 breakout 4X10g
!
interface po3
 ip address 10.1.3.0/31
!
interface ce22/1
 channel-group 3 mode active
!
interface ce22/2
 channel-group 3 mode active
channel-group 3 mode activesu ogni membro svolge il lavoro di802.3ad ae3elacp active. OcNOS non prevede un passaggio per il numero di dispositivi.- L'indirizzo IP va sull'interfaccia
po, come sulla unitaedi Junos. - Su questo router,
port ce22 breakout 4X10gcrea le sotto-portece22/1,ce22/2e così via. Le modalità di breakout e i nomi delle porte dipendono dalla piattaforma.
| Junos | OcNOS |
|---|---|
show lacp interfaces | show etherchannel |
Dalla configurazione in esecuzione di un UfiSpace S9600-28DX, OcNOS-SP-PLUS 7.0.1.
IS-IS
Solo Level 2, con wide metric, traffic engineering e CSPF nel processo IS-IS.
set interfaces lo0 unit 0 family iso address 49.0001.0000.0000.0001.00
set interfaces et-0/0/0 unit 0 family iso
set protocols isis level 1 disable
set protocols isis interface et-0/0/0.0 point-to-point
set protocols isis interface lo0.0 passive
router isis CORE
 is-type level-2-only
 metric-style wide
 mpls traffic-eng router-id 10.0.0.1
 mpls traffic-eng level-2
 capability cspf
 dynamic-hostname
 net 49.0001.0000.0000.0001.00
!
interface lo
 ip router isis CORE
!
interface ce4
 isis network point-to-point
 ip router isis CORE
level 1 disablecorrisponde ais-type level-2-only.- Impostate il NET nel processo IS-IS con
net, non sul loopback. Il formato è lo stesso. - Ogni interfaccia si aggiunge con
ip router isis <tag>, eisis network point-to-pointcorrisponde all'istruzione Junospoint-to-point.
| Junos | OcNOS |
|---|---|
show isis adjacency | show clns neighbors |
show isis database | show isis database |
Dalle configurazioni in esecuzione di un UfiSpace S9600-56DX, OcNOS-SP-PLUS 7.0.1 e di un UfiSpace S9510-28DC, OcNOS-SP-PLUS 7.0.1.
OSPF
Un link punto-punto e il loopback nell'area 0.
set routing-options router-id 10.10.100.11
set protocols ospf area 0.0.0.0 interface et-0/0/0.0
set protocols ospf area 0.0.0.0 interface lo0.0 passive
router ospf 100
 ospf router-id 10.10.100.11
 network 10.2.2.28/31 area 0.0.0.0
 network 10.10.100.11/32 area 0.0.0.0
!
interface ce22
 ip address 10.2.2.29/31
 ip ospf network point-to-point
- OcNOS seleziona le interfacce OSPF per prefisso, tramite istruzioni
networksottorouter ospf. Junos elenca le interfacce sotto l'area. - Il loopback si aggiunge tramite la sua istruzione
network/32, eip ospf network point-to-pointimposta il tipo di link sull'interfaccia. - Su questo router, le porte
cesono le porte 100G.
| Junos | OcNOS |
|---|---|
show ospf neighbor | show ip ospf neighbor |
Dalla configurazione in esecuzione di un UfiSpace S9600-56DX, OcNOS-SP-PLUS 7.0.1.
BGP
iBGP IPv4 unicast, con il loopback come sorgente e il loopback annunciato.
set routing-options autonomous-system 65000
set protocols bgp group internal-peers type internal
set protocols bgp group internal-peers local-address 10.0.0.1
set protocols bgp group internal-peers export send-direct
set protocols bgp group internal-peers neighbor 10.0.0.4
set policy-options policy-statement send-direct term 1 from protocol direct
set policy-options policy-statement send-direct term 1 then accept
router bgp 65000
 bgp router-id 10.0.0.1
 neighbor 10.0.0.4 remote-as 65000
 neighbor 10.0.0.4 update-source lo
 !
 address-family ipv4 unicast
  network 10.0.0.1/32
  neighbor 10.0.0.4 activate
 exit-address-family
- Un
remote-asuguale all'AS locale rende la sessione interna, che è il ruolo ditype internal. update-source loprende il posto dilocal-address. L'istruzionenetworkannuncia il loopback, come fa l'esempio Junos con la policy di exportsend-direct.- Attivate ogni neighbor all'interno della sua address family. OcNOS-SP 7.0.1 segnala l'attivazione a livello di router come deprecata. I peer IPv6 si attivano sotto
address-family ipv6 unicast.
| Junos | OcNOS |
|---|---|
show bgp summary | show ip bgp summary |
Dalla configurazione in esecuzione di un UfiSpace S9510-28DC, OcNOS-SP-PLUS 7.0.1; update-source lo è stato digitato e accettato sullo stesso router.
MPLS e LDP
LDP su un'interfaccia di core, con l'indirizzo di trasporto impostato sul loopback.
set interfaces et-0/0/0 unit 0 family mpls
set protocols mpls interface et-0/0/0.0
set protocols ldp interface et-0/0/0.0
set protocols ldp interface lo0.0
router ldp
 router-id 10.0.0.8
 transport-address ipv4 10.0.0.8
!
interface xe20
 label-switching
 enable-ldp ipv4
label-switchingsull'interfaccia svolge il lavoro difamily mplseprotocols mpls interface.enable-ldp ipv4sull'interfaccia sostituisceprotocols ldp interface.- Usate un indirizzo di loopback per
transport-addresse trasportatelo nell'IGP.
| Junos | OcNOS |
|---|---|
show ldp session | show mpls ldp session |
show ldp database | show mpls ldp fec |
Dalla configurazione in esecuzione di un UfiSpace S9501-28SMT, OcNOS-SP-MPLS 7.0.1.
SR-MPLS
Un segment routing global block e un SID di nodo sul loopback, con IS-IS.
set interfaces et-0/0/0 unit 0 family mpls
set protocols mpls interface et-0/0/0.0
set protocols isis source-packet-routing srgb start-label 400000
set protocols isis source-packet-routing srgb index-range 4000
set protocols isis source-packet-routing node-segment ipv4-index 2001
segment-routing
 global block 16000 23999
!
router isis 1
 isis segment-routing global block 16000 23999
 segment-routing mpls
!
interface lo
 prefix-sid index 8
! or an absolute label inside the block:
! prefix-sid absolute 16001
- In Junos,
srgb start-labeleindex-rangecorrispondono aglobal block <first> <last>, che si imposta sottosegment-routinge nell'IGP. segment-routing mplssi trova sottorouter isis, come sul router di laboratorio.prefix-sid indexcorrisponde anode-segment ipv4-index. L'indice è relativo al blocco, e un'etichetta assoluta deve rientrare al suo interno.
| Junos | OcNOS |
|---|---|
show route forwarding-table family mpls | show mpls forwarding-table |
Dalla configurazione in esecuzione di un UfiSpace S9501-28SMT, OcNOS-SP-MPLS 7.0.1; prefix-sid absolute è stato digitato e accettato su un UfiSpace S9510-28DC, OcNOS-SP-PLUS 7.0.1.
L3VPN
Una VRF cliente su un router PE, con route VPNv4 scambiate tra loopback tramite iBGP.
set interfaces xe-0/0/0:0 unit 0 family inet address 172.16.1.2/30
set routing-instances CE1_L3vpn instance-type vrf
set routing-instances CE1_L3vpn interface xe-0/0/0:0.0
set routing-instances CE1_L3vpn route-distinguisher 192.168.0.1:12
set routing-instances CE1_L3vpn vrf-target target:65412:12
set protocols bgp group ibgp type internal
set protocols bgp group ibgp local-address 192.168.0.1
set protocols bgp group ibgp family inet-vpn unicast
set protocols bgp group ibgp neighbor 192.168.0.3
ip vrf CUST
 rd 10.0.0.1:1
 route-target both 65000:1
!
interface eth2
 description to ce1
 ip vrf forwarding CUST
 ip address 192.0.2.1/24
!
router bgp 65000
 bgp router-id 10.0.0.1
 neighbor 10.0.0.3 remote-as 65000
 neighbor 10.0.0.3 update-source lo
 address-family vpnv4 unicast
  neighbor 10.0.0.3 activate
 exit-address-family
 address-family ipv4 vrf CUST
  redistribute connected
 exit-address-family
- La VRF si definisce una sola volta con
ip vrf CUST,rderoute-target both, mentre Junos usa un'istanza di routing coninstance-type vrf,route-distinguisherevrf-target. ip vrf forwarding CUSTsull'interfaccia verso il cliente sostituisce l'elenco dell'interfaccia nell'istanza di routing.- Le route VPNv4 si attivano sotto
address-family vpnv4 unicast, che è il ruolo difamily inet-vpn unicast, e le route dei clienti entrano nella VRF sottoaddress-family ipv4 vrf CUST. Questo laboratorio ridistribuisce le route connesse; l'esempio Junos usa eBGP verso il CE. - I nomi delle porte
ethsono quelli della VM; su un router seguono la piattaforma, come nelle altre schede.
| Junos | OcNOS |
|---|---|
show bgp summary | show ip bgp vpnv4 all summary |
show route table bgp.l3vpn.0 | show ip bgp vpnv4 all |
show route table CE1_L3vpn.inet.0 | show ip route vrf CUST |
Testato sulla VM OcNOS-SP 7.0.0-262 gratuita come BGP L3VPN su IS-IS SR-MPLS tra due router PE e un router P, con traffico che passa tra i due siti cliente. La VM è un'immagine di laboratorio per imparare la CLI e la configurazione del control plane: il suo data plane è limitato, non mostra funzionalità hardware, scala o prestazioni, e il supporto delle funzionalità in produzione è definito per piattaforma qualificata ed edizione nella Feature Matrix.
EVPN-MPLS, RSVP-TE fast reroute, EVPN-VXLAN, ACL, QoS e NETCONF sono nel riepilogo CLI e sono verificati allo stesso modo.
HPE ha chiuso l'acquisizione di Juniper il 2 luglio 2025.
HPE ha completato l'acquisizione di Juniper Networks il 2 luglio 2025. Comunicato sull'acquisizione HPE.
Gli operatori che hanno fatto il passo, e perché.
Operatori che hanno spostato traffico di produzione da Juniper, e in alcuni casi da Cisco, verso OcNOS su hardware aperto. Ogni motivazione qui sotto è quella indicata dall'operatore nella propria storia pubblicata.
Domande frequenti
IP Infusion vende switch e router completi, o solo il software OcNOS?
OcNOS può sostituire un Juniper MX204 in rapporto 1:1 per edge e aggregazione SP?
Quando è prevista la fine vita del Juniper MX204?
Qual è l'equivalente OcNOS per un leaf DC QFX5120-48Y?
OcNOS gira su uno spine 32x400G equivalente al QFX5220-32CD?
Quanto è vicino OcNOS-SP all'ACX7100 per l'aggregazione metro e SR-MPLS?
Esiste un equivalente OcNOS-SP per il core compatto PTX10001-36MR?
Come si traduce la route-policy di Junos nella sintassi route-map di OcNOS?
OcNOS supporta il fast reroute con RSVP-TE come fa Junos?
Quando ha completato HPE l'acquisizione di Juniper?
Come si confronta la licenza di OcNOS con quella di Juniper?
Risorse di migrazione
Due download riservati: il white paper Democratizing the Network (il caso dell'open networking per abbandonare Juniper) e il riepilogo CLI completo da Junos a OcNOS. Modulo breve, poi il PDF si apre in una nuova scheda.
Passare da Junos a OcNOS
Un piano per gli operatori Junos: quale router OcNOS-SP svolge ciascun ruolo, quale funzione OcNOS copre ciascuna funzione e come si mappa la CLI.
Richiedi il white paper
Riepilogo CLI da Junos a OcNOS
Junos e OcNOS a confronto per le aree di protocollo che il vostro team usa ogni giorno: BGP, OSPF, IS-IS, LDP, SR-MPLS, EVPN-VXLAN, EVPN-MPLS, MPLS-TE, ACL, QoS, NetConf e interfacce/breakout.
Scarica il PDFPassare da Junos a OcNOS
Modulo rapido. Il vostro PDF si apre in una nuova scheda subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.
Riepilogo CLI da Junos a OcNOS
Modulo rapido. Il vostro PDF si apre in una nuova scheda subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.
Un router o switch finito, acquisito a condizioni aperte.
IP Infusion fornisce un router o switch completo qualificato nella Hardware Compatibility List: hardware con merchant silicon che può essere acquistato da più di un ODM, OcNOS concesso in licenza separatamente dal box con una licenza d'uso perpetua e ottiche di più di un fornitore.
Matrice funzionalità
Supporto per funzionalità e per piattaforma sull'intero portafoglio OcNOS.
Elenco di compatibilità hardware
L'insieme qualificato di piattaforme aperte su cui gira OcNOS.
OcNOS-SP
Routing service provider per edge, aggregazione e core.
OcNOS-DC
Switching per data center EVPN-VXLAN e AI-fabric.
OcNOS a confronto con Cisco
Cisco Nexus, NCS e 8000, piattaforma per piattaforma.
OcNOS vs SONiC
Sistemi operativi di rete aperti per il data center.
Juniper, Junos, MX, QFX, ACX, PTX e Trio sono marchi di Juniper Networks, Inc. HPE è un marchio di Hewlett Packard Enterprise. Cisco è un marchio di Cisco Systems, Inc. Tutti gli altri marchi sono di proprietà dei rispettivi titolari. IP Infusion non è affiliata a Juniper Networks, Hewlett Packard Enterprise o Cisco Systems, né da esse approvata o sponsorizzata. I confronti tra piattaforme riflettono le specifiche documentate pubblicamente a ottobre 2026 e sono forniti solo a scopo di valutazione.
Richiedi una valutazione di migrazione.
Richiedete a IP Infusion una valutazione scritta delle vostre attuali piattaforme Juniper, dei relativi ruoli e del percorso di migrazione.