Mitigazione DDoS con BGP FlowSpec sui router edge
IP Infusion fornisce la mitigazione DDoS sui router edge della rete: OcNOS-SP campiona il traffico con sFlow, riceve regole BGP FlowSpec e RTBH da un detector FastNetMon e scarta o limita in velocità l'attacco in hardware entro due secondi, senza deviare il traffico verso uno scrubbing center.
Come il router edge blocca un attacco
Il router edge invia campioni sFlow a FastNetMon. Quando il traffico verso un host supera una soglia configurata, FastNetMon invia una regola di mitigazione al router tramite BGP, e il router la applica in hardware. La regola può corrispondere solo al flusso dell'attacco oppure a tutto il traffico inviato all'host.
Lo stesso attacco, due modi per bloccarlo
FlowSpec scarta solo il flusso dell'attacco. La regola corrisponde all'attacco, e il router lo scarta o ne limita la velocità in hardware mentre il resto del traffico verso l'host continua a fluire.
RTBH scarta tutto ciò che è inviato al bersaglio. La route indirizza l'host verso un next-hop nullo, quindi ogni pacchetto destinato all'host viene scartato, compreso il traffico legittimo, proteggendo i link dalla saturazione. L'host resta irraggiungibile finché la route non viene ritirata.
A scopo illustrativo.
Testato con FastNetMon, passo dopo passo
La guida al deployment di IP Infusion è stata testata su OcNOS 7.0.0 con FastNetMon 2.0.367 e versioni successive. Copre l'export sFlow, la sessione BGP, FlowSpec e RTBH, le soglie e il failover.
FastNetMon viene eseguito come macchina virtuale ed è supportato da FastNetMon. Se si arresta, la sessione BGP scade e il router ritira le proprie regole, così il traffico torna al suo percorso normale.
Scarica la guida al deployment →Cosa applica il router edge
Tutte le 26 piattaforme OcNOS-SP supportano BGP FlowSpec e RTBH, e il router aggiunge le proprie protezioni.
| Capacità | Cosa fa | Dove |
|---|---|---|
| BGP FlowSpec | Riceve le regole di filtro dal detector tramite BGP e le installa in hardware. L'azione è scarto o rate limit. | Tutte le OcNOS-SP |
| FlowSpec per VRF | Policy FlowSpec separate per ogni VRF tenant | Tutte le OcNOS-SP |
| RTBH | Le route dal detector indirizzano il bersaglio verso un next-hop nullo, con la community IANA BLACKHOLE | Tutte le OcNOS-SP |
| sFlow | Campiona il traffico in ingresso a una frequenza configurata e lo invia al collector in-band | Tutte le OcNOS-SP |
| IPFIX | Export dei flussi in alternativa a sFlow | OcNOS-SP |
| uRPF, strict e loose | Scarta i pacchetti con indirizzi sorgente falsificati | Tutte le OcNOS-SP |
| ACL hardware | Match su indirizzi, protocollo, porte, flag TCP, DSCP e frammenti, con regole temporizzate | Tutte le OcNOS-SP |
| Control plane policing | Configurable CoPP protects the router's own CPU | Piattaforme selezionate |
| Fail-safe | Se il detector si arresta, la sessione BGP scade allo scadere dell'hold timer e il router ritira le proprie regole | Tutte le OcNOS-SP |
Un solo comando hardware-profile delega le regole FlowSpec all'ASIC. A partire da OcNOS 7.0, FlowSpec supporta IPv4; usa RTBH per gli attacchi IPv6. Il supporto varia in base alla piattaforma: consulta la Matrice delle funzionalità OcNOS.
Dal rilevamento alla mitigazione in pochi secondi.
L'architecture brief e l'app note di deployment: il quadro di alto livello più la configurazione passo-passo per BGP Flowspec e RTBH su OcNOS con FastNetMon.
Mitigazione DDoS con BGP FlowSpec: OcNOS + FastNetMon
Come i router edge OcNOS-SP e FastNetMon rilevano e bloccano gli attacchi DDoS con BGP FlowSpec e RTBH, entro due secondi.
Scarica il briefMitigazione automatizzata del DDoS: guida al deployment
Configurazione passo passo: policy BGP Flowspec, attivazione RTBH, integrazione di FastNetMon con OcNOS, il riferimento pronto all'implementazione.
Ottieni la nota applicativaRouter edge che la applicano
BGP FlowSpec e RTBH sono supportati su tutte le 26 piattaforme OcNOS-SP. Scegli il router in base all'edge che protegge.
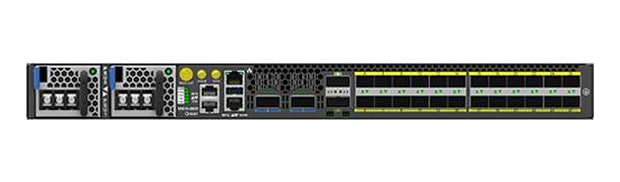
Edge di aggregazione
UfiSpace S9510-28DC
Qumran 2A · 800 Gbps
24 × 25G, 2 × 100G, 2 × 400G
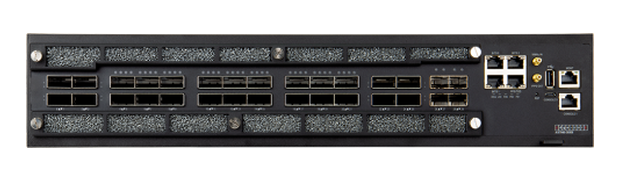
Metro e core
Edgecore AS7946-30XB (AGR400)
Qumran 2C · 2.4 Tbps
4 × 25G, 22 × 100G, 4 × 400G
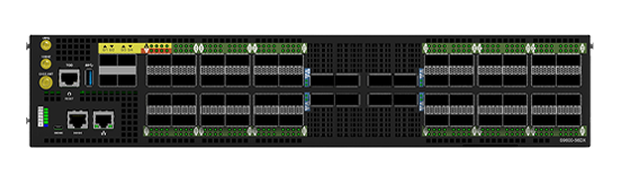
Edge metro
UfiSpace S9600-56DX
Qumran 2C · 4.8 Tbps
4 × 25G, 48 × 100G, 8 × 400G
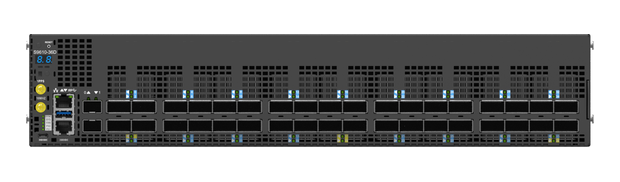
Edge di peering e transito
UfiSpace S9610-36D
Jericho2C+ · 14.4 Tbps
36 × 400G
Ogni modello presente nella Elenco di compatibilità hardware OcNOS con OcNOS-SP può applicare FlowSpec e RTBH.
Mitigazione DDoS con OcNOS: FAQ
Pianifica la mitigazione DDoS per il tuo edge.
Mappiamo il tuo edge di peering e transito, la policy FlowSpec e RTBH e i router OcNOS-SP che la applicano.
Mitigazione DDoS con BGP FlowSpec: OcNOS + FastNetMon
Modulo breve. Il PDF verrà scaricato subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.
Mitigazione automatizzata del DDoS: guida al deployment OcNOS + FastNetMon
Modulo breve. Il PDF verrà scaricato subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.