DDoS-Mitigation per BGP FlowSpec auf Ihren Edge-Routern
IP Infusion liefert DDoS-Mitigation auf den Routern an Ihrem Netzrand: OcNOS-SP erfasst Traffic-Stichproben per sFlow, übernimmt BGP-FlowSpec- und RTBH-Regeln von einem FastNetMon-Detektor und verwirft oder drosselt den Angriff innerhalb von zwei Sekunden in Hardware, ohne den Traffic in ein Scrubbing Center umzuleiten.
Wie der Edge-Router einen Angriff stoppt
Der Edge-Router sendet sFlow-Stichproben an FastNetMon. Überschreitet der Traffic zu einem Host einen konfigurierten Schwellenwert, sendet FastNetMon per BGP eine Mitigationsregel an den Router, und der Router setzt sie in Hardware durch. Die Regel kann nur den Angriffsfluss erfassen oder den gesamten Traffic an den Host.
Derselbe Angriff, zwei Wege, ihn zu stoppen
FlowSpec verwirft nur den Angriffsfluss. Die Regel erfasst den Angriff, und der Router verwirft oder drosselt ihn in Hardware, während anderer Traffic zum Host weiterfließt.
RTBH verwirft alles, was an das Ziel geht. Die Route verweist den Host auf einen Null-Next-Hop, sodass jedes Paket an ihn verworfen wird, legitimer Traffic eingeschlossen. Das schützt Ihre Links vor Überlastung. Der Host bleibt unerreichbar, bis die Route zurückgenommen wird.
Schematische Darstellung.
Mit FastNetMon getestet, Schritt für Schritt
Der Deployment Guide von IP Infusion wurde auf OcNOS 7.0.0 mit FastNetMon 2.0.367 und neuer getestet. Er behandelt den sFlow-Export, die BGP-Session, FlowSpec und RTBH, Schwellenwerte und Failover.
FastNetMon läuft als virtuelle Maschine und wird von FastNetMon unterstützt. Fällt es aus, läuft die BGP-Session ab und der Router nimmt seine Regeln zurück, sodass der Traffic wieder seinen normalen Pfad nimmt.
Deployment Guide anfordern →Was der Edge-Router durchsetzt
Alle 26 OcNOS-SP-Plattformen unterstützen BGP FlowSpec und RTBH, und der Router ergänzt eigene Schutzfunktionen.
| Funktion | Was es bewirkt | Verfügbar auf |
|---|---|---|
| BGP FlowSpec | Übernimmt Filterregeln per BGP vom Detektor und installiert sie in Hardware. Die Aktion ist Verwerfen oder Drosseln. | Alle OcNOS-SP |
| FlowSpec pro VRF | Separate FlowSpec-Policies für jede Mandanten-VRF | Alle OcNOS-SP |
| RTBH | Routen vom Detektor verweisen das Ziel auf einen Null-Next-Hop, mit der Community IANA BLACKHOLE | Alle OcNOS-SP |
| sFlow | Erfasst eingehenden Traffic mit einer konfigurierten Rate und sendet ihn in-band an den Collector | Alle OcNOS-SP |
| IPFIX | Flow-Export als Alternative zu sFlow | OcNOS-SP |
| uRPF, strict und loose | Verwirft Pakete mit gefälschten Quelladressen | Alle OcNOS-SP |
| Hardware-ACLs | Abgleich auf Adressen, Protokoll, Ports, TCP-Flags, DSCP und Fragmente, mit zeitgesteuerten Regeln | Alle OcNOS-SP |
| Control Plane Policing | Configurable CoPP protects the router's own CPU | Ausgewählte Plattformen |
| Ausfallsicherheit | Fällt der Detektor aus, läuft die BGP-Session nach ihrem Hold-Timer ab und der Router nimmt seine Regeln zurück | Alle OcNOS-SP |
Ein hardware-profile-Befehl lagert FlowSpec-Regeln auf den ASIC aus. Ab OcNOS 7.0 unterstützt FlowSpec IPv4; für IPv6-Angriffe nutzen Sie RTBH. Die Unterstützung variiert je nach Plattform: Prüfen Sie die OcNOS-Feature-Matrix.
Erkennung bis Mitigation in Sekunden.
Das Architecture Brief und die Deployment App Note: das High-Level-Bild plus die Schritt-für-Schritt-Konfiguration für BGP Flowspec und RTBH auf OcNOS mit FastNetMon.
DDoS-Mitigation per BGP FlowSpec: OcNOS + FastNetMon
Wie OcNOS-SP Edge-Router und FastNetMon DDoS-Angriffe mit BGP FlowSpec und RTBH erkennen und innerhalb von zwei Sekunden stoppen.
Brief anfordernAutomatisierte DDoS-Mitigation: Deployment Guide
Schritt-für-Schritt-Konfiguration: BGP-Flowspec-Policies, RTBH-Triggering, FastNetMon-Integration mit OcNOS, die einsatzbereite Referenz.
Application Note erhaltenEdge-Router, die sie durchsetzen
BGP FlowSpec und RTBH werden auf allen 26 OcNOS-SP-Plattformen unterstützt. Wählen Sie den Router nach dem Netzrand, den er schützt.
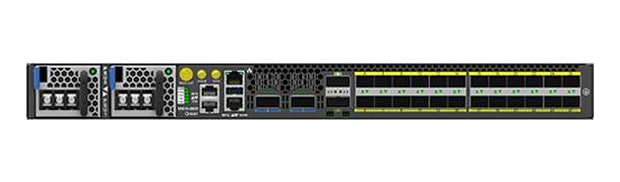
Aggregations-Edge
UfiSpace S9510-28DC
Qumran 2A · 800 Gbps
24 × 25G, 2 × 100G, 2 × 400G
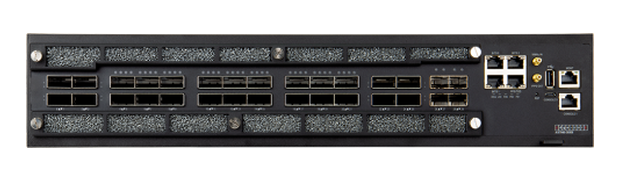
Metro und Core
Edgecore AS7946-30XB (AGR400)
Qumran 2C · 2.4 Tbps
4 × 25G, 22 × 100G, 4 × 400G
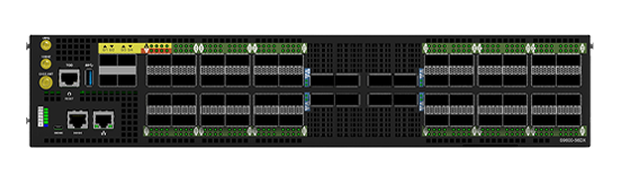
Metro-Edge
UfiSpace S9600-56DX
Qumran 2C · 4.8 Tbps
4 × 25G, 48 × 100G, 8 × 400G
Peering- und Transit-Edge
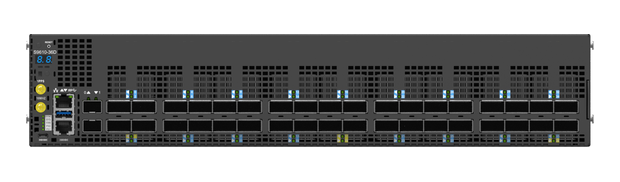
UfiSpace S9610-36D
Jericho2C+ · 14.4 Tbps
36 × 400G
Jedes Modell auf der OcNOS-Hardware-Kompatibilitätsliste kann mit OcNOS-SP FlowSpec und RTBH durchsetzen.
DDoS-Mitigation mit OcNOS: FAQ
Planen Sie die DDoS-Mitigation für Ihren Netzrand.
Wir erfassen Ihren Peering- und Transit-Edge, die FlowSpec- und RTBH-Policy und die OcNOS-SP-Router, die sie durchsetzen.
DDoS-Mitigation per BGP FlowSpec: OcNOS + FastNetMon
Kurzes Formular. Ihr PDF wird unmittelbar nach dem Absenden heruntergeladen.
✓ Ihr PDF wird in einem neuen Tab geöffnet…
Falls es sich nicht geöffnet hat, nutzen Sie den untenstehenden Link.
Automatisierte DDoS-Mitigation: OcNOS + FastNetMon Deployment Guide
Kurzes Formular. Ihr PDF wird unmittelbar nach dem Absenden heruntergeladen.
✓ Ihr PDF wird in einem neuen Tab geöffnet…
Falls es sich nicht geöffnet hat, nutzen Sie den untenstehenden Link.