エッジルーターで実現する BGP FlowSpec による DDoS 緩和
IP Infusion は、お客様のエッジルーター上で DDoS 緩和を実現します。OcNOS-SP は sFlow でトラフィックをサンプリングし、FastNetMon の検知システムから BGP FlowSpec および RTBH ルールを受け取り、トラフィックをスクラビングセンターへ迂回させることなく、2 秒以内に攻撃をハードウェアで破棄またはレート制限します。
エッジルーターが攻撃を阻止する仕組み
エッジルーターは sFlow サンプルを FastNetMon に送信します。あるホスト宛てのトラフィックが設定したしきい値を超えると、FastNetMon は BGP 経由で緩和ルールをルーターに送信し、ルーターはそれをハードウェアで適用します。ルールは攻撃フローのみ、またはホスト宛てのすべてのトラフィックを対象にできます。
同じ攻撃を止める 2 つの方法
FlowSpec は攻撃フローのみを破棄します。 ルールが攻撃に一致し、ルーターはそれをハードウェアで破棄またはレート制限します。その間も、ホスト宛てのその他のトラフィックは流れ続けます。
RTBH は対象宛てのすべてのトラフィックを破棄します。 ルートがホストをヌルネクストホップに向けるため、正規のトラフィックを含め、ホスト宛てのすべてのパケットが破棄されます。これによりリンクの飽和を防ぎます。ホストはルートが撤回されるまで到達不能になります。
説明用の図です。
FastNetMon で検証済みの手順
IP Infusion の導入ガイドは、OcNOS 7.0.0 と FastNetMon 2.0.367 以降で検証されています。sFlow エクスポート、BGP セッション、FlowSpec と RTBH、しきい値、フェイルオーバーについて説明しています。
FastNetMon は仮想マシンとして動作し、サポートは FastNetMon が提供します。FastNetMon が停止すると BGP セッションがタイムアウトし、ルーターはルールを撤回するため、トラフィックは通常の経路に戻ります。
導入ガイドを入手 →エッジルーターが適用する機能
26 の OcNOS-SP プラットフォームすべてが BGP FlowSpec と RTBH をサポートし、ルーター自身の保護機能も備えています。
| 機能 | その働き | 対応範囲 |
|---|---|---|
| BGP FlowSpec | 検知システムから BGP でフィルタールールを受け取り、ハードウェアにインストールします。アクションは破棄またはレート制限です。 | すべての OcNOS-SP |
| VRF ごとの FlowSpec | テナント VRF ごとに個別の FlowSpec ポリシー | すべての OcNOS-SP |
| RTBH | 検知システムからのルートが、IANA BLACKHOLE コミュニティを付けて対象をヌルネクストホップに向けます | すべての OcNOS-SP |
| sFlow | 設定したレートで受信トラフィックをサンプリングし、インバンドでコレクターに送信します | すべての OcNOS-SP |
| IPFIX | sFlow の代替となるフローエクスポート | OcNOS-SP |
| uRPF(ストリクトとルーズ) | 送信元アドレスを詐称したパケットを破棄します | すべての OcNOS-SP |
| ハードウェア ACL | アドレス、プロトコル、ポート、TCP フラグ、DSCP、フラグメントで照合し、時間指定ルールにも対応 | すべての OcNOS-SP |
| コントロールプレーンポリシング | Configurable CoPP protects the router's own CPU | 一部のプラットフォーム |
| フェイルセーフ | 検知システムが停止すると、BGP セッションはホールドタイマー経過後にタイムアウトし、ルーターはルールを撤回します | すべての OcNOS-SP |
hardware-profile コマンド 1 つで FlowSpec ルールを ASIC にオフロードします。OcNOS 7.0 時点で FlowSpec は IPv4 に対応しており、IPv6 の攻撃には RTBH を使用します。対応状況はプラットフォームにより異なります。詳しくは次をご確認ください: OcNOS 機能マトリクス.
検知から緩和まで数秒。
アーキテクチャ概要とデプロイメントアプリケーションノート:高レベルの全体像に加え、FastNetMonと連携したOcNOS上のBGP FlowspecおよびRTBHの段階的な設定手順。
適用を担うエッジルーター
BGP FlowSpec と RTBH は 26 の OcNOS-SP プラットフォームすべてでサポートされています。保護するエッジに合わせてルーターを選択してください。
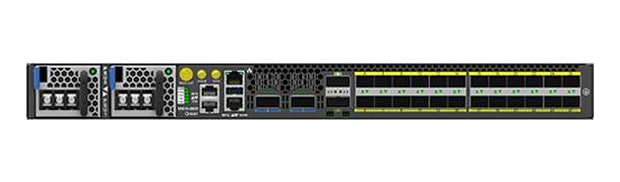
アグリゲーションエッジ
UfiSpace S9510-28DC
Qumran 2A · 800 Gbps
24 × 25G, 2 × 100G, 2 × 400G
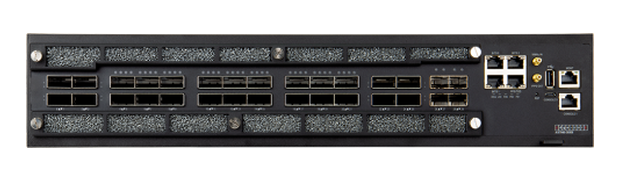
メトロおよびコア
Edgecore AS7946-30XB(AGR400)
Qumran 2C · 2.4 Tbps
4 × 25G, 22 × 100G, 4 × 400G
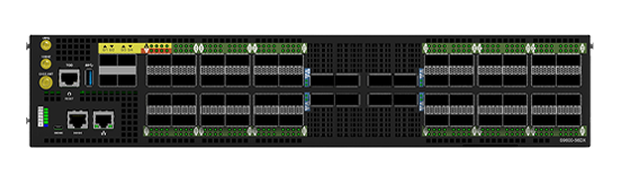
メトロエッジ
UfiSpace S9600-56DX
Qumran 2C · 4.8 Tbps
4 × 25G, 48 × 100G, 8 × 400G
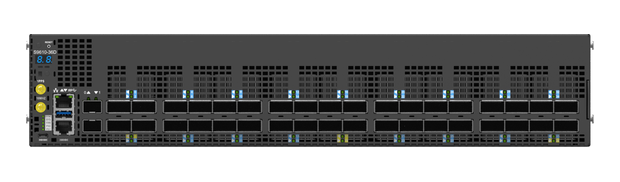
ピアリングおよびトランジットエッジ
UfiSpace S9610-36D
Jericho2C+ · 14.4 Tbps
36 × 400G
OcNOS-SP 搭載時、 OcNOSハードウェア互換性リスト に掲載のすべてのモデルで FlowSpec と RTBH を適用できます。
OcNOS による DDoS 緩和:よくある質問
エッジの DDoS 緩和を計画しましょう。
ピアリングおよびトランジットエッジ、FlowSpec と RTBH のポリシー、それを適用する OcNOS-SP ルーターを整理します。
BGP FlowSpec による DDoS 緩和:OcNOS + FastNetMon
簡単なフォームです。送信後すぐに PDF がダウンロードされます。
✓ PDF を新しいタブで開いています…
開かない場合は、下記のリンクをご利用ください。
DDoS自動緩和:OcNOS + FastNetMon導入ガイド
簡単なフォームです。送信後すぐに PDF がダウンロードされます。
✓ PDF を新しいタブで開いています…
開かない場合は、下記のリンクをご利用ください。