在您的邊緣路由器上實現 BGP FlowSpec DDoS 緩解
IP Infusion 在您的邊緣路由器上提供 DDoS 緩解:OcNOS-SP 以 sFlow 對流量進行取樣,從 FastNetMon 偵測器接收 BGP FlowSpec 與 RTBH 規則,並在兩秒內以硬體丟棄攻擊流量或對其限速,不需將流量轉送至清洗中心。
邊緣路由器如何阻擋攻擊
邊緣路由器將 sFlow 取樣傳送至 FastNetMon。當傳往某台主機的流量超過設定的門檻值時,FastNetMon 透過 BGP 向路由器傳送緩解規則,由路由器在硬體中執行。規則可以只比對攻擊流,也可以涵蓋傳往該主機的所有流量。
同一次攻擊,兩種阻擋方式
FlowSpec 只丟棄攻擊流。 規則比對攻擊流量,路由器在硬體中將其丟棄或限速,傳往該主機的其他流量則照常傳輸。
RTBH 丟棄傳往目標的所有流量。 該路由將主機指向空的下一跳,因此傳往它的每個封包都會被丟棄,包括合法流量,藉此防止您的鏈路滿載。在路由撤回之前,該主機將無法連線。
示意圖。
已與 FastNetMon 逐步測試
IP Infusion 部署指南已在 OcNOS 7.0.0 與 FastNetMon 2.0.367 及更新版本上完成測試,內容涵蓋 sFlow 匯出、BGP 工作階段、FlowSpec 與 RTBH、門檻值以及容錯移轉。
FastNetMon 以虛擬機器形式運作,由 FastNetMon 提供支援。若其停止運作,BGP 工作階段將逾時,路由器隨即撤回其規則,流量回到正常路徑。
取得部署指南 →邊緣路由器執行的防護
全部 26 個 OcNOS-SP 平台皆支援 BGP FlowSpec 與 RTBH,路由器本身也提供多項防護功能。
| 能力 | 它的作用 | 適用範圍 |
|---|---|---|
| BGP FlowSpec | 透過 BGP 從偵測器接收過濾規則並安裝至硬體。動作為丟棄或限速。 | 所有 OcNOS-SP |
| 依 VRF 設定的 FlowSpec | 為每個租戶 VRF 設定獨立的 FlowSpec 政策 | 所有 OcNOS-SP |
| RTBH | 來自偵測器的路由將目標指向空的下一跳,並附帶 IANA BLACKHOLE community | 所有 OcNOS-SP |
| sFlow | 以設定的速率對入向流量取樣,並以頻內方式傳送至收集器 | 所有 OcNOS-SP |
| IPFIX | 可取代 sFlow 的流量匯出方式 | OcNOS-SP |
| uRPF,嚴格與寬鬆模式 | 丟棄來源位址偽造的封包 | 所有 OcNOS-SP |
| 硬體 ACL | 可比對位址、通訊協定、連接埠、TCP 旗標、DSCP 與分段,並支援定時規則 | 所有 OcNOS-SP |
| 控制平面管制 | Configurable CoPP protects the router's own CPU | 特定平台 |
| 故障安全 | 若偵測器停止運作,BGP 工作階段會在保持計時器到期後逾時,路由器隨即撤回其規則 | 所有 OcNOS-SP |
只需一道 hardware-profile 指令,即可將 FlowSpec 規則卸載至 ASIC。截至 OcNOS 7.0,FlowSpec 支援 IPv4;IPv6 攻擊請使用 RTBH。支援情況依平台而異,請查看 OcNOS 功能矩陣.
從檢測到緩解僅需數秒。
架構簡介與部署應用說明:既包含高層全景,也包含在 OcNOS 上配合 FastNetMon 配置 BGP Flowspec 和 RTBH 的分步配置。
執行防護的邊緣路由器
全部 26 個 OcNOS-SP 平台皆支援 BGP FlowSpec 與 RTBH。請依所要保護的邊緣選擇路由器。
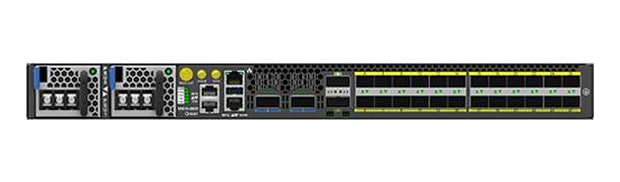
匯聚邊緣
UfiSpace S9510-28DC
Qumran 2A · 800 Gbps
24 × 25G, 2 × 100G, 2 × 400G
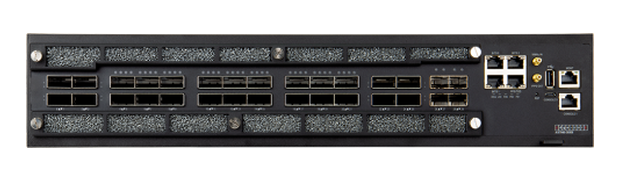
都會與核心
Edgecore AS7946-30XB(AGR400)
Qumran 2C · 2.4 Tbps
4 × 25G, 22 × 100G, 4 × 400G
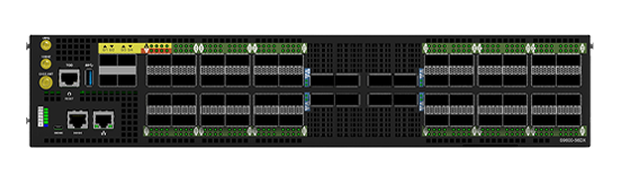
都會邊緣
UfiSpace S9600-56DX
Qumran 2C · 4.8 Tbps
4 × 25G, 48 × 100G, 8 × 400G
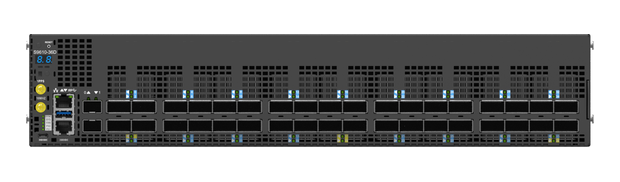
對等互連與轉接邊緣
UfiSpace S9610-36D
Jericho2C+ · 14.4 Tbps
36 × 400G
凡列於 OcNOS 硬體相容性清單 並搭載 OcNOS-SP 的型號,皆可執行 FlowSpec 與 RTBH。
使用 OcNOS 進行 DDoS 緩解:常見問題
BGP FlowSpec DDoS 緩解:OcNOS + FastNetMon
簡短表單。提交後 PDF 將立即開始下載。
✓ 正在新標籤頁中打開您的 PDF……
如果未能自動打開,請使用下方連結。
自動化 DDoS 緩解:OcNOS + FastNetMon 部署指南
簡短表單。提交後 PDF 將立即開始下載。
✓ 正在新標籤頁中打開您的 PDF……
如果未能自動打開,請使用下方連結。