
每個租戶都在同一個共享 GPU fabric 上保持隔離。
多租戶資料中心 fabric 使每個租戶在共享交換機與 GPU pod 上保持隔離,各自擁有獨立的 VRF 與 VXLAN VNIs。當租戶需要共享業務時,基於 VXLAN-EVPN 的 VRF 間路由洩露僅開放您允許的前綴。 IP Infusion 將其作為一個系統交付:經過驗證的開放交換機,運行 OcNOS-DC, supported under one contract.
一個經過驗證的系統,內置隔離。
IP Infusion 在 18 款開放資料中心平台上驗證完整交換機,預裝 OcNOS-DC,並由一份合同提供支援。按租戶隔離是該系統經過驗證的能力,已在 OcNOS 功能矩陣中列出,而非需要您自行組裝的附加組件。
18 款經過驗證的資料中心平台
每個 leaf、spine 與 border 交換器都是 按 ASIC 步進版本完成實驗室認證 ,預裝 OcNOS-DC,因此您設計的 fabric 就是最終交付的 fabric。
系統背後的實踐記錄。 IP Infusion 交付生產級網路系統 自 1999 年起,OcNOS 運行於 60+ 個國家的 600+ 家電信業者的生產網路中,因此多租戶 fabric 作為擁有長期現網記錄的完整系統交付。
選擇一個租戶,查看其通道點亮。
三個租戶共享相同的 leaf 與 GPU pod。選擇其中一個,可查看其 VRF、二層與三層 VNI,以及通往共享業務的唯一路由洩露路徑。
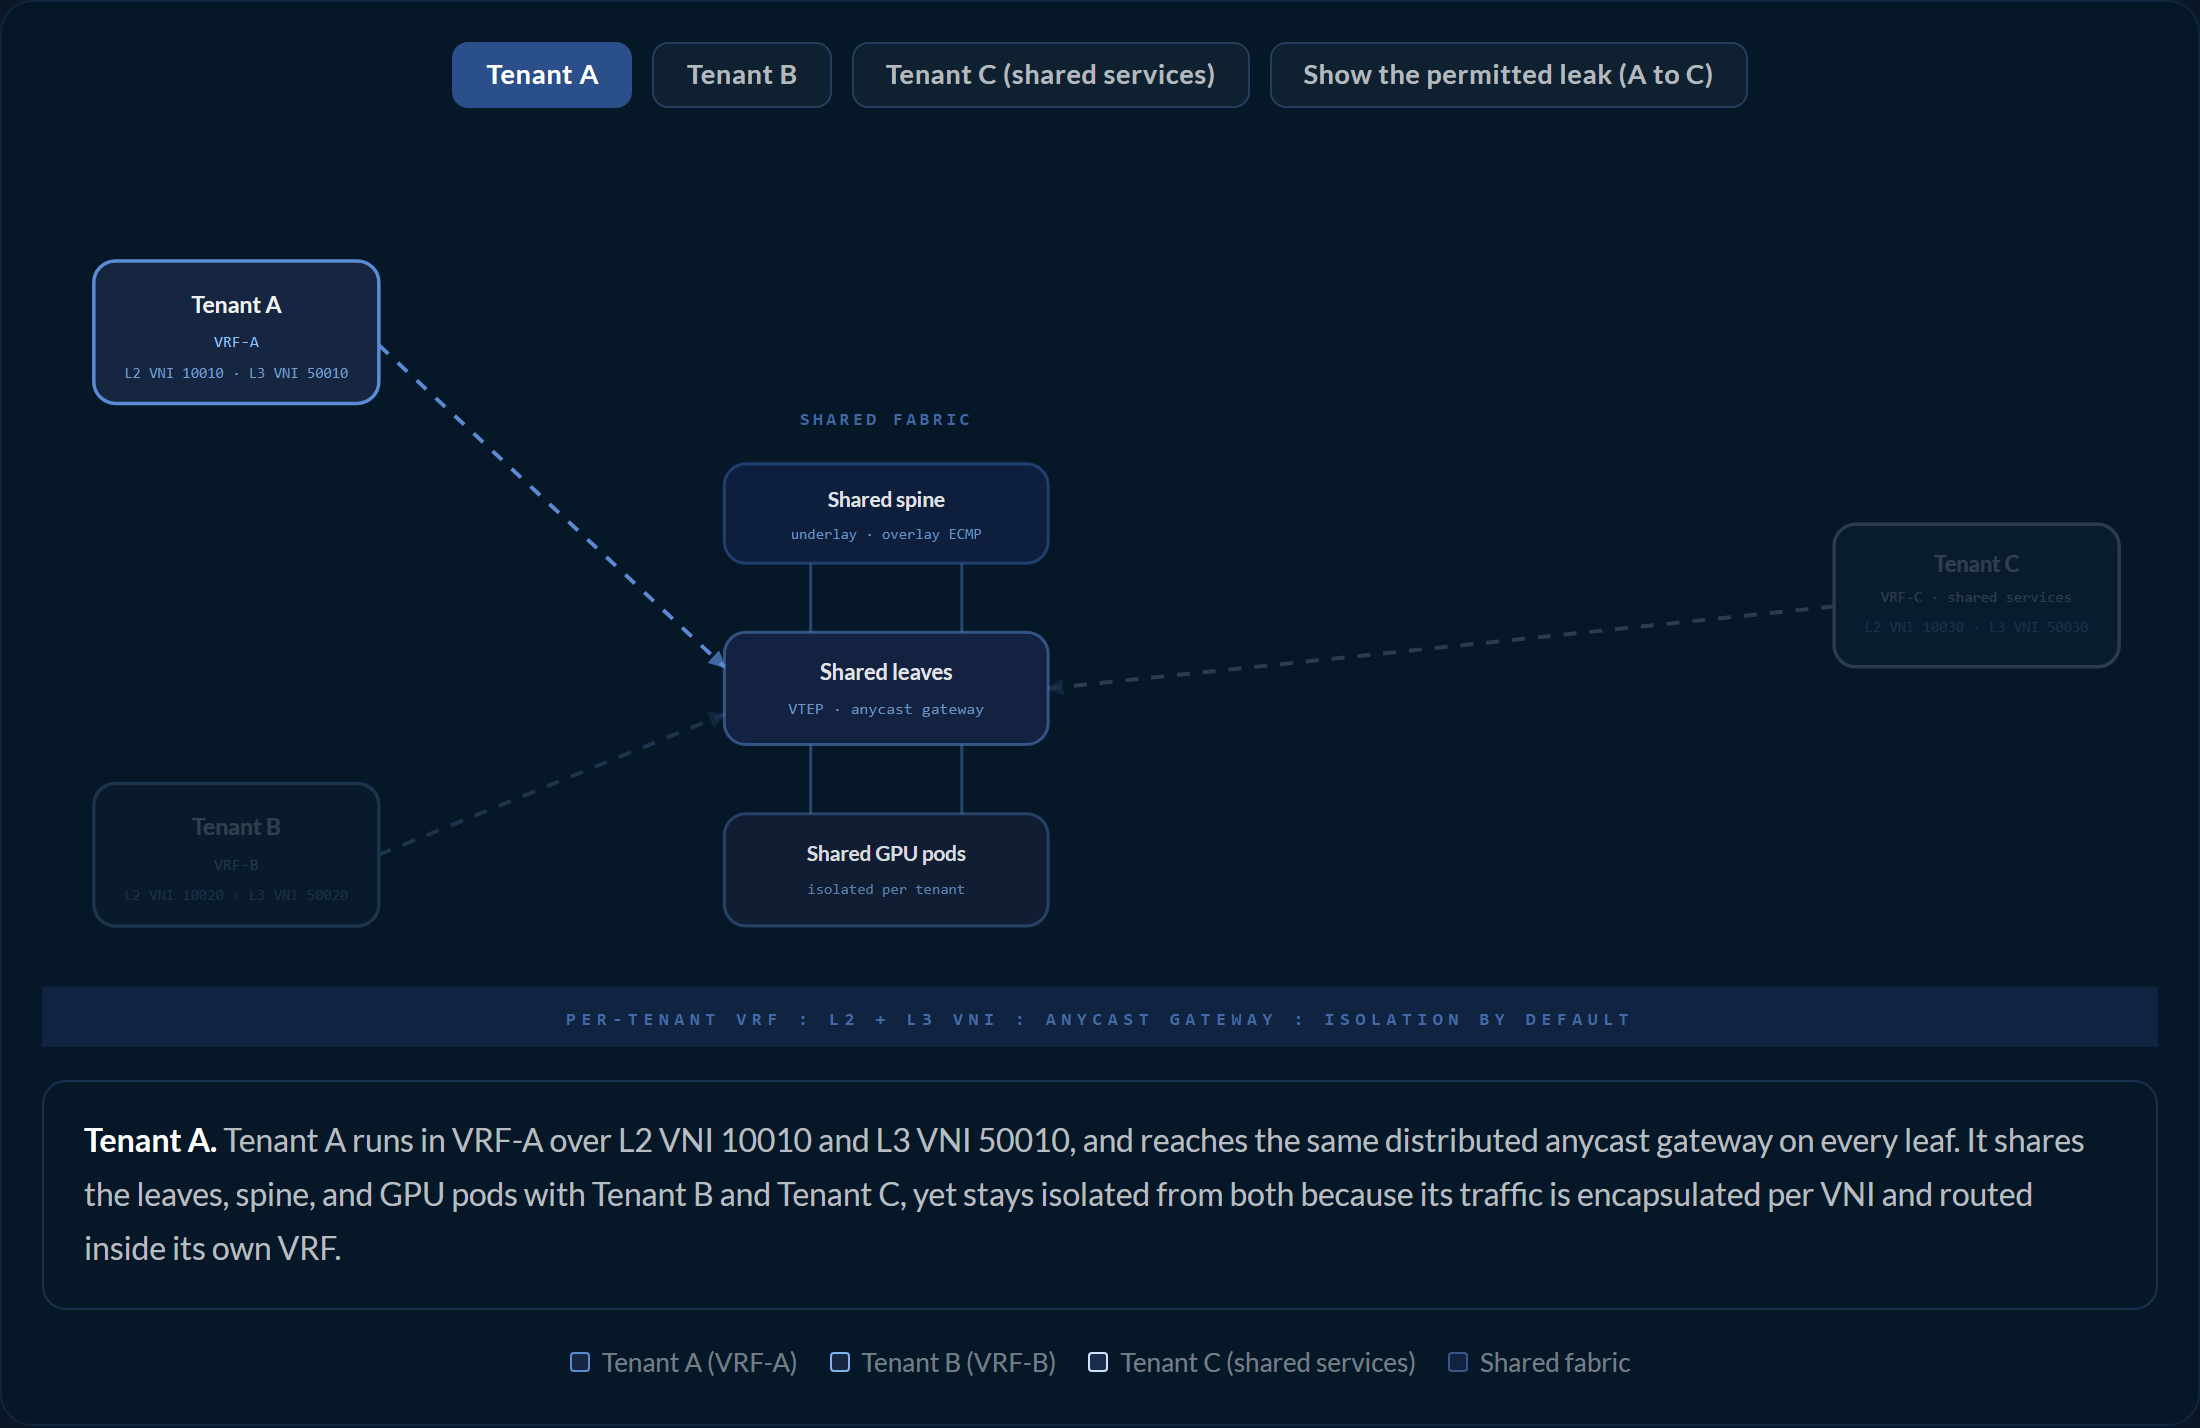
租戶 A。 租戶 A 運行於 VRF-A,使用 L2 VNI 10010 與 L3 VNI 50010,並在每臺 leaf 上訪問相同的分散式 anycast 網關。它與租戶 B 和租戶 C 共享 leaf、spine 與 GPU pod,但與二者保持隔離,因為其流量按 VNI 封裝,並在自己的 VRF 內路由。
租戶 A。 租戶 A 運行於 VRF-A,使用 L2 VNI 10010 與 L3 VNI 50010,並在每臺 leaf 上訪問相同的分散式 anycast 網關。它與租戶 B 和租戶 C 共享 leaf、spine 與 GPU pod,但與二者保持隔離,因為其流量按 VNI 封裝,並在自己的 VRF 內路由。 租戶 B。 租戶 B 與其他租戶共享相同的 leaf、spine 與 GPU pod,但其流量絕不會與租戶 A 或租戶 C 混合。它執行於 VRF-B,使用 L2 VNI 10020 與 L3 VNI 50020,因此在共享 fabric 上是一個擁有獨立 VNI 的單獨 VRF。 租戶 C,共享業務。 租戶 C 執行於 VRF-C,使用 L2 VNI 10030 與 L3 VNI 50030,承載儲存與管理網路等共享業務。其他租戶只能透過顯式的 VRF 間路由洩露存取它,且該洩露只承載允許的前綴。 VRF 間路由洩露,從 A 到 C。 一條顯式路徑只將允許的前綴從租戶 A 承載到租戶 C 的共享業務 VRF,因此租戶 A 可以存取共享業務,而其他一切保持隔離。由於隔離是預設狀態,圖中不繪製租戶之間的其他路徑。選擇一個租戶以點亮其通道,並切換洩露開關以查看唯一允許的路徑。將滑鼠懸停在任一節點上可查看詳情。
四項機制讓租戶彼此隔離。
每個租戶都位於自己的 VRF 與 VNI 中,因此其流量與其他所有租戶分別封裝與路由。 分散式任播閘道 為每個租戶在任一 leaf 上提供相同網關,EVPN 多歸屬則在鏈路或 leaf 故障時保持租戶連接。
每個租戶封裝在自己的 VNI 上
每個租戶以自己的標識符穿越 fabric: 二層 VNI 承載其橋接流量, 三層 VNI 承載其路由流量,使用用於 EVPN IRB 的前綴路由,因此在共享交換機上沒有兩個租戶共用同一封裝。
每臺 leaf 上相同的網關
每個 leaf 都呈現 相同的網關 IP 與 MAC (針對租戶子網),因此工作負載與其網關始終只有一跳之隔,在 leaf 或 pod 之間遷移時保持預設路由。
leaf 故障時租戶保持在線
適用於 VXLAN 的第 2 層 EVPN 多重歸屬 通過 Ethernet Segment 以 active-active 模式將租戶連接到兩臺或更多 leaf,使兩條鏈路都轉發流量,leaf 故障對該租戶透明。
這建立在基礎 EVPN-VXLAN leaf-spine fabric 之上。請參閱 資料中心 fabric 頁面 ,了解 leaf、spine 與 underlay 如何協同 →
有意地在租戶之間共享業務。
隔離是預設狀態,除非您允許,否則任何租戶都無法訪問其他租戶。 基於 VXLAN-EVPN 的 VRF 間路由洩露 僅在兩個租戶 VRF 之間傳遞您允許的特定前綴,因此儲存或管理網路等共享業務可被訪問,而每個租戶的其餘部分保持私有。
只洩露您指定的前綴
藉助用戶定義 VRF 的 VRF 間路由洩露,可以將指定的一組前綴從一個租戶 VRF 通告到另一個,因此只有該業務可達,租戶之間的每條路徑都經過明確配置。
這一過程直接運行於 VXLAN-EVPN overlay 之上,使洩露保持在現有 overlay 之內。
儲存與共享業務
將共享業務,例如 儲存或管理網路 ,放入其獨立 VRF,並僅將其前綴洩露給允許訪問的租戶,使租戶共享該業務而不會互相訪問。
同樣的開放交換機也為 GPU 流量運行無損 RoCEv2 功能集,詳情請見 AI fabric 頁面。
為 neocloud 與主權營運方打造。
neocloud 與主權營運方在共享的 GPU 與計算硬體上運行眾多租戶,他們希望每個租戶彼此隔離,並且採購不依賴單一供應商。 開放多租戶 fabric 可同時滿足這兩點:在來自多家廠商的通用晶片交換機上實現按租戶隔離,並作為一個系統交付和支援。
多廠商開放硬體
fabric 運行於 來自多家硬體廠商的開放通用晶片交換機,因此您的採購不受單一供應商約束。
由一家廠商對整個系統負責
IP Infusion 將 交換機、OcNOS-DC 與 RMA 作為一個系統進行驗證與支援,因此由一家廠商對整合 fabric 負責。
按獨立周期更新
您可以 按獨立周期更新交換機與 OcNOS-DC,因此硬體更新與軟體升級是兩個獨立的決策。
採購不受專有鎖定
由於硬體是開放的,軟體可在其上移植,您可以 避免專有鎖定 ,同時保持單一支援關係。
經過驗證、適用於多租戶 fabric 的交換機。
IP Infusion 交付 fabric,採用 18 款經過驗證的資料中心平台 ,來自 Edgecore 與 UfiSpace,每款均按平台完成實驗室認證並預裝 OcNOS-DC。leaf 接入租戶並承載 anycast 網關,spine 承載 underlay,border 交換機則向外交接租戶前綴。
| 角色 | 經過驗證的交換機 | 晶片與容量 | 它為何適合此角色 |
|---|---|---|---|
| Leaf:租戶接入與 VTEP | Edgecore AS9726-32DB / UfiSpace S9300-32D | Broadcom Trident 4,12.8 Tbps,400G | 租戶接入位置:VTEP、按租戶 VRF 與 VNI、分散式 anycast 網關以及 EVPN 多歸屬。 |
| Spine:underlay 與路由反射 | Edgecore AS9736-64D | Broadcom Tomahawk 4,25.6 Tbps,400G | 通過 overlay ECMP 與 EVPN 路由反射承載每個租戶的 underlay;它不承載任何隧道端點,因此所有按租戶的狀態都保留在 leaf 上。 |
| 脊 / 超級脊(800G) | Edgecore AIS800-64D / UfiSpace S9321-64E | Broadcom Tomahawk 5,51.2 Tbps,800G | 為最大規模的共享 fabric 提供 800G 橫向擴展。AIS800-64D 使用 QSFP-DD800 光模組。 |
| Border:對外交接租戶前綴 | UfiSpace S9321-64EO | Broadcom Tomahawk 5,51.2 Tbps,800G 加 ZR+ | 向外交接每個租戶的前綴,並直接通過 ZR+ 相干可插拔光模組點亮互聯波長。 |
| 100G 葉交換器/ToR | Edgecore AS7726-32X / UfiSpace S9110-32X | Broadcom Trident 3,3.2 Tbps,100G | 用於 25G 與 100G 伺服器及 pod 機架的接入層租戶接入。 |
18 款經過驗證的資料中心平台。所有經過驗證的平台請參閱 硬體相容性清單,並於下列將功能對應至硬體,即 功能矩陣.
哪種交換機適用於哪種租戶角色
- Leaf,租戶接入。 將接入租戶的 leaf 部署在 400G Trident 4 上,用於 VTEP、按租戶 VRF 與 VNI、anycast 網關以及 EVPN 多歸屬;對於 25G 與 100G 機架,可使用 100G Trident 3 leaf。
- Spine,underlay 與路由反射。 將 spine 部署在 400G Tomahawk 4 上,當共享 fabric 需要更大規模時部署在 800G Tomahawk 5 上,並通過增加 spine 而非改動 leaf 來擴展。
- Border,對外交接。 使用 S9321-64EO 向外交接每個租戶的前綴,並在租戶跨站點時直接點亮互聯波長。
- 一份合同。 IP Infusion 將每個角色驗證並支援為單一系統,交換器與 OcNOS-DC 則依各自獨立的週期汰換。
解決方案簡介與規格書。
可與團隊分享的 EVPN-VXLAN fabric 簡介與 OcNOS-DC 規格書。快速表單,PDF 立即下載。
關於租戶隔離的問題。
設計您的多租戶 fabric。
了解 IP Infusion 如何將多租戶 fabric 作為一個系統交付,或聯繫我們,將您的租戶、共享業務與平台對應到合適的經過驗證的交換機。