面向托管与 GPU 云的多租户 EVPN-VXLAN fabric
IP Infusion 提供多租户数据中心 fabric:在经过认证的交换机上运行 OcNOS-DC,在共享的 EVPN-VXLAN fabric 上为每个租户提供独立的 VRF 和 VNI,仅通过明确的路由泄露在租户之间共享服务,全部纳入一份支持合同。
- 最适用于
- 在共享 fabric 上为每个租户提供独立 VRF 和 VNI 的托管与 GPU 云运营商。
- 部署案例
- Scott DataProsoluceIzarLink
每个租户只看到自己的路由
在共享 fabric 上,每个租户在其使用的 leaf 上拥有独立的 VRF。该 VRF 只保存该租户的路由,除非您有意将共享服务泄露到其中。
选择一个租户,查看其在 Leaf 1 上的路由表
租户 A。 Leaf 1 保存租户 A 的本地子网,以及 EVPN 从 Leaf 2 学到的子网。租户 B 的路由从不出现。
| 前缀 | 学习方式 | 来源 |
|---|---|---|
| 10.1.1.0/24 | 本地 | Leaf 1 |
| 10.1.2.0/24 | EVPN | Leaf 2 |
租户 B。 同样的 leaf,不同的 VRF。租户 B 只看到自己的子网。
| 前缀 | 学习方式 | 来源 |
|---|---|---|
| 10.2.1.0/24 | 本地 | Leaf 1 |
| 10.2.3.0/24 | EVPN | Leaf 3 |
共享服务。 按 route target 将共享存储子网导入租户 A。租户 A 可以访问它,而租户 B 的路由表保持不变。
| 前缀 | 学习方式 | 来源 |
|---|---|---|
| 10.1.1.0/24 | 本地 | Leaf 1 |
| 10.1.2.0/24 | EVPN | Leaf 2 |
| 10.9.0.0/24 | 按 route target 导入 | 共享服务,Leaf 3 |
示意图。支持情况因交换机型号而异。
在 OcNOS 上运行多租户 fabric 的运营商
Scott Data
美国仅有的十四家在设计和设施两方面均获得 Uptime Institute Tier III 认证的多租户机构之一,在 UfiSpace、Edgecore 和 Celestica 硬件上运行 OcNOS。
阅读案例 →Prosoluce
其新的 IP 骨干网采用 EVPN-VXLAN 提供多站点、多租户服务。
阅读案例 →IzarLink
其 EVPN-VXLAN 核心将 25G 接入汇聚到冗余的 100G 核心,并连接其数据中心与对等互联站点。
阅读案例 →"OcNOS 与开放网络战略在成本、支持与功能各方面都恰到好处。服务提供商与 OEM 多年来一直在使用 IP Infusion。"
Ken Moreano,Scott Data 联合创始人、总裁兼 CEO
OcNOS-DC 为租户运行哪些功能
每租户的隔离、共享与限制,来自 OcNOS 功能矩阵。
| 能力 | 它的作用 | 适用范围 |
|---|---|---|
| EVPN-VXLAN | 基于 VXLAN 的二层 EVPN,每租户独立的 VNI | Trident 3 和 4 |
| VRF 间路由泄露 | 在 VRF 之间共享选定的路由 | 所有 OcNOS-DC |
| 基于 EVPN-VXLAN 的路由泄露 | 跨 fabric 在租户 VRF 之间共享服务 | 部分交换机 |
| Route-target 过滤 | 按 route target 过滤 EVPN 路由 | 部分交换机 |
| EVPN 多归属 | 服务器的 single-active 或 port-active 多归属 | Trident 3 和 4 |
| MLAG | 服务器跨一对交换机的 active/active 双归属 | 所有 OcNOS-DC |
| 租户限制 | 每租户 MAC 限制与风暴控制 | 部分交换机 |
| VXLAN QoS | 在 overlay 上对租户流量进行分类和排队 | Trident 3 和 4 |
| 基于 VXLAN 的 PFC 和 ECN | overlay 上的无损存储流量 | 部分交换机 |
| BGP 底层 | 采用 BGP unnumbered 的 EVPN-VXLAN,以及 spine 上的 EVPN 路由反射 | Trident 3 和 4 leaf |
支持情况因交换机型号和许可证而异。 请查阅 OcNOS 功能矩阵。
按角色划分的交换机
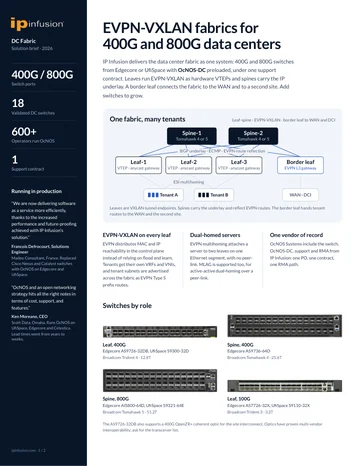
租户 leaf 在 Trident 交换机上运行 EVPN-VXLAN。spine 负责路由 underlay 流量。
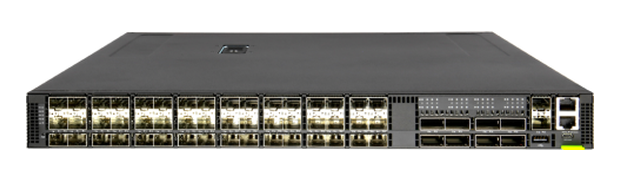
25G 租户 leaf
Edgecore AS7326-56X
Trident 3 · 2.0 Tbps
48 × 25G、8 × 100G
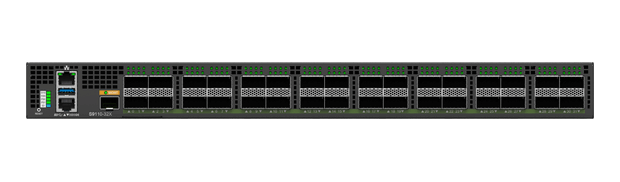
100G 租户 leaf
UfiSpace S9110-32X
Trident 3 · 3.2 Tbps
32 × 100G
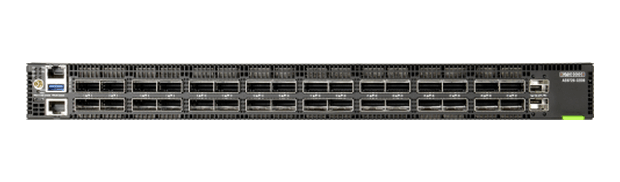
400G leaf 与边界
Edgecore AS9726-32DB
Trident 4 · 12.8 Tbps
32 × 400G
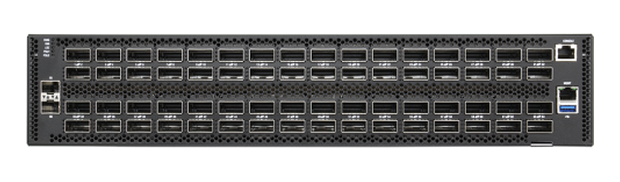
Spine
Edgecore AS9736-64D
Tomahawk 4 · 25.6 Tbps
64 × 400G
需要无损传输的 GPU 流量,请参阅 AI fabric。 如需构建完整的数据中心,请参阅数据中心 fabric。 在 OcNOS 硬件兼容性列表中查看经过认证的交换机完整列表。
关于租户隔离的问题。
解决方案简介与数据手册。
可与团队分享的 EVPN-VXLAN fabric 简介与 OcNOS-DC 数据手册。快速表单,PDF 立即下载。
EVPN-VXLAN 数据中心网络
简短表单。提交后 PDF 将立即开始下载。
✓ 正在新标签页中打开您的 PDF。
如果未能打开,请使用下方链接。
OcNOS-DC 数据手册
简短表单。提交后 PDF 将立即开始下载。
✓ 正在新标签页中打开您的 PDF。
如果未能打开,请使用下方链接。