
运行在开放硬件上的完整城域汇聚路由器。
城域汇聚路由器 承载 MEF Carrier Ethernet、E-LINE、E-LAN、E-TREE 与 E-Access,跨越 EVPN 城域环网,并将业务流量上交至 IP 核心。 IP Infusion 以 完整形式交付:来自 Edgecore 或 UfiSpace 的经过验证的开放硬件,预装 OcNOS-SP,由一份合同提供支持,并具备自保护环网与按业务度量的 SLA。
运行 OcNOS-SP 城域汇聚的运营商。
区域运营商已将城域汇聚和骨干路由迁移至基于 OcNOS-SP 的完整开放路由器,并在过渡期间与其已部署网络互通。它已在 60 多个国家超过 600 家运营商网络的生产环境中运行。
“我们选择 IP Infusion 的 OcNOS 软件与 Edgecore 硬件,是因为它提供了一套有力的功能,能够支撑我们的快速增长。OcNOS 为不同用例提供简单统一的平台,并提供从现有方案升级的路径。” Werner Rades,AnschlussWerk 首席执行官
一台开放路由器即可完成城域环网的汇聚。
您可在同一台路由器上运行环网中的两个汇聚节点,从而使城域环网、运营商以太网服务和传输全部处于同一运维模式之下。EVPN 和 SR-MPLS 的深入介绍见 EVPN 和 SR-MPLS;环网将业务流量上交至 IP 核心提供商边缘.

城域节点以一套镜像扮演四种角色。
您只需为四种任务许可和适配一台设备,而不必囤备四台。一个 OcNOS-SP 镜像即可运行汇聚路由器、三层交换机、EVPN 环网节点和核心上行链路,每种角色分别许可和适配规格,因此该节点无需第二台设备即可承担新的角色。
MEF Carrier Ethernet,通过 EVPN 环网交付。
运营商销售四类 Carrier Ethernet:专线、多点 LAN、根式广播与批发交接。这台路由器在城域环网上通过 EVPN 与 SR-MPLS 以 MEF 业务形式交付全部四类,因此一台设备即可承载完整的业务目录。
| MEF 业务 | 连接方式 | EVPN 交付 | 典型用途 |
|---|---|---|---|
| E-LINE (EPL, EVPL) | 点对点 | EVPN-MPLS 或 VxLAN E-LINE,单归属或全活多归属 | 专用商业电路,点到点回传。 |
| E-LAN (EP-LAN, EVP-LAN) | 多点到多点 | EVPN E-LAN,单归属或全活多归属 | 面向企业或批发的多站点二层。 |
| E-TREE (根式多点) | 中心辐射 | EVPN E-TREE、MPLS 和 VxLAN | 广播、特许经营或枢纽馈送的分发。 |
| E-Access (OVC 交接) | 运营商对运营商 | 通过 EVPN 实现批发以太网接入交接 | 面向另一家运营商的批发以太网接入。 |
MEF 与 Carrier Ethernet 是 MEF Forum 的标志。OcNOS-SP 交付符合 MEF 业务模型的 Carrier Ethernet。
城域环网如何在断纤时保持业务。
光纤中断或节点失效绝不应中断正在运行的客户业务,在该环网上确实如此。G.8032 绕过故障点对环网重新路由,EVPN all-active 多归属在节点失效时维持业务不中断,TI-LFA 将 SR-MPLS 流量切换到预先计算的备份路径,并由 BFD 在链路中断的瞬间触发切换。
以太网环网保护
环网在稳态下保持无环,并在链路中断瞬间自行重路由。一个 G.8032 环网实例在发生断点前保持一个环网端口阻塞,断点发生后解除阻塞以保持一条受保护路径;OcNOS-SP 可在 LAG 上运行 G.8032,并支持 G.8032 主环与 MLAG 互通。
All-active 多归属
EVPN 全活多归属 将一项业务同时连接到两个环网节点,使业务在节点故障时保持在线。交付详情请参阅 EVPN 技术页面 →
低于 50ms 的快速重路由
SR-MPLS 流量在 50ms 内即切换到备份路径,早于 IS-IS 完成重新收敛。 TI-LFA 为每个目的地预先计算无环 SR 备份路径,使切换即时完成。请参阅 SR-MPLS →
每项业务都对自己的 SLA 进行度量。
Carrier Ethernet 是按 SLA 销售的,而这台路由器对环网上的每个业务进行测量以予以证明。Y.1731 逐业务上报时延与丢包,因此运营商可向每位客户交付其承诺的确切数值。
按业务的帧时延
DMM 与 DMR 在 EVPN-MPLS 与 VPLS 上测量每条 E-LINE、E-LAN 与 E-TREE 的双向帧时延与时延变化,使运营商了解每项业务实际提供的时延。
按业务的帧丢失
LMM/LMR 和 SLM/SLR 在二层网桥与 VPLS 上按业务测量丢帧,使丢包情况对照 SLA 报告。
Y.1731 还承载 以太网带宽通告(EBN),使环网在条件变化时向业务边缘通告可用带宽。时延、丢包与带宽通告均运行于环网已承载的同一 Y.1731 业务 OAM 之上。
汇聚路由器与三层交换机合于一台设备。
一台设备完成两项工作,因此无需再备货、布线和授权第二台交换机。它作为三层交换机终结接入和企业交接,然后作为汇聚路由器向上承载 MPLS、SR-MPLS 和 MEF 业务,并按自己的更新周期扩展出新角色。
| 角色 | 经过验证的路由器 | 芯片与容量 | 它为何契合该角色 |
|---|---|---|---|
| 城域汇聚 / L3 交换机 | 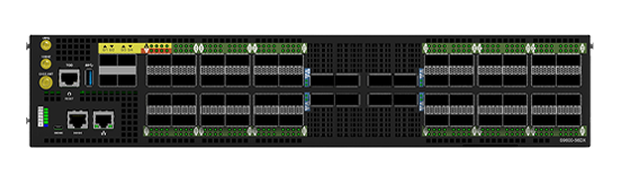 UfiSpace S9600-56DX |
Broadcom Qumran 2C(BCM88820),4.8 Tbps,48×100G + 8×400G,深缓存 | 深缓存用于吸收微突发,并为城域提供 400G 相干上行,具备来自多家厂商的成熟互操作性。路由光上行的详细说明见 IP over DWDM. |
| 城域汇聚 / L3 交换机 | 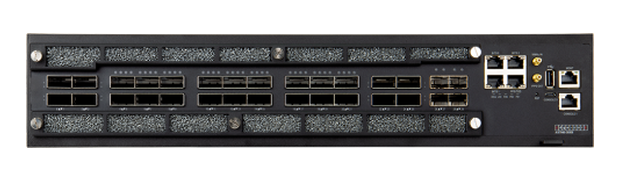 Edgecore AS7946-30XB (AGR400) |
Broadcom Qumran 2C(BCM88820),2.4 Tbps,22×100G + 4×400G,深缓存 | 采用相同 Qumran 2C 芯片的 Edgecore 城域汇聚路由器,具备深度缓冲和 400G 上行链路,面向较小的城域环。 |
| 核心上行目标 | 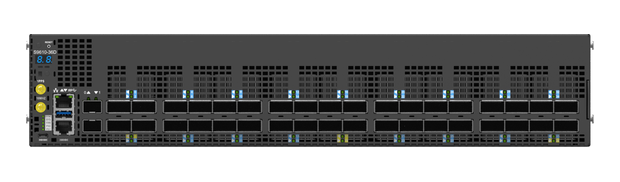 UfiSpace S9610-36D |
Broadcom Jericho2C+(BCM88850),14.4 Tbps 核心 | 环网上行至 14.4 Tbps 核心。运营商边缘与核心角色运行在 IP 核心分支页面. |
| 核心上行目标 | 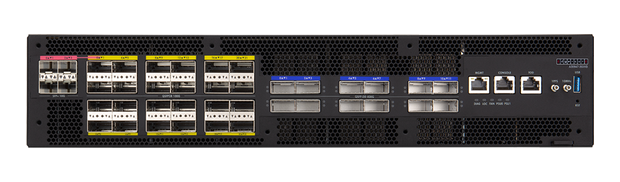 Edgecore AS9947-36XKB(AGR560) |
Broadcom Jericho2C+(BCM88850),7.2 Tbps 核心,深缓存 | 基于同一 Jericho2C+ 芯片的 Edgecore 深缓存核心上行设备。运营商边缘与核心角色详见 IP 核心分支页面. |
IP Infusion 交付城域汇聚路由器,运行于 40+ 已验证平台 ,来自 Edgecore 与 UfiSpace,每款均完成实验室认证并预装 OcNOS-SP。所有经过验证的平台请参阅 硬件兼容性列表,并将功能与硬件相匹配,请见 功能矩阵.
S9600-56DX 适用的场景
- 城域环网汇聚 ,在两个或更多节点间承载 MEF 业务。
- 400G 上行链路 连接核心;如需 routed-optical 上行链路,请参阅 IP over DWDM.
- FTTx 与 OLT 汇聚 位于接入节点上游,请参阅 宽带接入.
- 基站授时 是一个独立角色,请参阅 移动传输.
受保护环网上的 E-LINE 业务。
城域 E-LINE 通过 SR-MPLS underlay 上的 EVPN VPWS 承载,G.8032 环网保护环网端口,Y.1731 MEP 报告业务 SLA。下方配置块使用真实的 OcNOS-SP ERPS、EVPN VPWS 与 Y.1731 命令族及占位值,确切的逐节点语法请参阅相关指南。
! 1. G.8032 (ERPS) ring across the two ring ports
g8032 ring METRO-RING
 east-interface xe1
 west-interface xe2
!    ERP instance, control VLAN, and RPL role per the ERPS guide
! 2. EVPN VPWS (E-Line) on a mac vrf, carried over the SR-MPLS underlay
mac vrf E-LINE-100
 rd <router-id>:100
 route-target both <asn>:100
evpn mpls id <local-id> xconnect target-mpls-id <remote-id> host-reachability-protocol evpn-bgp E-LINE-100
! 3. Bind the access handoff (interface xe10, vlan 100) to E-LINE-100 per the EVPN VPWS guide
! 4. Y.1731 up-MEP on the service reports delay and loss
!    exact ethernet cfm mep form, plus delay-measurement (DMM) and
!    loss-measurement (SLM) profiles, per the OcNOS-SP Y.1731 guide
每一步的作用
g8032 ring配合东向与西向接口保护两个环网端口,使环网保持一条无环的受保护路径。mac vrf和evpn mpls id ... xconnect target-mpls-id ...共同创建 E-LINE(EVPN VPWS)实例,并通过 SR-MPLS underlay 在环网中承载。- 接入交接在接入侧端口与 VLAN 上绑定到 E-LINE 业务。
- Y.1731 MEP,即
ethernet cfm mep,结合时延(DMM)与丢包(SLM)测量,报告按业务的 SLA,使运营商能够度量其所销售的业务。
OcNOS-SP 示例配置;尖括号中的值为占位符。有关适用于您版本的确切命令与选项,请参阅 OcNOS-SP ERPS、EVPN 与 Y.1731 配置指南, documentation.ipinfusion.com.
每次迁移环网的一个节点。
在您逐个将节点转换到完整 OcNOS-SP 路由器的过程中,城域环网持续承载业务。基于标准的 EVPN、SR-MPLS 与 MEF 运营商以太网使新节点在整个过渡期间与既有网络互操作。
与已部署的城域网互通
OcNOS-SP 采用基于标准的 EVPN, SR-MPLS, BGP, IS-IS以及 MEF Carrier Ethernet,使新节点可与已部署的 Cisco、Juniper 与 Nokia 设备互通,并替换 ZTE 设备。
每次迁移一个环网节点
每次将一个环网节点迁移到完整的开放路由器上,同时环网继续承载业务。割接过程保持渐进式,每个维护窗口迁移一个节点,无需整机更换。
后续增加业务与容量
随着城域网的增长,同一平台承接新业务与更高容量,因此一个节点会在一次次维护窗口中承担更多的部署职责。IP Infusion 在每一步都为路由器提供支持。
提供 Cisco IOS-XR 到 OcNOS 的 CLI 转换协助,以加速配置转换。请参见 OcNOS-SP 对比 Cisco 对比,了解能力与许可详情。
开放式城域汇聚与专有城域机箱对比。
开放路由器对 Carrier Ethernet 的支持深度不亚于专用机箱:MEF 服务、EVPN 环以及按服务的 SLA 测量全部在其上运行,而运营商仍在单一合同下从多个厂商采购硬件。
| 能力 | OcNOS-SP 城域路由器(开放) | 专有机箱(Cisco / Juniper / Nokia) |
|---|---|---|
| MEF Carrier Ethernet (E-LINE, E-LAN, E-TREE, E-Access) | ✓ | ✓ |
| 基于 MPLS 和 VxLAN 的 EVPN | ✓ 详情 → | ✓ |
| G.8032 环网保护和 EVPN 多归属 | ✓ | ✓ |
| 按业务的 Y.1731 时延与丢包 SLA | ✓ | ✓ |
| SR-MPLS,配合 Flex-Algo 与 TI-LFA | ✓ 详情 → | ✓ |
| 汇聚路由器与三层交换机合于一个镜像 | ✓ | ✓ |
| 运行于经过验证的开放通用芯片硬件之上 | ✓ Edgecore / UfiSpace,40+ 个平台 | ✓ 仅限厂商机框设备 |
| 硬件与软件按各自独立的周期定价和更新换代 | ✓ | ✓ 捆绑 |
| 由一家厂商负责硬件、软件与 RMA | ✓ 一份支持合同 | ✓ 单一厂商 |
| 从多家硬件厂商采购设备 | ✓ | ✓ |
Cisco、IOS-XR、NCS、Juniper、Junos、ACX、Nokia 与 SR OS 是其各自所有者的商标。IP Infusion 与这些厂商无隶属关系,也不为其背书;本对比反映的是 OcNOS-SP 能力,可在 功能矩阵。如需替换专有城域网,请参阅 OcNOS-SP 对比 Cisco 对比。
数据手册与 SR-MPLS 简介。
OcNOS-SP 数据手册与 SR-MPLS 升级简介,可与您的团队分享。填写简短表单,PDF 即刻下载。
关于城域汇聚路由器的问题。
使用 OcNOS 升级到 SR-MPLS
简短表单。提交后 PDF 将立即开始下载。
✓ 正在新标签页中打开您的 PDF。
如果未能打开,请使用下方链接。