Fabric EVPN-VXLAN multi-tenant per hosting e cloud GPU
IP Infusion fornisce la fabric data center multi-tenant: OcNOS-DC su switch qualificati che assegnano a ogni tenant la propria VRF e i propri VNI su una fabric EVPN-VXLAN condivisa, e che condividono un servizio tra tenant solo tramite un route leak esplicito, con un unico contratto di supporto.
- Ideale per
- Operatori di hosting e cloud GPU che assegnano a ogni tenant la propria VRF e i propri VNI su una fabric condivisa.
- In produzione presso
- Scott DataProsoluceIzarLink
Ogni tenant vede solo le proprie route
Su una fabric condivisa, ogni tenant ha la propria VRF sui leaf che usa. La VRF contiene solo le route di quel tenant, finché non vi inserite di proposito un servizio condiviso tramite un route leak.
Scegliete un tenant per vedere la sua tabella di routing sul Leaf 1
Tenant A. Il Leaf 1 contiene la subnet locale del Tenant A e la subnet che EVPN apprende dal Leaf 2. Le route del Tenant B non compaiono mai.
| Prefisso | Appresa | Da |
|---|---|---|
| 10.1.1.0/24 | Locale | Leaf 1 |
| 10.1.2.0/24 | EVPN | Leaf 2 |
Tenant B. Stessi leaf, un'altra VRF. Il Tenant B vede solo le proprie subnet.
| Prefisso | Appresa | Da |
|---|---|---|
| 10.2.1.0/24 | Locale | Leaf 1 |
| 10.2.3.0/24 | EVPN | Leaf 3 |
Servizi condivisi. Importate la subnet di storage condiviso nel Tenant A tramite route target. Il Tenant A può raggiungerla e la tabella di routing del Tenant B non cambia.
| Prefisso | Appresa | Da |
|---|---|---|
| 10.1.1.0/24 | Locale | Leaf 1 |
| 10.1.2.0/24 | EVPN | Leaf 2 |
| 10.9.0.0/24 | Importata tramite route target | Servizi condivisi, Leaf 3 |
Esempio illustrativo. Il supporto varia in base al modello di switch.
Operatori con fabric multi-tenant su OcNOS
Scott Data
Una delle sole quattordici organizzazioni multi-tenant negli Stati Uniti con certificazione Tier III dell'Uptime Institute sia per la progettazione sia per l'infrastruttura, con OcNOS su hardware UfiSpace, Edgecore e Celestica.
Leggi la storia →Prosoluce
Il suo nuovo backbone IP usa EVPN-VXLAN per erogare servizi multi-sito e multi-tenant.
Leggi la storia →IzarLink
Il suo core EVPN-VXLAN aggrega l'accesso a 25G in un core ridondato a 100G e collega i suoi data center e punti di peering.
Leggi la storia →"OcNOS e una strategia di open networking centrano il bersaglio su tutti i fronti: costi, supporto e funzionalità. Service provider e OEM utilizzano IP Infusion da anni."
Ken Moreano, cofondatore, presidente e CEO di Scott Data
Cosa esegue OcNOS-DC per i tenant
Isolamento, condivisione e limiti per tenant, dalla Feature Matrix OcNOS.
| Capacità | Cosa fa | Dove |
|---|---|---|
| EVPN-VXLAN | EVPN Layer 2 su VXLAN, con VNI per tenant | Trident 3 e 4 |
| Route leaking inter-VRF | Condivide route selezionate tra VRF | Tutti gli OcNOS-DC |
| Route leaking su EVPN-VXLAN | Condivide un servizio tra le VRF dei tenant attraverso la fabric | Switch selezionati |
| Filtraggio per route target | Filtra le route EVPN per route target | Switch selezionati |
| multihoming EVPN | Multihoming single-active o port-active per un server | Trident 3 e 4 |
| MLAG | Dual-homing active/active di un server su una coppia di switch | Tutti gli OcNOS-DC |
| Limiti per tenant | Limiti MAC per tenant e storm control | Switch selezionati |
| QoS VXLAN | Classifica e accoda il traffico dei tenant sull'overlay | Trident 3 e 4 |
| PFC ed ECN su VXLAN | Traffico di storage lossless sull'overlay | Switch selezionati |
| Underlay BGP | EVPN-VXLAN con BGP unnumbered e route reflection EVPN sullo spine | Leaf Trident 3 e 4 |
Il supporto varia in base al modello di switch e alla licenza. Consultate la OcNOS Feature Matrix.
Switch per ruolo
I leaf tenant eseguono EVPN-VXLAN su switch Trident. Lo spine instrada il traffico dell'underlay.
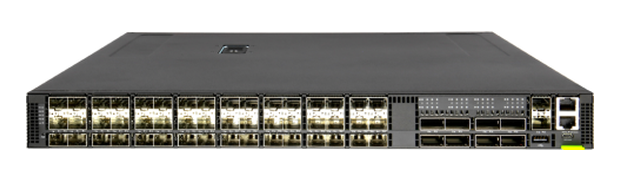
Leaf tenant 25G
Edgecore AS7326-56X
Trident 3 · 2,0 Tbps
48 × 25G, 8 × 100G
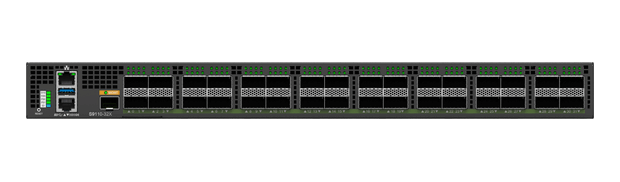
Leaf tenant 100G
UfiSpace S9110-32X
Trident 3 · 3,2 Tbps
32 × 100G
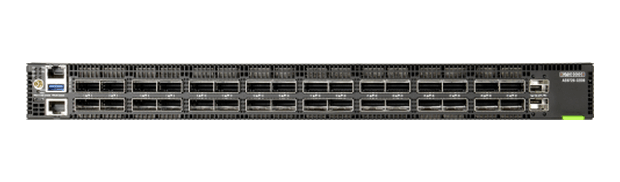
Leaf e border 400G
Edgecore AS9726-32DB
Trident 4 · 12,8 Tbps
32 × 400G
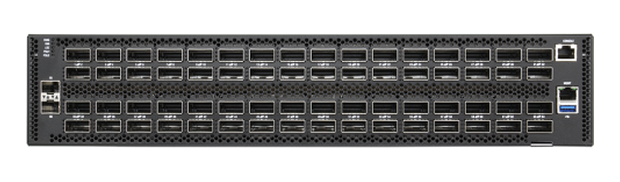
Spine
Edgecore AS9736-64D
Tomahawk 4 · 25,6 Tbps
64 × 400G
Per il traffico GPU che richiede un trasporto lossless, consultate la AI fabric. Per costruire un data center completo, consultate la fabric per data center. Consultate l'elenco completo degli switch qualificati nella Hardware Compatibility List di OcNOS.
Domande sull'isolamento dei tenant.
Solution brief e datasheet.
Il brief sulla fabric EVPN-VXLAN e il datasheet OcNOS-DC da condividere con il vostro team. Modulo rapido, e il PDF si scarica subito.
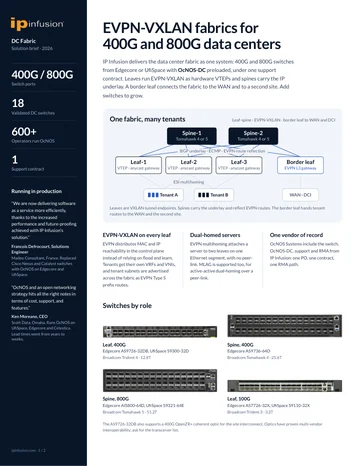
Fabric data center EVPN-VXLAN
Come la fabric isola i tenant: una VRF e VNI per tenant, e route leak controllati per i servizi condivisi.
Scarica il brief
Datasheet OcNOS-DC
La panoramica OcNOS-DC: il set di funzionalità della fabric, l'hardware data center convalidato e le operazioni, in un unico PDF.
Ottieni il datasheetPianificate la vostra fabric multi-tenant.
Indicateci tenant, servizi condivisi e velocità degli switch. Un ingegnere IP Infusion li mapperà su switch qualificati e sul design di isolamento più adatto.
Fabric data center EVPN-VXLAN
Modulo breve. Il PDF verrà scaricato subito dopo l'invio.
✓ Il PDF si sta aprendo in una nuova scheda.
Se non si è aperto, usate il link qui sotto.
Datasheet OcNOS-DC
Modulo breve. Il PDF verrà scaricato subito dopo l'invio.
✓ Il PDF si sta aprendo in una nuova scheda.
Se non si è aperto, usate il link qui sotto.
Correlati dal blog
Overlay ECMP in una fabric EVPN-VXLAN leaf-spine, parte 1
Come l'ECMP sull'overlay EVPN-VXLAN bilancia il traffico dei tenant su una fabric Clos leaf-spine
Leggi il post →Overlay ECMP in una fabric EVPN-VXLAN leaf-spine, parte 2
La seconda parte della guida all'ECMP sull'overlay EVPN-VXLAN per la fabric condivisa
Leggi il post →