EVPN-VXLAN-Fabrics für 400G- und 800G-Rechenzentren
IP Infusion liefert die komplette Data-Center-Fabric: OcNOS-DC vorinstalliert auf qualifizierten Switches von 100G bis 800G, unter einem Supportvertrag. Leaf-Switches betreiben EVPN-VXLAN mit verteiltem Anycast-Gateway und EVPN-Multihoming, Spine-Switches tragen das IP-Underlay. Zum Wachsen werden Switches hinzugefügt.
- Am besten geeignet für
- Rechenzentrumsbetreiber, die EVPN-VXLAN-Fabrics auf qualifizierten Switches von 100G bis 800G aufbauen.
- Im Einsatz bei
- Madeo ConsultantScott Data
So funktioniert die Fabric
Eine Data-Center-Fabric verbindet jeden Server im Gebäude. In einem Leaf-Spine-Design erreicht jeder Leaf jeden anderen Leaf über einen Spine, EVPN-VXLAN lässt viele Mandanten die Fabric isoliert gemeinsam nutzen, und dual angebundene Server bleiben erreichbar, wenn ein Leaf ausfällt.
Jeder Tenant erhält eine eigene VRF und eigene VNIs. Nur Präfixe, die Sie freigeben, gelangen von einem zum anderen.
Ein Server ist über ein Ethernet-Segment mit zwei Leaves verbunden. Fällt ein Leaf aus, fließt der Traffic über den anderen weiter, ohne Peer-Link. MLAG wird ebenfalls unterstützt.
EVPN-Multihoming →Ein verteiltes Anycast-Gateway erlaubt es, einen Workload ohne Neuadressierung zwischen Racks zu verschieben.
EVPN-VXLAN →Fügen Sie Leaves für Server und Spines für Bandbreite hinzu. Der Rest der Fabric bleibt unverändert.
BGP-Underlay →Im Produktivbetrieb
Data-Center-Betreiber, die auf OcNOS auf offenen Switches umgestiegen sind.
Madeo Consultant, Frankreich
Hat seine bisherigen Switches durch OcNOS auf Edgecore und UfiSpace ersetzt.
„Wir stellen Software als Service jetzt effizienter bereit, dank der gesteigerten Leistung und der Zukunftssicherheit, die die Lösung von IP Infusion bietet.“
François Defrocourt, Solutions Engineer
Scott Data, Omaha
Betreibt OcNOS auf UfiSpace, Edgecore und Celestica. Die Lieferzeiten sanken von Jahren auf Wochen.
„OcNOS und eine offene Netzwerkstrategie treffen bei Kosten, Support und Funktionen genau den richtigen Ton.“
Ken Moreano, CEO
Technische Übersicht
Was OcNOS-DC in der Fabric ausführt. Folgen Sie einem Link für die Detailanalyse.
| Bereich | OcNOS-DC | Detailanalyse |
|---|---|---|
| Overlay | EVPN-VXLAN für Layer 2 und Layer 3: IRB mit verteiltem Anycast-Gateway sowie EVPN-Präfixrouten (Type 5) für Tenant-Subnetze. | EVPN → |
| Underlay | BGP unnumbered mit Extended Next Hop, ECMP für VXLAN-Traffic und BFD für schnelle Fehlererkennung. | BGP → |
| Multihoming | EVPN-Multihoming für dual-homed Server, ohne Peer-Link. MLAG wird ebenfalls unterstützt. | Multihoming → |
| Mandanten | VRFs und VNIs pro Tenant, Inter-VRF-Route-Leaking, Route-Target-Filterung und EVPN-MAC-Limits. | |
| Border und DCI | EVPN-Layer-3-Gateway und VXLAN-Layer-3-Stitching am Border-Leaf, mit Optiken für 400G ZR/ZR+ auf unterstützten Switches. | Kohärentes DCI → |
| Sicherheit | Storm Control, ARP-ACLs, Dynamic ARP Inspection und ACLs auf IRB-Interfaces. | |
| Sichtbarkeit | gNMI-Streaming-Telemetrie mit OpenConfig-Modellen, SNMP-Statistiken für VXLAN und ERSPAN auf VXLAN-Access-Ports. | Telemetrie → |
| Automatisierung | ZTP über IPv4 und IPv6, Ansible sowie NETCONF mit YANG-Modellen. | Automatisierung → |
| Verlustfreier Traffic | PFC und ECN für RoCEv2-Traffic über die gesamte VXLAN-Fabric. | AI-Fabric → |
Der Support variiert je nach Switch-Modell. Prüfen Sie jede Plattform in der OcNOS Feature Matrix.
Switches nach Rolle
18 qualified data center platforms from Edgecore, UfiSpace and Celestica.
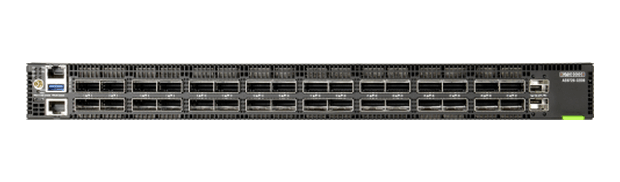
Leaf und Interconnect-Leaf
Edgecore AS9726-32DB / UfiSpace S9300-32D
Broadcom Trident 4 · 12.8 Tbps · 400G
Der AS9726-32DB nimmt zusätzlich eine Optik für 400G ZR/ZR+ für den Interconnect auf.
Datenblatt →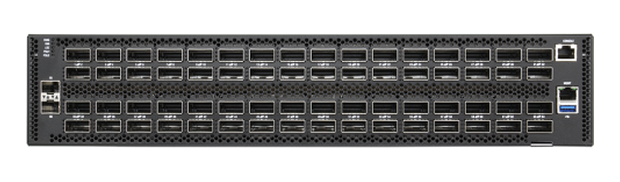
Spine (400G)
Edgecore AS9736-64D
Broadcom Tomahawk 4 · 25.6 Tbps · 64 x 400G
Underlay-ECMP und EVPN-Route-Reflection, dimensioniert für die Breite der Fabric.
Datenblatt →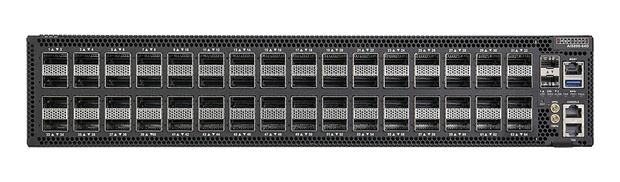
Spine und Super-Spine (800G)
Edgecore AIS800-64D / UfiSpace S9321-64E
Broadcom Tomahawk 5 · 51.2 Tbps · 64 x 800G
800G-Spine-Ports für breitere Fabrics.
Datenblatt →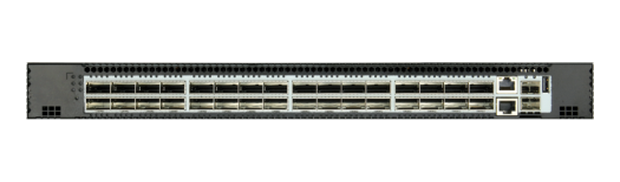
100G-Leaf / ToR
Edgecore AS7726-32X / UfiSpace S9110-32X
Broadcom Trident 3 · 3.2 Tbps · 100G
Access-Leaves für 25G- und 100G-Serverracks.
Datenblatt →Optiken haben ihre herstellerübergreifende Interoperabilität nachgewiesen. Fragen Sie uns nach der Transceiver-Liste. See every qualified platform.
Ein System, ein Vertrag
Erworben als OcNOS Systems: Switch, OcNOS-DC und Support von einem Anbieter.
Qualifizierter Build
OcNOS-DC vorinstalliert, qualifiziert pro Switch-Modell und ASIC-Stepping.
Ein Supportweg
Eine PO, ein Supportvertrag, ein RMA-Prozess. P1-Reaktionszeit von 8 Stunden (Standard) bis 30 Minuten (Enterprise).
Zero-Touch Day 0
Ein neuer Switch lädt seine Konfiguration und tritt der Fabric bei. Ohne Konsolensitzung.
Day-2-Betrieb
gNMI, NETCONF, OpenConfig und Ansible. Erneuern Sie Switch und Software jeweils im eigenen Zyklus.
Dieselben Switches übertragen GPU-Traffic verlustfrei per RoCEv2. Zur AI-Fabric-Lösung →
Zwei Standorte, ein gerouteter Interconnect
Border-Leaves verbinden zwei Fabrics auf Layer 3 über 400G ZR/ZR+.
Layer-3-Stitching
Jeder Border-Leaf verbindet seine VXLAN-Domäne mit dem anderen Standort. Kein flaches Layer-2-Stretching.
Routen pro Tenant
EVPN-Type-5-Routen übertragen die Präfixe jedes Tenants. Die Isolation bleibt über beide Standorte hinweg bestehen.
Keine Transponder- oder Muxponder-Shelves
Eine Optik für 400G ZR/ZR+ im Switch-Port schaltet die Wellenlänge auf.
Bringen Sie das Design zu Ihrem Team
Kurze PDFs. Ein kurzes Formular, dann startet der Download.
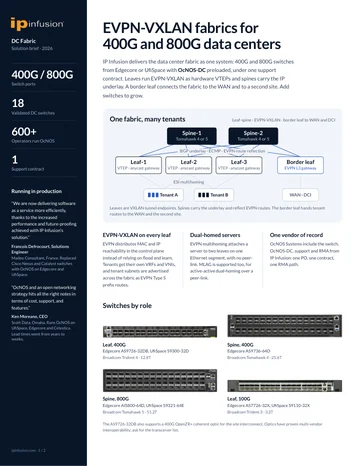
EVPN-VXLAN-Data-Center-Fabric
Anycast-Gateway, Multihoming und Multi-Tenant-VNIs auf offenen Switches.
Brief anfordern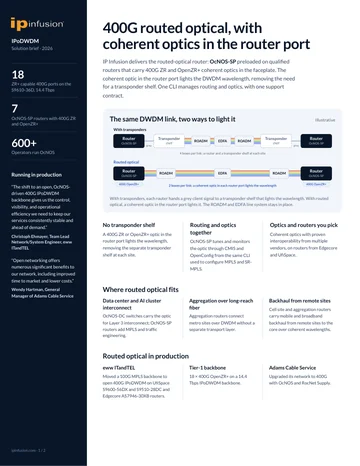
Geroutetes optisches DCI mit 400G OpenZR+
Wie der Border-Leaf die Wellenlänge zwischen den Standorten aufschaltet.
Brief anfordern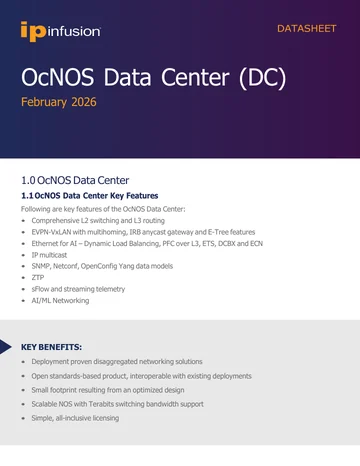
OcNOS-DC-Datenblatt
Funktionsumfang, qualifizierte Hardware und Betrieb.
Datenblatt abrufenHäufig gestellte Fragen
Planen Sie Ihre Fabric mit unseren Engineers
Nennen Sie uns Ihre Racks, Tenants und Standorte. Wir ordnen ihnen qualifizierte Switches zu.
Routed-Optical-DCI mit 400G OpenZR+
Kurzes Formular. Ihr PDF wird unmittelbar nach dem Absenden heruntergeladen.
✓ Ihr PDF wird in einem neuen Tab geöffnet.
Falls es sich nicht geöffnet hat, verwenden Sie den Link unten.
EVPN-VXLAN-Data-Center-Fabric
Kurzes Formular. Ihr PDF wird unmittelbar nach dem Absenden heruntergeladen.
✓ Ihr PDF wird in einem neuen Tab geöffnet.
Falls es sich nicht geöffnet hat, verwenden Sie den Link unten.
OcNOS-DC-Datenblatt
Kurzes Formular. Ihr PDF wird unmittelbar nach dem Absenden heruntergeladen.
✓ Ihr PDF wird in einem neuen Tab geöffnet.
Falls es sich nicht geöffnet hat, verwenden Sie den Link unten.