
La fabric de centre de données leaf-spine complète, sur des commutateurs ouverts.
IP Infusion fournit une fabric complète Leaf-spine EVPN-VXLAN pour data center : des commutateurs 400G et 800G exécutant OcNOS-DC, préchargés et couverts par un seul contrat. Vous ajoutez de la capacité en ajoutant des commutateurs, un serveur conserve la même passerelle sur n'importe quel leaf et chaque locataire reste isolé, grâce à une passerelle anycast distribuée, au multihoming EVPN, à un underlay BGP et à l'isolation VRF multi-locataires sur matériel ouvert.
Un seul commutateur validé, logiciel et contrat de support.
IP Infusion qualifie le commutateur et OcNOS-DC ensemble et les prend en charge sous un seul contrat, de sorte que la fabric que vous concevez est la fabric qui est livrée. Chaque affirmation ci-dessous correspond à une plateforme validée dans la liste du matériel et à une fonctionnalité prise en charge dans la matrice.
18 plateformes data center validées
Chaque commutateur leaf, spine et border est qualifié en laboratoire par plateforme avec OcNOS-DC préchargé, des leaves d'accès 100G aux spines 800G Tomahawk 5.
Vérifiable dans la matrice de fonctionnalités
EVPN-VXLAN, la passerelle anycast, le multihoming, l'underlay BGP-unnumbered et les VNI multi-locataires sont chacun associés aux plateformes qui les prennent en charge.
Commutateur, logiciel et RMA ensemble
Une seule équipe est responsable de la le logiciel, le commutateur et le RMA, et vous continuez à renouveler le matériel et OcNOS-DC selon des cycles indépendants.
Comment la fabric est construite, et ce que chaque niveau vous apporte.
Les serveurs se raccordent aux leaves, les leaves se connectent à chaque spine, et une couche de bordure atteint le WAN et le second site. La répartition des tâches entre ces couches est ce qui vous permet d'ajouter de la capacité à une couche sans toucher aux autres, et permet à un serveur de conserver la même passerelle où qu'il se trouve.
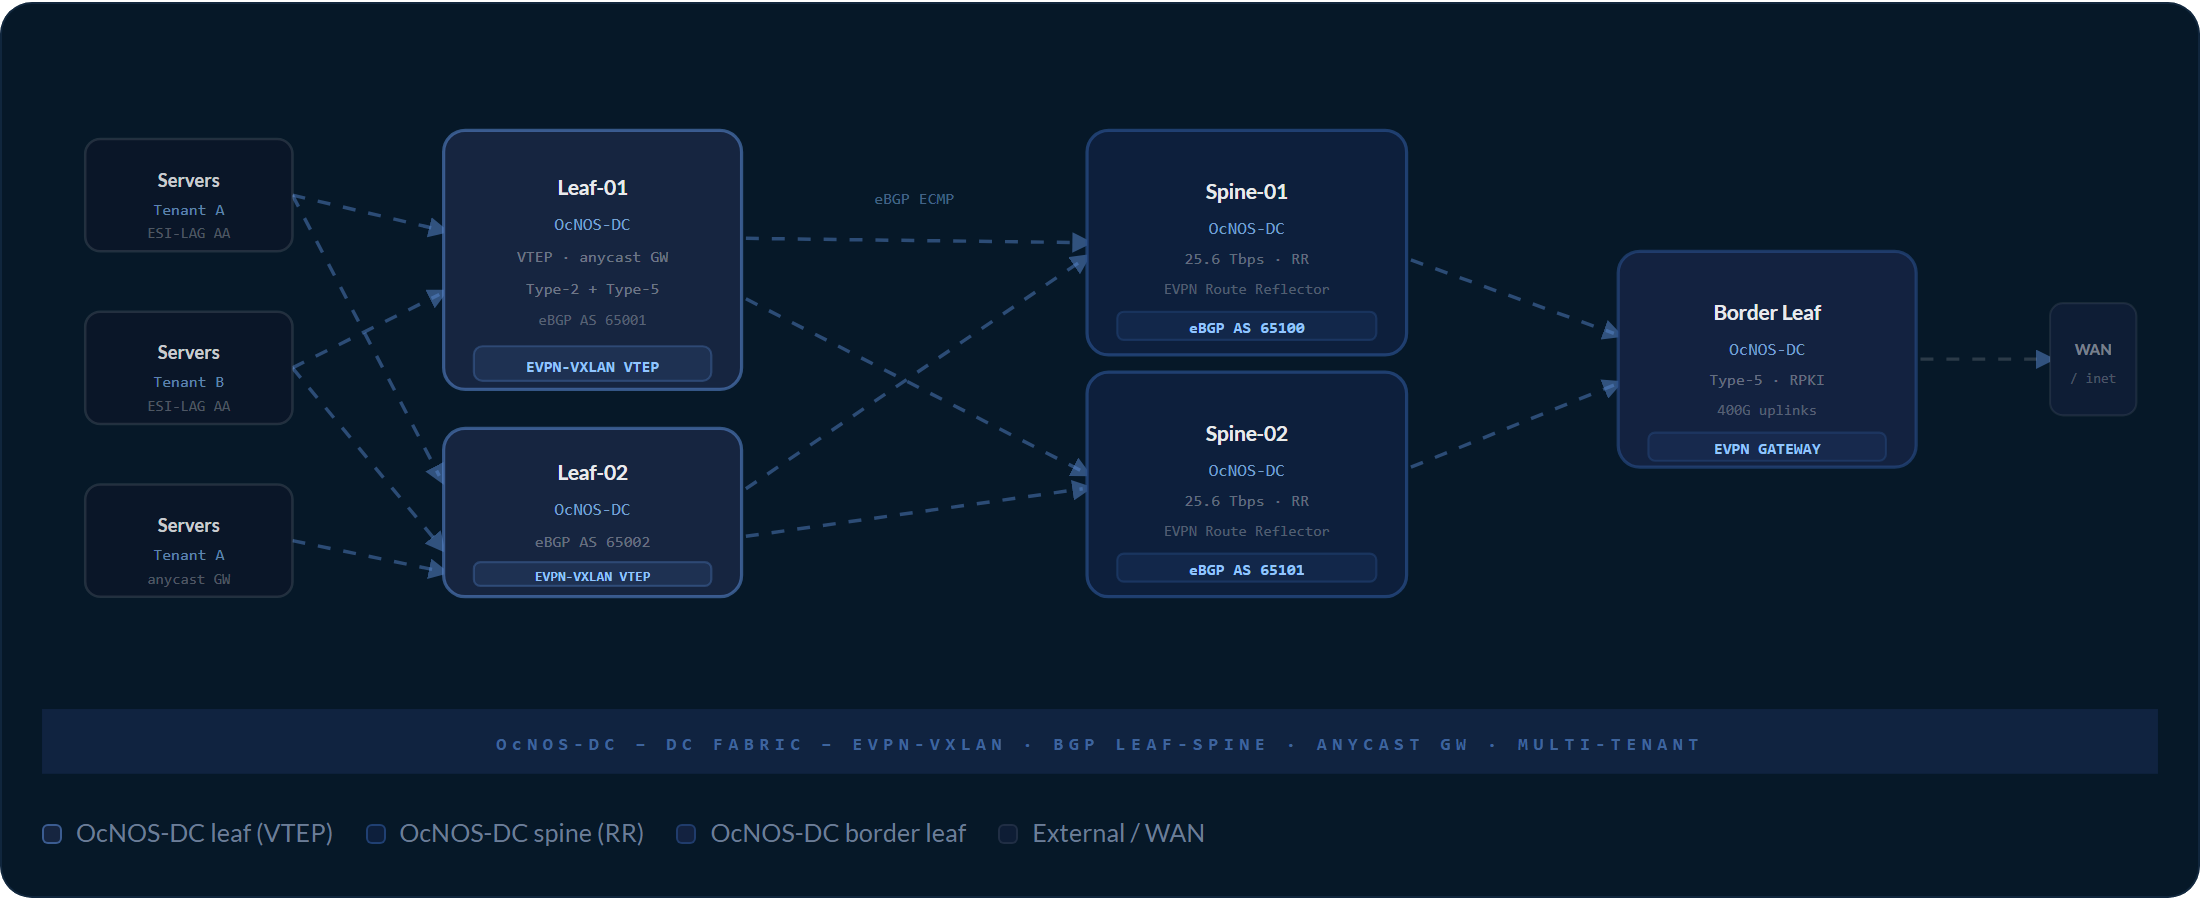
Survolez chaque nœud pour les détails de rôle et de plateforme.
La même image OcNOS-DC exécute chaque niveau, vous dimensionnez et licenciez donc par rôle et exploitez une seule base logicielle sur l'ensemble de la fabric.
Leaf : la voie d'accès de chaque baie
Le leaf termine VXLAN et héberge la passerelle anycast distribuée, de sorte qu'un serveur voit la même IP et la même MAC de passerelle sur n'importe quel leaf. Déplacez ou ajoutez une charge de travail : elle conserve sa route par défaut sans réadressage.
Vous ajoutez de la capacité serveur en ajoutant des leaves, sur un commutateur Trident 4 400G.
Spine : bande passante pour l'ensemble de la fabric
Le spine achemine le Underlay BGP-unnumbered, réfléchit les routes EVPN et répartit le trafic avec l'ECMP d'overlay. Il ne porte aucune extrémité de tunnel : ajouter un spine ajoute de la bande passante à toute la fabric.
Vous élargissez en ajoutant des spines, sans recâbler les leaves.
Border leaf : la sortie contrôlée de la fabric
Le border leaf exécute le Passerelle EVPN de couche 3 et annonce vers l'extérieur les préfixes IP de chaque locataire, VRF par VRF. C'est votre point de remise unique et contrôlé vers le WAN et vers le second site.
C'est aussi là que deux fabrics s'assemblent pour l'interconnexion cohérente.
Underlay : câblage plug-and-peer
Chaque liaison leaf-spine exécute BGP-unnumbered avec l'encodage extended next-hop : une liaison s'appaire sans adresse IP par interface à attribuer ni à suivre. Le câblage d'une nouvelle liaison est plug-and-peer.
C'est ce qui rend la fabric rapide à câbler et rapide à faire évoluer.
Comment le commutateur construit la fabric.
La fabric s'agrandit en ajoutant des commutateurs, et non en réarchitecturant, et c'est EVPN-VXLAN qui rend cela possible. VXLAN encapsule le trafic des locataires entre les leaves sur l'underlay IP, et EVPN annonce l'emplacement de chaque MAC, hôte et préfixe, de sorte que le commutateur transmet à partir d'un plan de contrôle appris au lieu d'inonder le réseau pour trouver un hôte.
EVPN annonce les MAC, les IP et les préfixes
Le leaf exécute le EVPN de couche 2 pour VXLAN comme plan de contrôle, et la route de préfixe pour l'EVPN IRB, de sorte qu'EVPN transporte les routes d'hôte MAC et IP et les préfixes IP à travers la fabric, et chaque leaf transmet à partir de ce qu'il a appris.
Passerelle anycast distribuée
Chaque leaf présente la même IP et même MAC de passerelle pour un sous-réseau, en utilisant plusieurs adresses IP sur l'interface IRB pour la passerelle anycast, de sorte qu'un serveur se trouve toujours à un saut de sa passerelle, quel que soit le leaf derrière lequel il se trouve.
Multihoming EVPN, actif-actif
Multihoming EVPN de couche 2 pour VXLAN raccorde un serveur à deux leaves ou plus en mode actif-actif via un Ethernet Segment. Les deux liaisons transmettent, sans peer-link MLAG entre les leaves.
Underlay BGP-unnumbered
Chaque liaison leaf-spine exécute VXLAN EVPN avec BGP unnumbered avec l'encodage extended next-hop. Une liaison s'appaire sans adresse IP par interface, ce qui garde l'underlay simple à câbler et à faire évoluer.
Isolation VRF sur VNI
Chaque locataire réside dans son propre VRF au-dessus de ses propres VNI, et la fuite de routes inter-VRF sur EVPN-VXLAN ne laisse passer que les préfixes que vous autorisez : l'isolation est la règle par défaut et tout partage entre locataires est explicite.
ECMP overlay et route reflection
Multipath à coût égal en overlay répartit le trafic sur tous les spines, et la réflexion de routes EVPN dans la fabric transmet les routes entre leaves sans maillage complet, de sorte que la fabric s'élargit par l'ajout de spines.
Voir le détail des fonctionnalités sur la EVPN-VXLAN et multihoming EVPN pages technologie →
Du commutateur vierge au leaf de production en quelques minutes.
Un nouveau commutateur démarre, récupère sa configuration et rejoint la fabric sans session console. À partir de là, vous exploitez la fabric sous forme de code, avec de la télémétrie en continu et une configuration pilotée par modèles sur chaque plateforme.
ZTP au démarrage
Un commutateur récupère son image et sa configuration via le Zero Touch Provisioning, de sorte qu'il passe de son emballage à un leaf de production sans session console.
Streaming gNMI
gNMI transmet la télémétrie en continu à votre collecteur, en dial-in et en dial-out : l'état des leaves et des spines devient un flux en direct au lieu d'une interrogation périodique.
NETCONF, OpenConfig, Ansible
Les modèles NETCONF et OpenConfig associés à Ansible vous permettent de pousser et de vérifier l'état EVPN et VXLAN sous forme de code, de manière cohérente sur toute la fabric.
sFlow, BFD, graceful restart
sFlow échantillonne le trafic pour la visibilité, BFD détecte rapidement une panne, et le graceful restart BGP maintient la transmission dans la fabric pendant qu'un voisin reconverge.
Les mêmes commutateurs exécutent également l'ensemble RoCEv2 sans perte pour le trafic GPU, avec PFC, ECN et DCQCN. Pour une fabric d'entraînement GPU, consultez la solution AI Fabric →
Interconnecter deux fabrics via un DCI cohérent.
Lorsqu'un opérateur exploite deux data centers, les locataires de l'un doivent atteindre les locataires de l'autre, et la fabric s'étend sur les deux sites comme un seul réseau. La border leaf de chaque fabric raccorde les deux domaines VXLAN de couche 3, chaque fabric annonce à l'autre les préfixes IP de ses locataires via EVPN, et une liaison cohérente 400G OpenZR+ transporte le trafic entre les sites, selon la même technique d'optique routée déjà éprouvée sur les routeurs opérateurs.
Le border leaf assemble les domaines L3
La passerelle EVPN de couche 3 sur chaque border leaf assure le raccordement VXLAN de couche 3 : le domaine VXLAN d'une fabric se remet à l'autre en couche 3 au lieu d'étendre un domaine plat unique à travers le WAN.
Préfixes Type-5, par locataire
Chaque fabric annonce ses préfixes IP de locataire à l'autre en tant que Routes de préfixes IP EVPN, réfléchies par les route servers, et la fuite de routes inter-VRF garde la VRF de chaque locataire isolée sur les deux sites.
400G ZR+ cohérent, sans transpondeur
Un commutateur compatible ZR+ accueille une 400G OpenZR+ , une optique cohérente, directement dans un port en façade et allume la longueur d'onde, sans châssis de transpondeurs séparé. Le même DCI cohérent 400G fonctionne sur des commutateurs data center comme l'Edgecore AS9726-32DB et sur les routeurs opérateurs déjà déployés pour l'interconnexion, et la fabric 800G Tomahawk 5 fait évoluer la capacité de ports derrière lui.
Vue de bout en bout
Basculez la vue entre la fabric d'un site, la couture DCI cohérente entre les sites et la fabric distante.
Assemblage DCI cohérent. Les deux border leaves relient les fabrics à la couche 3 et allument une liaison cohérente 400G OpenZR+ entre les sites. Chaque fabric annonce ses préfixes IP de locataire à l'autre sous forme de routes EVPN Type-5, et l'isolation VRF par locataire est préservée sur les deux sites.
Fabric du site A. Une fabric leaf-spine EVPN-VXLAN : les leaves sont les points de terminaison de tunnel VXLAN auxquels se raccordent les serveurs, le spine transporte l'underlay BGP unnumbered et réfléchit les routes EVPN, et le border leaf exécute la passerelle EVPN de couche 3 vers l'interconnexion. Assemblage DCI cohérent. Les deux border leaves relient les fabrics à la couche 3 et allument une liaison cohérente 400G OpenZR+ entre les sites. Chaque fabric annonce ses préfixes IP de locataire à l'autre sous forme de routes EVPN Type-5, et l'isolation VRF par locataire est préservée sur les deux sites. Fabric du site B. La fabric distante est le miroir du site A : ses propres leaves, spine et border leaf exécutent les mêmes fonctions EVPN-VXLAN, de sorte que les locataires du site B atteignent ceux du site A via l'interconnexion raccordée.Quel commutateur validé pour quel rôle.
IP Infusion fournit la fabric sur 18 plateformes data center validées d'Edgecore et UfiSpace, chacune qualifiée en laboratoire par plateforme avec OcNOS-DC préchargé. Les leaves se dimensionnent selon le nombre de ports et la passerelle anycast ; les spines selon la largeur de la fabric ; le leaf d'interconnexion selon l'optique cohérente.
| Rôle | Commutateur validé | Silicon et capacité | Pourquoi cela convient au rôle |
|---|---|---|---|
| Leaf (400G) | Edgecore AS9726-32DB / UfiSpace S9300-32D | Broadcom Trident 4, 12,8 Tbps, 400G | La couche VTEP : les ports côté serveur, la passerelle anycast distribuée et le multihoming EVPN. |
| Spine (400G) | Edgecore AS9736-64D | Broadcom Tomahawk 4, 25,6 Tbps, 400G | ECMP d'underlay et réflexion de routes EVPN, sans VTEP, dimensionné pour la largeur de la fabric. |
| Spine / super-spine (800G) | Edgecore AIS800-64D / UfiSpace S9321-64E | Broadcom Tomahawk 5, 51,2 Tbps, 800G | Montée en charge 800G pour les plus grandes fabrics. L'AIS800-64D utilise des optiques QSFP-DD800. |
| Leaf d'interconnexion (400G cohérent) | Edgecore AS9726-32DB | Broadcom Trident 4, 12,8 Tbps, 32×400G, 400G ZR+ cohérent | Insère un module enfichable cohérent OpenZR+ 400G dans un port QSFP-DD et allume directement la longueur d'onde d'interconnexion, sans transpondeur externe. |
| Leaf 100G / ToR | Edgecore AS7726-32X / UfiSpace S9110-32X | Broadcom Trident 3, 3,2 Tbps, 100G | Leaves de niveau accès pour les baies de serveurs 25G et 100G. |
18 plateformes data center validées. Consultez toutes les plateformes validées, y compris le reste du portefeuille, dans la liste de compatibilité matérielle, et faites correspondre les fonctionnalités au matériel dans la matrice de fonctionnalités.
Comment dimensionner la fabric
- Niveau leaf. Placez les leaves sur du 400G Trident 4 pour le VTEP, la passerelle anycast et le multihoming EVPN, ou sur un leaf 100G Trident 3 pour les racks de serveurs 25G et 100G.
- Niveau spine. Placez les spines sur du 400G Tomahawk 4, ou sur du 800G Tomahawk 5 lorsque la fabric doit s'élargir, et ajoutez des spines plutôt que de toucher aux leaves.
- Leaf d'interconnexion. Utilisez l'AS9726-32DB avec des pluggables cohérents 400G OpenZR+ dans ses ports QSFP-DD lorsque la fabric s'étend à un deuxième site, de sorte que le leaf d'interconnexion allume la longueur d'onde directement.
- Un seul contrat. IP Infusion valide et prend en charge chaque rôle comme un seul système, et le commutateur et OcNOS-DC se renouvellent sur des cycles indépendants.
Configurer un leaf VTEP.
Chaque leaf termine les tunnels VXLAN, héberge la passerelle anycast distribuée et exécute la famille d'adresses EVPN dans BGP. Voici une configuration représentative d'un leaf OcNOS-DC : VXLAN avec routage et pontage intégrés, un locataire avec son VNI de couche 3 et son domaine de pont, la passerelle anycast distribuée avec une MAC partagée, l'association VNI vers locataire et EVPN sous BGP.
! Leaf VTEP: VXLAN overlay, distributed anycast gateway, EVPN in BGP
configure terminal
nvo vxlan enable
nvo vxlan irb
evpn irb-forwarding anycast-gateway-mac 0000.0000.1111
ip vrf tenant1
 l3vni 5010
mac vrf tenant1_l2
 rd 10.0.0.1:10
 route-target both 100:10
interface irb10
 ip vrf forwarding tenant1
 ip address 10.10.10.1/24 anycast
 evpn irb-if-forwarding anycast-gateway-mac
nvo vxlan id 10 ingress-replication inner-vid-disabled
 vxlan host-reachability-protocol evpn-bgp tenant1_l2
 evpn irb10
nvo vxlan vtep-ip-global 10.0.0.1
routeur bgp 65001
 neighbor 10.0.1.1 remote-as 65000
 address-family l2vpn evpn
  neighbor 10.0.1.1 activate
Ce que fait chaque ligne
nvo vxlan enableetnvo vxlan irbactivent VXLAN ainsi que le routage et le pontage intégrés, de sorte que le leaf commute au sein d'un sous-réseau et route entre sous-réseaux à travers la fabric.evpn irb-forwarding anycast-gateway-mac 0000.0000.1111définit une MAC de passerelle partagée pour toute la fabric, afin que chaque leaf réponde comme la même passerelle par défaut.ip vrf tenant1etl3vni 5010donnent ensemble au locataire sa propre table de routage et le VNI de couche 3 qui transporte le trafic routé entre sous-réseaux à travers la fabric.mac vrf tenant1_l2définit le domaine de pont du locataire, et sesrdetroute-target bothlui attribuent un route distinguisher et des cibles d'import et d'export, afin qu'EVPN garde séparées les routes MAC et IP de chaque locataire.interface irb10est la passerelle du locataire :ip vrf forwarding tenant1l'associe à la table du locataire,ip addressdéfinit l'IP de la passerelle, etevpn irb-if-forwarding anycast-gateway-macapplique la MAC anycast partagée à cette interface.nvo vxlan id 10(bloc) associe le VNI 10 au locataire, utilise la réplication en entrée pour le trafic broadcast et multicast, et définithost-reachability-protocol evpn-bgpafin que BGP EVPN apprenne l'accessibilité des hôtes.nvo vxlan vtep-ip-global 10.0.0.1définit l'adresse d'extrémité de tunnel, une loopback, qui identifie ce leaf dans la fabric.router bgp 65001etneighbor 10.0.1.1 remote-as 65000établissent ensemble la session avec le spine, et leaddress-family l2vpn evpn(bloc) active EVPN afin que le leaf annonce et apprenne les routes MAC, IP et de préfixe.
Ce sont des commandes VXLAN et EVPN d'OcNOS-DC issues du guide de configuration OcNOS-DC, présentées avec des VNI, des noms de VRF et des adresses d'exemple plutôt que copiées d'un équipement. Vérifiez les identifiants, route targets et adresses exacts pour votre fabric dans le guide de configuration VXLAN et EVPN d'OcNOS-DC sur documentation.ipinfusion.com.
Commutateur de fabric ouvert face à un commutateur de data center propriétaire.
Face à Arista ou Cisco, la question de la fabric est de savoir si un commutateur ouvert exécute le leaf-spine EVPN-VXLAN de manière aussi complète. OcNOS-DC le fait, sur du silicon marchand que l'opérateur peut acheter auprès de plusieurs fournisseurs, le tout sous un seul contrat de support.
| Capacité de la fabric | Commutateur ouvert (OcNOS-DC) | Propriétaire (Arista EOS / Cisco NX-OS / Juniper Junos) |
|---|---|---|
| Fabric leaf-spine EVPN-VXLAN | ✓ détails → | ✓ |
| Passerelle anycast distribuée | ✓ | ✓ |
| Multihoming EVPN (ESI-LAG, sans dépendance MLAG) | ✓ | ✓ |
| Underlay BGP-unnumbered | ✓ détails → | ✓ |
| Isolation multi-tenant VRF et VNI | ✓ | ✓ |
| ZTP, gNMI, NETCONF et OpenConfig | ✓ | ✓ |
| 800G sur Tomahawk 5 | ✓ | ✓ |
| Approvisionnement matériel | Silicon marchand ouvert de plusieurs fournisseurs | Commutateur à fournisseur unique |
| Livraison et support | Commutateur complet, un seul contrat de support, renouvellement séparé du commutateur et du logiciel | Solution groupée fournisseur |
Arista, EOS, Cisco, NX-OS, Nexus, Juniper et Junos sont des marques de leurs propriétaires respectifs. IP Infusion n'est pas affilié à ces fournisseurs et ne les approuve pas ; la comparaison reflète les capacités d'OcNOS-DC vérifiables dans la matrice de fonctionnalités.
Fiches de solution et fiche technique.
La fiche de solution sur la fabric EVPN-VXLAN, la fiche sur le DCI optique-routé et la fiche technique OcNOS-DC à partager avec votre équipe. Formulaire rapide, et le PDF se télécharge immédiatement.
Fabric DC EVPN-VXLAN
Comment la fabric leaf-spine s'assemble : EVPN-VXLAN, la passerelle anycast, le multihoming et les VNI multi-locataires sur des commutateurs ouverts.
Obtenir le briefDCI routed optical avec 400G OpenZR+
La technique d'interconnexion optique-routé : une optique cohérente OpenZR+ 400G dans le border leaf allume la longueur d'onde entre les sites, sans transpondeur séparé.
Obtenir le briefDatasheet OcNOS-DC
La vue d'ensemble OcNOS-DC : l'ensemble des fonctionnalités de fabric, le matériel de centre de données validé et l'exploitation, dans un seul PDF.
Obtenir la fiche techniqueQuestions sur la fabric de data center.
Voir la fabric de centre de données ouverte.
Découvrez comment IP Infusion fournit la fabric leaf-spine EVPN-VXLAN comme un seul système, ou contactez-nous pour associer vos leaves, spines et interconnexions aux bonnes plateformes validées.
DCI routed optical avec 400G OpenZR+
Formulaire court. votre PDF se télécharge immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet.
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.
Fabric DC EVPN-VXLAN
Formulaire court. votre PDF se télécharge immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet.
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.
Datasheet OcNOS-DC
Formulaire court. votre PDF se télécharge immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet.
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.
À lire aussi sur le blog
ECMP overlay dans une fabric EVPN-VXLAN Leaf-Spine, Partie 1
Comment l'ECMP de l'overlay EVPN-VXLAN équilibre la charge à travers une fabric de datacenter leaf-spine Clos
Lire l'article →ECMP overlay dans une fabric EVPN-VXLAN Leaf-Spine, Partie 2
La deuxième partie du guide ECMP overlay EVPN-VXLAN pour la fabric de data center
Lire l'article →