
오픈 스위치 기반의 완결형 리프-스파인 데이터센터 패브릭.
IP Infusion 은 완성형 EVPN-VXLAN 리프-스파인 데이터센터 패브릭을 제공합니다. 400G 및 800G 스위치는 OcNOS-DC로 구동되고 사전 탑재되며, 하나의 계약으로 지원됩니다. 스위치를 추가하는 것만으로 용량을 늘리고, 서버는 어느 리프에서도 동일한 게이트웨이를 유지하며, 모든 테넌트는 격리됩니다. 개방형 하드웨어에서 분산 애니캐스트 게이트웨이, EVPN 멀티호밍, BGP 언더레이, 멀티테넌트 VRF 격리를 제공합니다.
검증된 하나의 스위치, 소프트웨어, 지원 계약.
IP Infusion은 스위치와 OcNOS-DC를 함께 인증하고 하나의 계약으로 지원하므로, 설계한 패브릭이 곧 출하되는 패브릭입니다. 아래의 모든 내용은 하드웨어 목록의 검증된 플랫폼과 매트릭스의 지원 기능에 매핑됩니다.
18개의 검증된 데이터센터 플랫폼
모든 리프, 스파인, 보더 스위치는 플랫폼별 랩 인증을 거쳤으며 100G 액세스 리프부터 800G Tomahawk 5 스파인까지 OcNOS-DC가 사전 탑재됩니다.
피처 매트릭스에서 검증 가능합니다
EVPN-VXLAN, 애니캐스트 게이트웨이, 멀티호밍, BGP unnumbered 언더레이, 멀티 테넌트 VNI는 각각 지원 플랫폼에 매핑되어 있습니다.
스위치, 소프트웨어, RMA를 통합 제공
하나의 팀이 담당합니다: 소프트웨어, 스위치, RMA. 그러면서도 하드웨어와 OcNOS-DC는 각각 독립적인 주기로 업데이트합니다.
패브릭이 구축되는 방식과 각 계층이 제공하는 가치입니다.
서버는 리프에 연결되고, 리프는 모든 스파인에 연결되며, 보더 계층은 WAN과 두 번째 사이트에 도달합니다. 이러한 계층 간 역할 분담 덕분에 다른 계층을 건드리지 않고 한 계층에만 용량을 추가할 수 있으며, 서버는 어느 위치에 배치되든 동일한 게이트웨이를 유지할 수 있습니다.
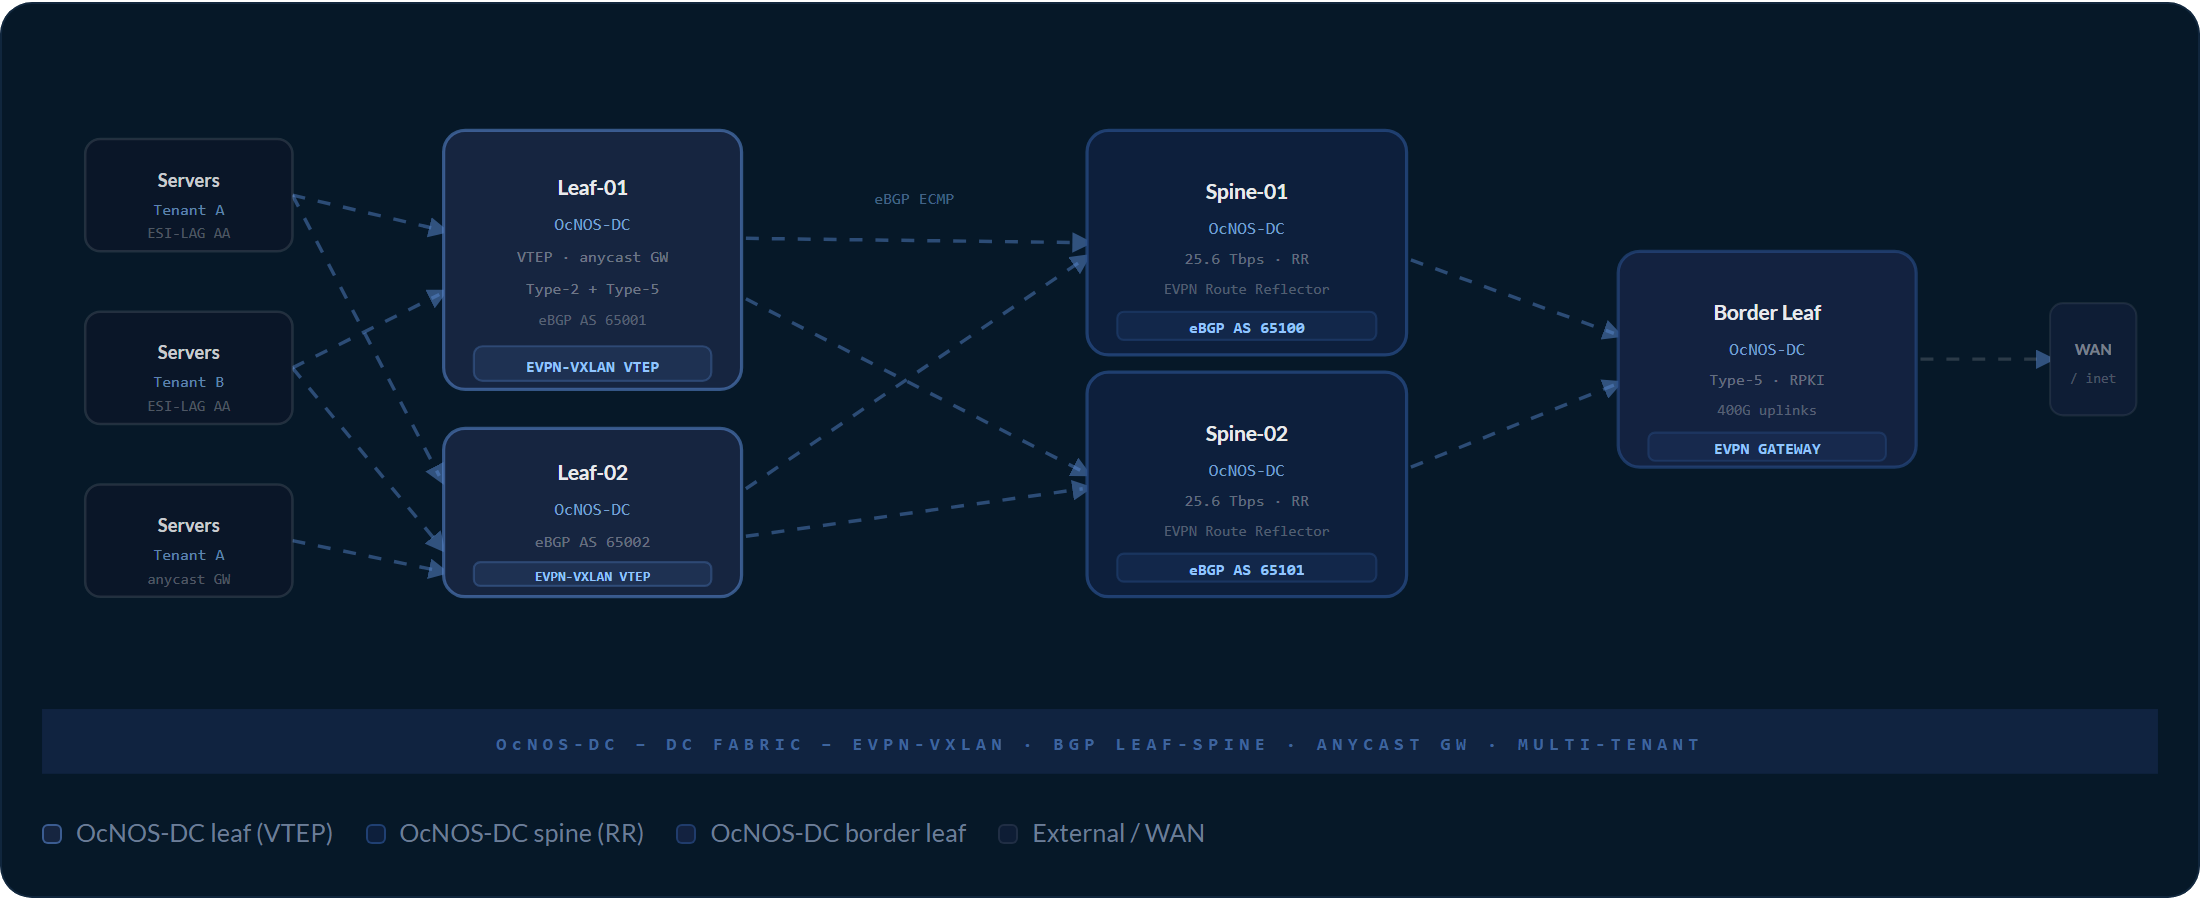
각 노드 위에 마우스를 올리면 역할 및 플랫폼 세부 정보를 볼 수 있습니다.
동일한 OcNOS-DC 이미지가 모든 계층을 실행하므로, 역할별로 산정하고 라이선스를 부여하며 패브릭 전반에서 하나의 소프트웨어 기준선을 운영합니다.
리프: 모든 랙의 진입점
리프는 VXLAN을 종단하고 다음을 호스팅합니다: 분산 애니캐스트 게이트웨이를 통해 서버는 어느 리프에서도 동일한 게이트웨이 IP와 MAC을 확인합니다. 워크로드를 이동하거나 추가해도 주소 재지정 없이 기본 경로를 유지합니다.
Trident 4 400G 스위치에서 리프를 추가하여 서버 용량을 확장합니다.
스파인: 전체 패브릭을 위한 대역폭
스파인은 다음을 제공합니다: BGP-unnumbered 언더레이를 실행하고 EVPN 경로를 반사하며, 오버레이 ECMP로 트래픽을 분산합니다. 터널 엔드포인트를 보유하지 않으므로 스파인을 추가하면 전체 패브릭의 대역폭이 늘어납니다.
리프를 다시 케이블링하지 않고 스파인을 추가하여 폭을 확장합니다.
border leaf: 패브릭의 제어된 출구
보더 리프는 다음을 실행합니다: EVPN Layer 3 게이트웨이 역할을 하며 각 테넌트의 IP 프리픽스를 VRF별로 외부에 광고합니다. WAN과 두 번째 사이트로 향하는 단 하나의 제어된 핸드오프 지점입니다.
이곳은 또한 두 패브릭이 코히어런트 인터커넥트를 위해 결합되는 지점이기도 합니다.
언더레이: 플러그 앤 피어 케이블링
모든 리프 스파인 링크는 다음을 실행합니다: BGP-unnumbered (확장 넥스트 홉 인코딩 사용). 인터페이스별로 할당하거나 추적할 IP 없이 링크가 피어링되므로, 새 링크는 케이블만 연결하면 피어링됩니다.
이것이 패브릭을 신속하게 케이블링하고 신속하게 확장할 수 있게 하는 요소입니다.
스위치가 패브릭을 구축하는 방식입니다.
패브릭은 재설계가 아니라 스위치를 추가함으로써 확장되며, 이를 가능하게 하는 것이 EVPN-VXLAN입니다. VXLAN은 IP 언더레이 위로 리프 간 테넌트 트래픽을 터널링하며, EVPN이 모든 MAC, 호스트, 프리픽스의 위치를 광고합니다. 따라서 스위치는 호스트를 찾기 위해 플러딩하는 대신 학습된 컨트롤 플레인을 기반으로 포워딩합니다.
EVPN이 MAC, IP, 프리픽스를 광고합니다
리프는 다음을 실행합니다: VXLAN을 위한 Layer 2 EVPN 컨트롤 플레인과 EVPN IRB용 프리픽스 경로를 통해 EVPN이 MAC 및 IP 호스트 경로와 IP 프리픽스를 패브릭 전체에 전달하며, 각 리프는 학습한 정보를 기반으로 포워딩합니다.
분산형 애니캐스트 게이트웨이
모든 리프는 다음을 제시합니다: 동일한 게이트웨이 IP 및 MAC (서브넷별). 애니캐스트 게이트웨이용으로 IRB 인터페이스에 여러 IP 주소를 사용하므로, 서버는 어느 리프 뒤에 있든 항상 게이트웨이까지 1홉입니다.
EVPN 멀티호밍, 액티브 액티브
VXLAN을 위한 Layer 2 EVPN 멀티호밍 은 이더넷 세그먼트를 통해 서버를 두 대 이상의 리프에 액티브/액티브 모드로 연결합니다. 두 링크 모두 포워딩하며 리프 간 MLAG 피어 링크가 없습니다.
BGP-unnumbered 언더레이
모든 리프 스파인 링크는 다음을 실행합니다: BGP unnumbered를 사용하는 VXLAN EVPN (확장 넥스트 홉 인코딩 사용). 링크가 인터페이스별 IP 주소 없이 피어링되므로 언더레이의 케이블링과 확장이 간단해집니다.
VNI 기반 VRF 격리
각 테넌트는 자체 VNI 위의 자체 VRF에 존재하며, EVPN-VXLAN 기반 VRF 간 경로 누출 은 허용한 프리픽스만 전달하므로, 격리가 기본 상태가 되고 테넌트 간 공유는 모두 명시적으로 이루어집니다.
오버레이 ECMP 및 라우트 리플렉션
오버레이 등가 다중 경로 는 모든 스파인에 트래픽을 분산하고, 패브릭 내 EVPN 라우트 리플렉션이 풀 메시 없이 리프 간에 경로를 전달하므로, 스파인을 추가하여 패브릭을 수평으로 확장합니다.
다음에서 기능 상세 확인: EVPN-VXLAN 및 EVPN 멀티호밍 기술 페이지 →
베어 스위치에서 프로덕션 리프까지 몇 분 만에.
새 스위치는 부팅되어 구성을 가져오고 콘솔 세션 없이 패브릭에 참여합니다. 이후 모든 플랫폼에서 스트리밍 텔레메트리와 모델 기반 구성으로 패브릭을 코드로 운영합니다.
부팅 시 ZTP
스위치는 Zero Touch Provisioning을 통해 이미지와 구성을 가져오므로, 콘솔 세션 없이 박스에서 프로덕션 leaf로 전환됩니다.
gNMI 스트리밍
gNMI는 다이얼인 및 다이얼아웃 방식으로 텔레메트리를 컬렉터에 스트리밍하므로, 리프와 스파인 상태를 폴링이 아닌 실시간 피드로 확인합니다.
NETCONF, OpenConfig, Ansible
Ansible과 함께 사용하는 NETCONF 및 OpenConfig 모델을 통해 EVPN 및 VXLAN 상태를 패브릭 전반에 걸쳐 일관되게 코드로 푸시하고 검증할 수 있습니다.
sFlow, BFD, 그레이스풀 리스타트
sFlow는 가시성을 위해 트래픽을 샘플링하고, BFD는 장애를 빠르게 감지하며, BGP 그레이스풀 리스타트는 네이버가 재수렴하는 동안에도 패브릭의 포워딩을 유지합니다.
동일한 스위치가 PFC, ECN, DCQCN과 함께 GPU 트래픽을 위한 무손실 RoCEv2 세트도 실행합니다. GPU 트레이닝 패브릭은 다음을 참조하십시오: AI Fabric 솔루션 →
코히어런트 DCI를 통해 두 패브릭을 상호 연결합니다.
사업자가 두 개의 데이터센터를 운영할 때, 한쪽의 테넌트는 다른 쪽의 테넌트에 도달해야 하며, 패브릭은 두 사이트를 하나의 네트워크로 확장합니다. 각 패브릭의 보더 리프가 두 VXLAN 레이어 3 도메인을 연결하고, 각 패브릭은 EVPN을 통해 테넌트 IP 프리픽스를 상대 측에 광고하며, 400G OpenZR+ 코히어런트 링크가 사이트 간 트래픽을 전달합니다. 서비스 사업자 라우터에서 이미 검증된 것과 동일한 라우티드 옵티컬 기법입니다.
border leaf가 L3 도메인을 연결
EVPN 레이어 3 게이트웨이 (각 보더 리프에 위치)가 VXLAN 레이어 3 스티칭을 수행하므로, 한 패브릭의 VXLAN 도메인이 WAN을 가로질러 하나의 평면 도메인을 브리징하는 대신 레이어 3에서 다른 패브릭으로 핸드오프됩니다.
테넌트별 Type-5 프리픽스
각 패브릭은 자신의 테넌트 IP 프리픽스를 상대방에게 다음과 같이 광고합니다: EVPN IP 프리픽스 경로로 전달되고 라우트 서버가 반사하며, VRF 간 경로 누출을 통해 두 사이트 전반에서 각 테넌트의 VRF가 격리된 상태로 유지됩니다.
400G ZR+ 코히런트, 트랜스폰더 불필요
ZR+ 지원 스위치는 다음을 장착합니다: 400G OpenZR+ 코히어런트 광 모듈을 전면 포트에 직접 장착하고 파장을 점등하므로, 별도의 트랜스폰더 셸프가 필요 없습니다. 동일한 400G 코히어런트 DCI가 Edgecore AS9726-32DB 같은 데이터센터 스위치와 이미 인터커넥트용으로 구축된 서비스 사업자 라우터에서 동작하며, 800G Tomahawk 5 패브릭이 그 뒤의 포트 용량을 확장합니다.
엔드투엔드로 보기
한 사이트의 패브릭, 사이트 간 코히어런트 DCI 연결, 원격 패브릭 사이로 뷰를 전환하십시오.
코히런트 DCI 연결. 두 개의 보더 리프는 Layer 3에서 패브릭을 서로 연결하고 사이트 간 400G OpenZR+ 코히어런트 링크를 구동합니다. 각 패브릭은 자신의 테넌트 IP 프리픽스를 EVPN Type-5 라우트로 상대방에 광고하며, 두 사이트 전반에 걸쳐 테넌트별 VRF 격리가 유지됩니다.
사이트 A 패브릭. 하나의 EVPN-VXLAN 리프-스파인 패브릭입니다. 리프는 서버가 연결되는 VXLAN 터널 엔드포인트이고, 스파인은 BGP unnumbered 언더레이를 전달하며 EVPN 경로를 리플렉트하고, 보더 리프는 인터커넥트 방향으로 EVPN 레이어 3 게이트웨이를 실행합니다. 코히런트 DCI 연결. 두 개의 보더 리프는 Layer 3에서 패브릭을 서로 연결하고 사이트 간 400G OpenZR+ 코히어런트 링크를 구동합니다. 각 패브릭은 자신의 테넌트 IP 프리픽스를 EVPN Type-5 라우트로 상대방에 광고하며, 두 사이트 전반에 걸쳐 테넌트별 VRF 격리가 유지됩니다. 사이트 B 패브릭. 원격 패브릭은 사이트 A의 미러 구성입니다. 자체 리프, 스파인, 보더 리프가 동일한 EVPN-VXLAN 기능을 실행하므로, 사이트 B의 테넌트는 연결된 인터커넥트를 통해 사이트 A의 테넌트에 도달합니다.어떤 역할에 어떤 검증된 스위치를 사용할 것인가.
IP Infusion은 패브릭을 다음 기반으로 제공합니다 18개의 검증된 데이터센터 플랫폼 (Edgecore 및 UfiSpace 제품)은 각각 플랫폼별로 랩 인증을 거쳐 OcNOS-DC가 사전 탑재됩니다. 리프는 포트 수와 애니캐스트 게이트웨이, 스파인은 패브릭 폭, 인터커넥트 리프는 코히어런트 광 모듈을 기준으로 규모를 산정합니다.
| 역할 | 검증된 스위치 | 실리콘과 용량 | 이 역할에 적합한 이유 |
|---|---|---|---|
| 리프 (400G) | Edgecore AS9726-32DB / UfiSpace S9300-32D | Broadcom Trident 4, 12.8 Tbps, 400G | VTEP 계층: 서버 대면 포트, 분산 애니캐스트 게이트웨이, EVPN 멀티호밍. |
| 스파인 (400G) | Edgecore AS9736-64D | Broadcom Tomahawk 4, 25.6 Tbps, 400G | 언더레이 ECMP와 EVPN 라우트 리플렉션을 제공하며, VTEP 없이 패브릭 폭에 맞춰 사이징됩니다. |
| 스파인 / 슈퍼 스파인 (800G) | Edgecore AIS800-64D / UfiSpace S9321-64E | Broadcom Tomahawk 5, 51.2 Tbps, 800G | 최대 규모 패브릭을 위한 800G 스케일아웃. AIS800-64D는 QSFP-DD800 광학을 사용합니다. |
| 인터커넥트 리프(400G 코히어런트) | Edgecore AS9726-32DB | Broadcom Trident 4, 12.8 Tbps, 32×400G, 400G ZR+ 코히어런트 | QSFP-DD 포트에 400G OpenZR+ 코히어런트 플러거블을 장착하여 외부 트랜스폰더 없이 인터커넥트 파장을 직접 구동합니다. |
| 100G 리프 / ToR | Edgecore AS7726-32X / UfiSpace S9110-32X | Broadcom Trident 3, 3.2 Tbps, 100G | 25G 및 100G 서버 랙을 위한 액세스 계층 leaf. |
18개의 검증된 데이터센터 플랫폼. 나머지 포트폴리오를 포함한 모든 검증 플랫폼은 다음에서 확인하십시오: 하드웨어 호환성 목록에서 확인하고, 다음에서 기능과 하드웨어를 매칭하십시오: 기능 매트릭스.
OcNOS가 구동되는 Broadcom 실리콘 전체 포트폴리오, StrataXGS와 StrataDNX 비교 →
패브릭 사이징 방법
- 리프 계층. VTEP, 애니캐스트 게이트웨이, EVPN 멀티호밍을 위해서는 리프를 400G Trident 4에, 25G 및 100G 서버 랙을 위해서는 100G Trident 3 리프에 올리세요.
- 스파인 계층. 스파인을 400G Tomahawk 4에 올리거나, 패브릭을 더 넓게 확장해야 할 때는 800G Tomahawk 5에 올리고, 리프를 건드리는 대신 스파인을 추가하세요.
- 인터커넥트 리프. 패브릭이 두 번째 사이트로 확장될 때는 QSFP-DD 포트에 400G OpenZR+ 코히어런트 플러거블을 장착한 AS9726-32DB를 사용하십시오. 그러면 인터커넥트 리프가 파장을 직접 라이트업합니다.
- 하나의 계약. IP Infusion은 모든 역할을 하나의 시스템으로 검증하고 지원하며, 스위치와 OcNOS-DC는 독립적인 주기로 교체됩니다.
leaf VTEP를 구성합니다.
각 리프는 VXLAN 터널을 종단하고, 분산 애니캐스트 게이트웨이를 호스팅하며, BGP에서 EVPN 주소 패밀리를 실행합니다. 아래는 대표적인 OcNOS-DC 리프 구성입니다: 통합 라우팅 및 브리징을 갖춘 VXLAN, 레이어 3 VNI와 브리지 도메인을 가진 테넌트, 공유 MAC을 사용하는 분산 애니캐스트 게이트웨이, VNI와 테넌트 매핑, BGP 하의 EVPN.
! Leaf VTEP: VXLAN overlay, distributed anycast gateway, EVPN in BGP
configure terminal
nvo vxlan enable
nvo vxlan irb
evpn irb-forwarding anycast-gateway-mac 0000.0000.1111
ip vrf tenant1
 l3vni 5010
mac vrf tenant1_l2
 rd 10.0.0.1:10
 route-target both 100:10
interface irb10
 ip vrf forwarding tenant1
 ip address 10.10.10.1/24 anycast
 evpn irb-if-forwarding anycast-gateway-mac
nvo vxlan id 10 ingress-replication inner-vid-disabled
 vxlan host-reachability-protocol evpn-bgp tenant1_l2
 evpn irb10
nvo vxlan vtep-ip-global 10.0.0.1
라우터 bgp 65001
 neighbor 10.0.1.1 remote-as 65000
 address-family l2vpn evpn
  neighbor 10.0.1.1 activate
각 라인이 하는 역할
nvo vxlan enable및nvo vxlan irb로 VXLAN 및 통합 라우팅/브리징을 활성화하여, 리프가 서브넷 내부 스위칭과 패브릭을 통한 서브넷 간 라우팅을 모두 수행합니다.evpn irb-forwarding anycast-gateway-mac 0000.0000.1111은 패브릭 전체에 하나의 공유 게이트웨이 MAC을 설정하므로, 모든 리프가 동일한 기본 게이트웨이로 응답합니다.ip vrf tenant1및l3vni 5010을 함께 사용하여 테넌트에 자체 라우팅 테이블과 패브릭 전반에서 서브넷 간 라우팅 트래픽을 전달하는 레이어 3 VNI를 부여합니다.mac vrf tenant1_l2는 테넌트 브리지 도메인을 정의하고, 그rd및route-target both가 여기에 RD와 가져오기/내보내기 타깃을 부여하므로, EVPN이 각 테넌트의 MAC 및 IP 경로를 분리하여 유지합니다.interface irb10은 테넌트 게이트웨이입니다:ip vrf forwarding tenant1으로 테넌트 테이블에 바인딩하고,ip address로 게이트웨이 IP를 설정하며,evpn irb-if-forwarding anycast-gateway-mac으로 공유 애니캐스트 MAC을 이 인터페이스에 적용합니다.nvo vxlan id 10블록은 VNI 10을 테넌트에 매핑하고, 브로드캐스트 및 멀티캐스트 트래픽에 인그레스 복제를 사용하며, 다음을 설정합니다:host-reachability-protocol evpn-bgp. 이를 통해 BGP EVPN이 호스트 도달성을 학습합니다.nvo vxlan vtep-ip-global 10.0.0.1은 패브릭에서 이 리프를 식별하는 터널 엔드포인트 주소(루프백)를 설정합니다.router bgp 65001및neighbor 10.0.1.1 remote-as 65000를 함께 사용하여 스파인과의 세션을 형성하고,address-family l2vpn evpn블록은 EVPN을 활성화하여 리프가 MAC, IP, 프리픽스 경로를 광고하고 학습하도록 합니다.
이 명령은 OcNOS-DC 구성 가이드에 수록된 OcNOS-DC VXLAN 및 EVPN 명령으로, 특정 장비에서 복사한 것이 아니라 예시 VNI, VRF 이름, 주소로 표시했습니다. 패브릭에 맞는 정확한 ID, 경로 타깃, 주소는 다음의 OcNOS-DC VXLAN 및 EVPN 구성 가이드와 대조하여 확인하십시오: documentation.ipinfusion.com.
개방형 패브릭 스위치 대 독점 데이터센터 스위치.
Arista 또는 Cisco와 비교할 때 패브릭에 대한 핵심 질문은 오픈 스위치가 EVPN-VXLAN leaf-spine을 얼마나 완전하게 구동하는가입니다. OcNOS-DC는 이를 구현하며, 사업자가 둘 이상의 벤더에서 구매할 수 있는 머천트 실리콘 위에서, 이 모든 것을 단일 지원 계약으로 제공합니다.
| 패브릭 기능 | 개방형 스위치 (OcNOS-DC) | 독점 (Arista EOS / Cisco NX-OS / Juniper Junos) |
|---|---|---|
| EVPN-VXLAN 리프 스파인 패브릭 | ✓ 자세히 → | ✓ |
| 분산형 애니캐스트 게이트웨이 | ✓ | ✓ |
| EVPN 멀티호밍(ESI-LAG, MLAG 의존성 없음) | ✓ | ✓ |
| BGP-unnumbered 언더레이 | ✓ 자세히 → | ✓ |
| 멀티 테넌트 VRF 및 VNI 격리 | ✓ | ✓ |
| ZTP, gNMI, NETCONF 및 OpenConfig | ✓ | ✓ |
| Tomahawk 5 기반 800G | ✓ | ✓ |
| 하드웨어 조달 | 여러 벤더에서 공급되는 개방형 머천트 실리콘 | 단일 벤더 스위치 |
| 제공 및 지원 | 완전한 스위치, 단일 지원 계약, 스위치와 소프트웨어를 개별적으로 갱신 | 벤더 번들형 |
Arista, EOS, Cisco, NX-OS, Nexus, Juniper, Junos는 각 소유자의 상표입니다. IP Infusion은 이들 벤더와 제휴 관계가 없으며 이들을 보증하지 않습니다. 이 비교는 다음에서 검증 가능한 OcNOS-DC 기능을 반영합니다: 기능 매트릭스.
솔루션 브리프 및 데이터시트.
팀과 공유할 수 있는 EVPN-VXLAN 패브릭 브리프, 라우티드 옵티컬 DCI 브리프, OcNOS-DC 데이터시트입니다. 간단한 양식을 작성하면 PDF가 즉시 다운로드됩니다.
EVPN-VXLAN 데이터센터 패브릭
리프-스파인 패브릭이 결합되는 방식: 개방형 스위치의 EVPN-VXLAN, 애니캐스트 게이트웨이, 멀티호밍, 멀티 테넌트 VNI입니다.
브리프 받기400G OpenZR+ 기반 라우티드 옵티컬 DCI
라우티드 옵티컬 인터커넥트 기법: 보더 리프의 400G OpenZR+ 코히어런트 옵틱이 별도의 트랜스폰더 없이 사이트 간 파장을 구동합니다.
브리프 받기OcNOS-DC 데이터시트
OcNOS-DC 개요: 패브릭 기능 세트, 검증된 데이터센터 하드웨어, 운영을 하나의 PDF로 제공합니다.
Datasheet 받기데이터센터 패브릭에 관한 질문.
오픈 데이터센터 패브릭을 확인하십시오.
IP Infusion이 EVPN-VXLAN 리프-스파인 패브릭을 하나의 시스템으로 제공하는 방식을 확인하거나, 문의를 통해 리프, 스파인, 인터커넥트를 적합한 검증 플랫폼에 매핑해 보십시오.
400G OpenZR+ 기반 라우티드 옵티컬 DCI
간단한 양식입니다. 제출 직후 PDF가 자동으로 다운로드됩니다.
✓ 새 탭에서 PDF를 여는 중입니다.
열리지 않은 경우 아래 링크를 이용하십시오.
EVPN-VXLAN 데이터센터 패브릭
간단한 양식입니다. 제출 직후 PDF가 자동으로 다운로드됩니다.
✓ 새 탭에서 PDF를 여는 중입니다.
열리지 않은 경우 아래 링크를 이용하십시오.
OcNOS-DC 데이터시트
간단한 양식입니다. 제출 직후 PDF가 자동으로 다운로드됩니다.
✓ 새 탭에서 PDF를 여는 중입니다.
열리지 않은 경우 아래 링크를 이용하십시오.