vBNG ouvert : gestion des abonnés netElastic sur un réseau OcNOS
Un BNG virtuel termine les abonnés haut débit en logiciel sur des serveurs standard. IP Infusion et netElastic le fournissent comme une seule architecture ouverte : OcNOS assure l'agrégation et le routage de périphérie sur du matériel white box ouvert, et le vBNG netElastic gère la gestion des abonnés et le NAT de niveau opérateur. Validé par IP ArchiTechs, en production chez Amplex.
Architecture ouverte, livrée comme solution complète
Les partenaires livrent les routeurs et commutateurs OcNOS, le vBNG netElastic et les services comme une seule solution intégrée.
Un réseau ouvert en dessous : vous n'êtes pas lié à une pile propriétaire unique.
Ajoutez des serveurs pour les abonnés, des routeurs pour la capacité. L'un n'impose pas l'autre.
Centralisé ou distribué sur le même transport OcNOS, sans refonte pour passer de l'un à l'autre.


Une seule périphérie abonnés, construite à partir de deux couches ouvertes
La périphérie abonnés ouverte se divise nettement en deux. netElastic prend en charge l'abonné : terminaison des sessions, authentification, politique et NAT de niveau opérateur. IP Infusion prend en charge le réseau en dessous : agrégation et routage de périphérie sur matériel ouvert.
 +

| Couche | Responsablele spécialiste | Ce qu'il fait |
|---|---|---|
| Terminaison des abonnés | netElastic vBNG | Termine les sessions PPPoE, IPoE et L2TP, authentifie via RADIUS, attribue les adresses et applique la politique par abonné et la QoS hiérarchique. |
| Préservation des adresses IPv4 | netElastic CGNAT | Le NAT44 de niveau opérateur partage les adresses IPv4 publiques entre abonnés, jusqu'à 100 par adresse, avec une journalisation réglable. Intégré au vBNG ou autonome. |
| Agrégation et routage de périphérie | OcNOS | Construit le cœur ISIS-SR, SR-MPLS avec reroutage rapide TI-LFA et les services EVPN-MPLS de couche 2 qui acheminent le trafic abonnés jusqu'au vBNG. |
| Materiel ouvert | OcNOS | Exécute les routeurs d'agrégation et de périphérie sur des white boxes validées d'Edgecore, UfiSpace et d'autres. Le vBNG fonctionne sur des serveurs x86 standard. |
De la ligne d'accès à internet, sur un seul réseau ouvert
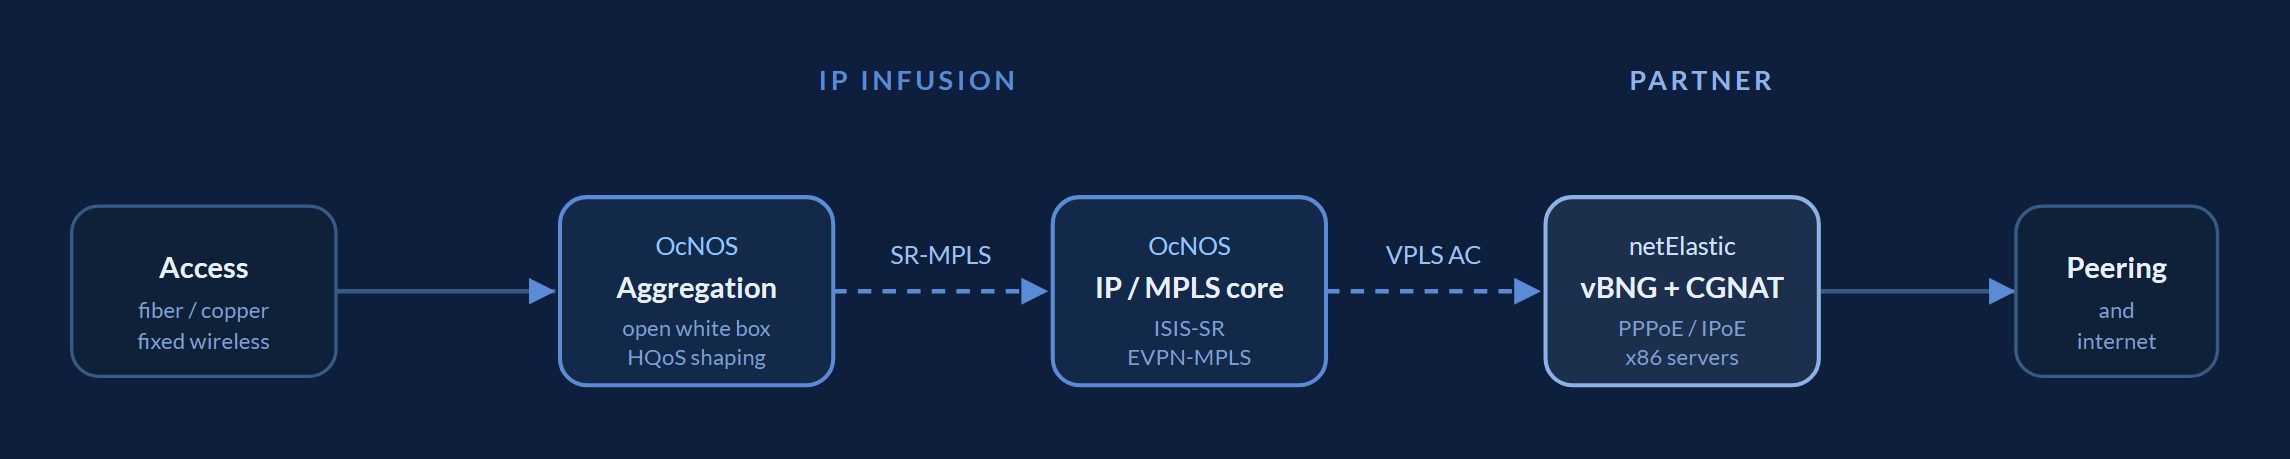
Le trafic abonnés entre par la périphérie d'accès, est agrégé par OcNOS sur des routeurs ouverts et acheminé via un réseau ISIS-SR et EVPN-MPLS jusqu'au vBNG netElastic, qui termine la session et applique le CGNAT avant que le trafic n'atteigne le peering et internet.
Accès haut débit
Les lignes d'abonnés fibre (PON et OLT), cuivre (DSL) et sans fil fixe entrent dans le réseau par la périphérie d'accès.
Routeur d'agrégation
OcNOS sur une white box ouverte agrège les VLAN abonnés et met en forme le trafic avec une QoS hiérarchique avant le cœur.
Cœur IP et MPLS
Un cœur ISIS-SR avec SR-MPLS et TI-LFA transporte les services de couche 2 des abonnés via EVPN-MPLS jusqu'au vBNG.
vBNG et CGNAT
Le vBNG netElastic termine la session, authentifie l'abonné, attribue une adresse et applique le CGNAT.
Centralisé ou distribué, le même transport ouvert
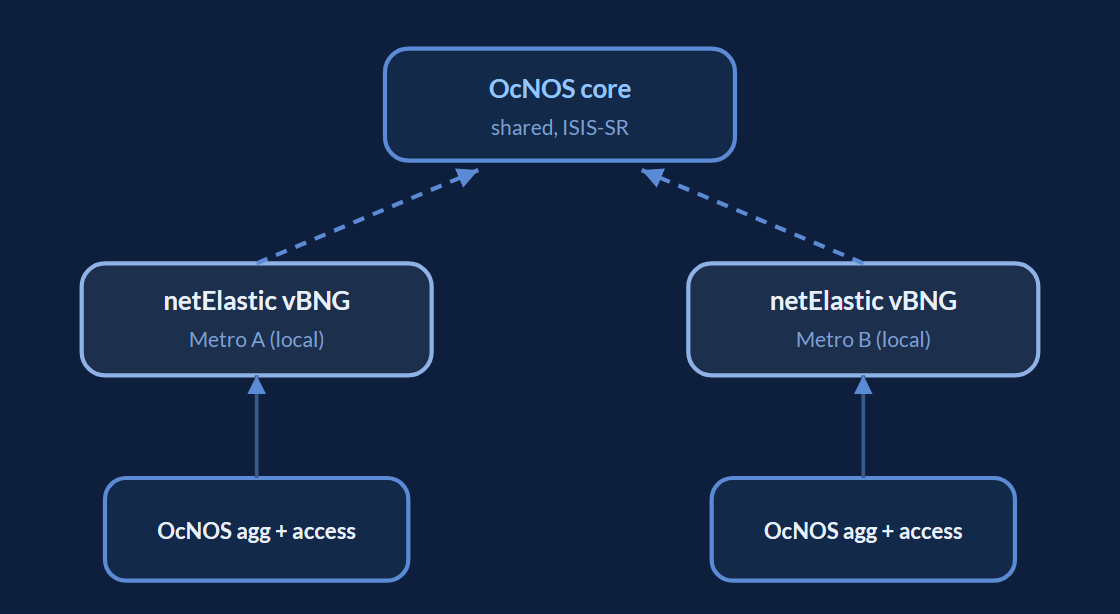
Le vBNG peut être centralisé ou distribué. netElastic prend en charge les deux, et le même transport OcNOS achemine l'un ou l'autre. Le choix dépend de la latence, des domaines de panne, du coût d'exploitation et de la géographie.
Centralisé : vBNG et CGNAT regroupés au cœur
Les réseaux d'accès ramènent le trafic abonnés vers le cœur, où un pool unique de vBNG et de CGNAT netElastic le traite avant internet. Le matériel, l'espace, l'énergie et le refroidissement sont réduits au minimum, car les fonctions abonnés se trouvent en un seul endroit.

Distribué : un vBNG local proche de chaque métro
Un vBNG netElastic est placé près de chaque métro ou région et termine les abonnés localement, puis remet le trafic traité au cœur OcNOS. La latence baisse, les services locaux restent locaux et une panne dans une région ne se propage pas aux autres.
vBNG netElastic et NAT de niveau opérateur
netElastic développe des logiciels de réseau virtuel pour les fournisseurs de haut débit. Son vBNG et son CGNAT fonctionnent sur des serveurs x86 standard : la capacité abonnés augmente en ajoutant des serveurs au lieu de remplacer entièrement un châssis de périphérie. Les chiffres ci-dessous proviennent de netElastic.
Toutes les méthodes d'accès
Termine PPPoE, IPoE et L2TP avec double pile IPv4 et IPv6, DHCP, et authentification, comptabilité et changement d'autorisation RADIUS.
Évolution sur x86
Jusqu'à 1 térabit par seconde sur un serveur 2RU, de 2 000 à 128 000 abonnés par serveur, avec des plans de contrôle et de données séparés dont la capacité évolue avec le nombre de cœurs du serveur.
NAT de niveau opérateur
NAT44 de 10G à 1 Tbps, plus de 50 000 abonnés, jusqu'à 100 par adresse publique, avec une journalisation réglable pour la conformité.
Haute disponibilité
Un second vBNG en mode actif-actif ou actif-veille, ou une paire géo-redondante, apporte une redondance N+1 pour la maintenance, les mises à niveau et le basculement.
Approfondir le transport OcNOS
La répartition des rôles ci-dessus décrit ce qu'OcNOS transporte sous le vBNG : le cœur ISIS-SR, les services EVPN de couche 2 et le matériel ouvert. Pour le détail complet de l'agrégation et du routage de périphérie, suivez ces liens.
La remise, en configuration réelle
Ces extraits proviennent de la conception de référence validée par IP ArchiTechs, qui associe OcNOS au vBNG netElastic via EVPN-MPLS. OcNOS construit le service EVPN de couche 2 avec un multihoming actif-actif ; netElastic termine les abonnés à l'autre extrémité.
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
Source : conception validée IP ArchiTechs, multihoming EVPN sur MPLS, d'OcNOS vers le vBNG netElastic. Vérifiez la syntaxe actuelle dans les guides de configuration OcNOS sur documentation.ipinfusion.com avant le déploiement.
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
Deux PE d'agrégation partagent une même system-MAC ESI, de sorte que les deux transmettent simultanément pour l'accès à double raccordement. Une panne de PE est contournée avec seulement quelques paquets perdus. Source : conception validée IP ArchiTechs.
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
Le vBNG reçoit le même service à double étiquette (étiquette externe 532) qu'OcNOS fournit via EVPN-MPLS, termine chaque abonné, l'authentifie via RADIUS et lui attribue une adresse. Source : conception validée IP ArchiTechs ; voir netElastic vBNG.
En service dans de vrais réseaux haut débit
La périphérie abonnés ouverte est déployée aujourd'hui. Amplex Internet exploite l'agrégation OcNOS avec le vBNG netElastic, et cette association est documentée comme conception de référence par IP ArchiTechs.
Amplex Internet, Ohio
Amplex a mis à niveau son réseau avec des routeurs d'agrégation OcNOS sur du matériel Edgecore et UfiSpace. OcNOS d'IP Infusion « relie la périphérie client d'Amplex et les passerelles haut débit virtuelles (vBNG) de netElastic », en ajoutant SR-MPLS avec TI-LFA en moins de 50 ms tout en interopérant avec le parc installé d'équipements Juniper et Ciena.
Architecture de référence IP ArchiTechs
Le cabinet d'ingénierie réseau indépendant IP ArchiTechs a publié la conception validée associant OcNOS au vBNG netElastic via EVPN-MPLS, avec un multihoming actif-actif pour la haute disponibilité.
Next Gen Fibre, Irlande
Next Gen Fibre a fait évoluer son réseau haut débit irlandais avec le vBNG et le CGNAT netElastic. Un déploiement netElastic et ITcare, avec Splynx pour la gestion des abonnés.
Le vBNG ouvert en questions
Qu'est-ce qu'un BNG virtuel (vBNG) ?
IP Infusion fabrique-t-il un BNG ?
En quoi un vBNG diffère-t-il d'un BNG matériel traditionnel ?
Comment migrer depuis un BNG existant sans interruption de service ?
Comment OcNOS et le vBNG netElastic fonctionnent-ils ensemble ?
Le vBNG doit-il être centralisé ou distribué ?
Quelle échelle d'abonnés le vBNG netElastic prend-il en charge ?
Qu'apporte le CGNAT netElastic ?
Cette périphérie abonnés ouverte a-t-elle fait ses preuves en production ?
Sur quel matériel fonctionne la périphérie abonnés ouverte ?
Emportez l'architecture vBNG ouverte
Un document technique court qui va plus loin que cette page : le brief d'architecture du vBNG ouvert.
Brief d'architecture du vBNG ouvert
Formulaire rapide. Votre PDF s'ouvre dans un nouvel onglet immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet…
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.
Concevez votre périphérie abonnés ouverte
Indiquez-nous les réseaux d'accès et l'échelle d'abonnés que vous desservez, et un ingénieur IP Infusion vous aidera à concevoir le transport OcNOS et à dimensionner le vBNG netElastic, centralisé ou distribué.
Souhaitez-vous que nous vous contactions ?
Laissez vos coordonnées et un ingénieur IP Infusion vous aidera à concevoir une périphérie abonnés ouverte avec OcNOS et le vBNG netElastic. Nous ne vous contacterons que si vous le souhaitez.