オープン vBNG:OcNOS ネットワーク上の netElastic 加入者管理
仮想 BNG は、標準サーバー上のソフトウェアでブロードバンド加入者を終端します。IP Infusion と netElastic は、これを 1 つのオープンアーキテクチャとして提供します: OcNOS がオープンなホワイトボックスハードウェア上でアグリゲーションとエッジルーティングを実行し、netElastic vBNG が加入者管理とキャリアグレード NAT を担います。IP ArchiTechs が検証し、Amplex で本番稼働しています。
完成ソリューションとして提供するオープンアーキテクチャ
パートナーが、OcNOS ルーターとスイッチ、netElastic vBNG、サービスを 1 つの統合ソリューションとして提供します。
基盤はオープンネットワーキングのため、1 つの独自スタックに縛られません。
加入者にはサーバーを、容量にはルーターを追加します。一方が他方の追加を強いることはありません。
同じ OcNOS トランスポート上で集中型にも分散型にも対応し、切り替えに再設計は不要です。


2 つのオープンなレイヤーで構築する 1 つの加入者エッジ
オープンな加入者エッジは明確に 2 つに分かれます。netElastic は加入者を担当し、セッション終端、認証、ポリシー、キャリアグレード NAT を担います。IP Infusion はその下のネットワークを担当し、オープンハードウェア上でアグリゲーションとエッジルーティングを担います。
 +

| レイヤー | 担当専門企業 | その働き |
|---|---|---|
| 加入者終端 | netElastic vBNG | PPPoE、IPoE、L2TP セッションを終端し、RADIUS で認証し、アドレスを割り当て、加入者ごとのポリシーと階層型 QoS を適用します。 |
| IPv4 アドレスの節約 | netElastic CGNAT | キャリアグレード NAT44 により、パブリック IPv4 アドレスを加入者間で共有します(1 アドレスあたり最大 100 加入者、ログ設定は調整可能)。vBNG と統合しても単独でも利用できます。 |
| アグリゲーションとエッジルーティング | OcNOS | ISIS-SR コア、TI-LFA 高速リルートを備えた SR-MPLS、加入者トラフィックを vBNG まで伝送する EVPN-MPLS レイヤー 2 サービスを構築します。 |
| オープンハードウェア | OcNOS | Edgecore、UfiSpace などの検証済みホワイトボックス上でアグリゲーションルーターとエッジルーターを稼働させます。vBNG は標準的な x86 サーバー上で動作します。 |
アクセス回線からインターネットまで、1 つのオープンなネットワークで
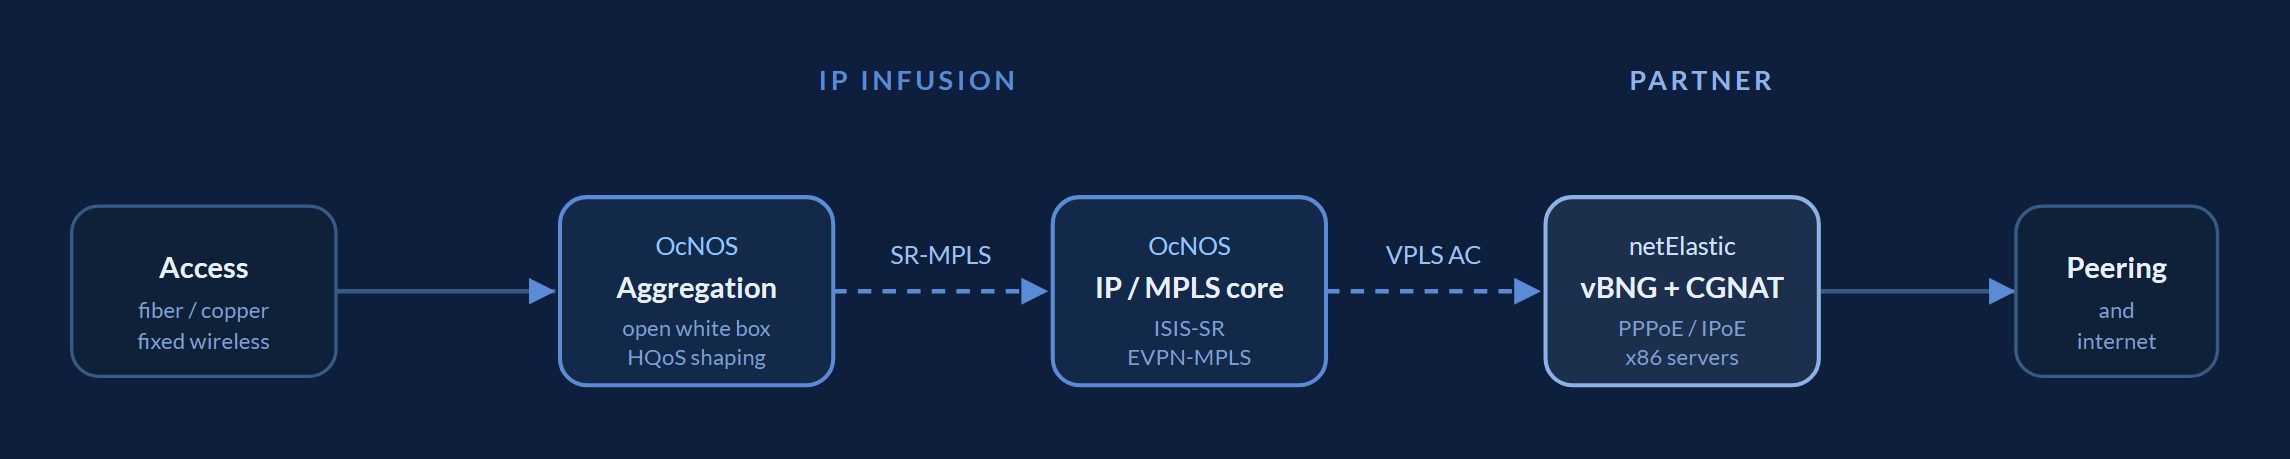
加入者トラフィックはアクセスエッジから入り、オープンなルーター上の OcNOS によって集約され、ISIS-SR と EVPN-MPLS のネットワークを経由して netElastic vBNG へ伝送されます。vBNG はセッションを終端し、CGNAT を適用した後、トラフィックをピアリングとインターネットへ送ります。
ブロードバンドアクセス
光(PON と OLT)、銅線(DSL)、固定無線の加入者回線がアクセスエッジからネットワークに入ります。
アグリゲーションルーター
オープンなホワイトボックス上の OcNOS が加入者 VLAN を集約し、 階層型 QoS でトラフィックをシェーピングしてからコアへ送ります。
IP および MPLS コア
ISIS-SR コア が SR-MPLS と TI-LFA により、加入者のレイヤー 2 サービスを EVPN-MPLS 上で vBNG まで伝送します。
vBNG と CGNAT
netElastic vBNG は セッションを終端し、加入者を認証し、アドレスを割り当て、CGNAT を適用します。
集中型でも分散型でも、同じオープンなトランスポート
vBNG は集中型にも分散型にも配置できます。netElastic は両方に対応し、同じ OcNOS トランスポートがどちらも伝送します。選択の基準は、遅延、障害ドメイン、運用コスト、地理的条件です。
集中型:vBNG と CGNAT をコアで処理
アクセスネットワークは加入者トラフィックをコアまで戻し、そこで 1 つの netElastic vBNG と CGNAT のプールがインターネットの手前で処理します。加入者機能が 1 か所に集まるため、ハードウェア、設置スペース、電力、冷却を最小限に抑えられます。

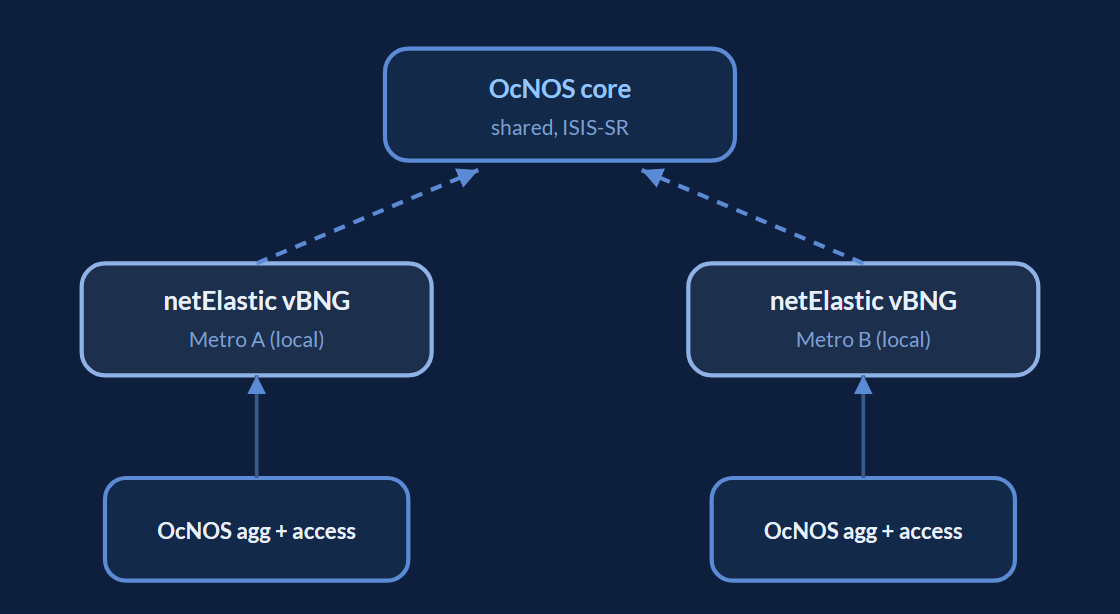
分散型:各メトロの近くにローカル vBNG
netElastic vBNG を各メトロまたは地域の近くに配置して加入者をローカルで終端し、処理済みのトラフィックを OcNOS コアへ引き渡します。遅延が下がり、ローカルサービスはローカルにとどまり、ある地域の障害が他の地域に波及しません。
netElastic vBNG とキャリアグレード NAT
netElastic は、ブロードバンドプロバイダー向けの仮想ネットワーキングソフトウェアを開発しています。同社の vBNG と CGNAT は標準的な x86 サーバー上で動作するため、エッジシャーシを入れ替えることなく、サーバーを追加するだけで加入者容量を拡張できます。以下の数値は netElastic によるものです。
あらゆるアクセス方式
終端対象: PPPoE、IPoE、L2TP 。IPv4 と IPv6 のデュアルスタック、DHCP、RADIUS による認証、アカウンティング、認可変更に対応します。
x86 でスケール
最大 2RU サーバー 1 台で毎秒 1 テラビット、サーバーあたり 2,000~128,000 加入者。コントロールプレーンとデータプレーンが分離されており、サーバーのコア数に応じてスケールします。
キャリアグレード NAT
10G から 1 Tbps までの NAT44、 50,000 以上の加入者、パブリックアドレスあたり最大 100 加入者、コンプライアンスのためにログ設定を調整可能。
高可用性
アクティブ/アクティブまたはアクティブ/スタンバイ構成の 2 台目の vBNG、あるいは地理的冗長ペアにより、メンテナンス、アップグレード、フェイルオーバーのための N+1 冗長性を実現します。
OcNOS トランスポートの詳細
上記の役割分担は、OcNOS が vBNG の下で担うもの、すなわち ISIS-SR コア、EVPN Layer 2 サービス、オープンハードウェアを示しています。アグリゲーションとエッジルーティングの詳細は、以下をご覧ください。
実際の設定で見るハンドオフ
以下の抜粋は、EVPN-MPLS 上で OcNOS と netElastic vBNG を組み合わせた IP ArchiTechs の検証済みリファレンス設計からのものです。OcNOS がアクティブ/アクティブのマルチホーミングを備えた EVPN Layer 2 サービスを構築し、その反対側で netElastic が加入者を終端します。
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
出典:IP ArchiTechs 検証済み設計、 MPLS 上の EVPN マルチホーミング、OcNOS から netElastic vBNG へ。導入前に、documentation.ipinfusion.com の OcNOS 構成ガイドで最新の構文をご確認ください。
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
2 台のアグリゲーション PE が 1 つの ESI システム MAC を共有するため、デュアルホーム接続のアクセスに対して両方が同時に転送を行います。PE に障害が発生しても、わずかなパケット損失のみで迂回します。出典:IP ArchiTechs 検証済み設計。
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
vBNG は、OcNOS が EVPN-MPLS で届けるのと同じダブルタグのサービス(外側タグ 532)を受け取り、各加入者を終端し、RADIUS で認証し、アドレスを割り当てます。出典:IP ArchiTechs 検証済み設計。詳しくは次をご覧ください: netElastic vBNG.
実際のブロードバンドネットワークで稼働中
オープンな加入者エッジは、現在すでに導入されています。Amplex Internet は OcNOS のアグリゲーションを netElastic vBNG と組み合わせて運用しており、この組み合わせは IP ArchiTechs によってリファレンス設計としてまとめられています。
Amplex Internet(オハイオ州)
Amplex は、Edgecore と UfiSpace のハードウェア上の OcNOS アグリゲーションルーターでネットワークをアップグレードしました。IP Infusion の OcNOS は「Amplex のカスタマーエッジと netElastic の仮想ブロードバンドネットワークゲートウェイを橋渡し」し、既設の Juniper と Ciena の機器と相互運用しながら、50ms 未満の TI-LFA を備えた SR-MPLS を追加しました。
IP ArchiTechs リファレンスアーキテクチャ
独立系ネットワークエンジニアリング企業の IP ArchiTechs は、高可用性のためのアクティブ/アクティブのマルチホーミングを備え、EVPN-MPLS 上で OcNOS と netElastic vBNG を組み合わせた検証済み設計を公開しました。
Next Gen Fibre(アイルランド)
Next Gen Fibre は、netElastic vBNG と CGNAT でアイルランドのブロードバンドネットワークを拡張しました。netElastic と ITcare による導入で、加入者管理には Splynx を使用しています。
オープン vBNG に関する Q&A
仮想 BNG(vBNG)とは何ですか?
IP Infusion は BNG を製造していますか?
vBNG は従来のハードウェア BNG とどう違いますか?
既存の BNG から停止なしで移行するにはどうすればよいですか?
OcNOS と netElastic vBNG はどのように連携しますか?
vBNG は集中型と分散型のどちらにすべきですか?
netElastic vBNG はどの程度の加入者規模に対応しますか?
netElastic CGNAT で何が加わりますか?
このオープンな加入者エッジは本番環境で実績がありますか?
オープンな加入者エッジはどのハードウェアで動作しますか?
オープン vBNG アーキテクチャを資料で
このページより踏み込んだ、短い技術資料:オープン vBNG アーキテクチャブリーフ。
オープン vBNG アーキテクチャブリーフ
簡単なフォームです。送信後すぐに PDF が新しいタブで開きます。
✓ PDF を新しいタブで開いています…
開かない場合は、下記のリンクをご利用ください。
オープンな加入者エッジを設計する
対象となるアクセスネットワークと加入者規模をお知らせください。IP Infusion のエンジニアが、OcNOS トランスポートの設計と、集中型または分散型の netElastic vBNG のサイジングをお手伝いします。
こちらからご連絡いたしましょうか?
ご連絡先をご入力いただくと、IP Infusion のエンジニアが、OcNOS と netElastic vBNG によるオープンな加入者エッジの設計をお手伝いします。ご希望の場合にのみご連絡します。