vBNG aperto: gestione degli abbonati netElastic su una rete OcNOS
Un BNG virtuale termina gli abbonati a banda larga in software su server standard. IP Infusion e netElastic lo forniscono come un'unica architettura aperta: OcNOS gestisce l'aggregazione e il routing di edge su hardware white box aperto, e netElastic vBNG gestisce la gestione degli abbonati e il carrier-grade NAT. Validato da IP ArchiTechs, in produzione presso Amplex.
Architettura aperta, fornita come soluzione completa
I partner forniscono router e switch OcNOS, netElastic vBNG e i servizi come un'unica soluzione integrata.
Open networking alla base, così non siete legati a un unico stack proprietario.
Aggiungete server per gli abbonati e router per la capacità. Nessuno dei due impone l'altro.
Centralizzato o distribuito sullo stesso trasporto OcNOS, senza riprogettazione per passare dall'uno all'altro.


Un unico subscriber edge, costruito da due livelli aperti
Il subscriber edge aperto si divide nettamente in due. netElastic si occupa dell'abbonato: terminazione delle sessioni, autenticazione, policy e carrier-grade NAT. IP Infusion si occupa della rete sottostante: aggregazione e routing di edge su hardware aperto.
 +

| Layer | Responsabilelo specialista | Cosa fa |
|---|---|---|
| Terminazione degli abbonati | netElastic vBNG | Termina le sessioni PPPoE, IPoE e L2TP, autentica tramite RADIUS, assegna gli indirizzi e applica policy e QoS gerarchico per abbonato. |
| Conservazione IPv4 | netElastic CGNAT | Il carrier-grade NAT44 condivide gli indirizzi IPv4 pubblici tra gli abbonati, fino a 100 per indirizzo, con logging regolabile. Integrato con il vBNG o standalone. |
| Aggregazione e routing di edge | OcNOS | Costruisce il core ISIS-SR, SR-MPLS con fast reroute TI-LFA e i servizi Layer 2 EVPN-MPLS che trasportano il traffico degli abbonati al vBNG. |
| Hardware aperto | OcNOS | Esegue i router di aggregazione e di edge su white box validati di Edgecore, UfiSpace e altri. Il vBNG funziona su server x86 standard. |
Dalla linea di accesso a Internet, su un'unica rete aperta
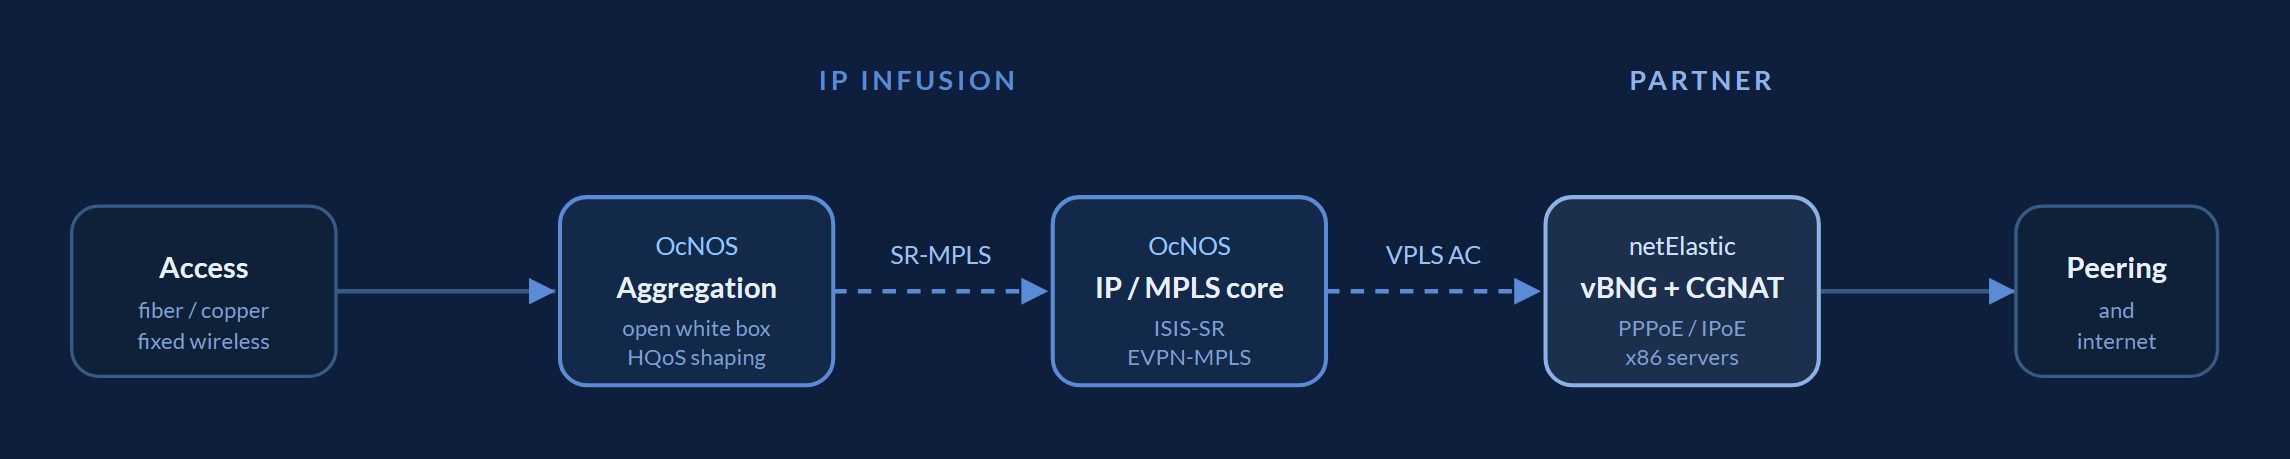
Il traffico degli abbonati entra all'edge di accesso, viene aggregato da OcNOS su router aperti e trasportato su una rete ISIS-SR ed EVPN-MPLS fino a netElastic vBNG, che termina la sessione e applica il CGNAT prima che il traffico raggiunga il peering e Internet.
Accesso a banda larga
Le linee degli abbonati in fibra (PON e OLT), rame (DSL) e fixed wireless entrano nella rete all'edge di accesso.
Router di aggregazione
OcNOS su un white box aperto aggrega le VLAN degli abbonati e applica lo shaping al traffico con QoS gerarchico prima del core.
Core IP e MPLS
Un core ISIS-SR con SR-MPLS e TI-LFA trasporta i servizi Layer 2 degli abbonati su EVPN-MPLS fino al vBNG.
vBNG e CGNAT
netElastic vBNG termina la sessione, autentica l'abbonato, assegna un indirizzo e applica il CGNAT.
Centralizzato o distribuito, lo stesso trasporto aperto
Il vBNG può essere centralizzato o distribuito. netElastic supporta entrambe le opzioni, e lo stesso trasporto OcNOS le trasporta entrambe. La scelta dipende da latenza, domini di guasto, costi operativi e geografia.
Centralizzato: vBNG e CGNAT raggruppati al core
Le reti di accesso riportano il traffico degli abbonati al core, dove un unico pool di netElastic vBNG e CGNAT lo elabora prima di Internet. Hardware, spazio, alimentazione e raffreddamento sono ridotti al minimo perché le funzioni per gli abbonati risiedono in un unico luogo.

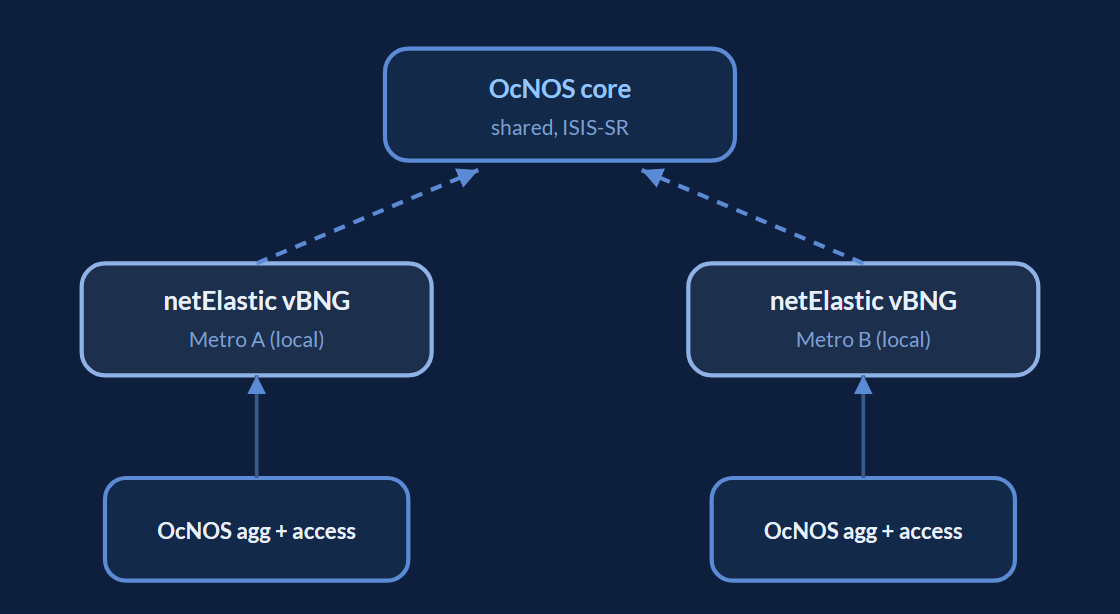
Distribuito: un vBNG locale vicino a ogni area metro
Un netElastic vBNG si trova vicino a ogni area metro o regione e termina gli abbonati localmente, poi passa il traffico elaborato al core OcNOS. La latenza diminuisce, i servizi locali restano locali e un guasto in una regione non si propaga alle altre.
netElastic vBNG e carrier-grade NAT
netElastic sviluppa software di networking virtuale per i provider di banda larga. Il suo vBNG e il CGNAT funzionano su server x86 standard, così la capacità per gli abbonati cresce aggiungendo server anziché sostituire uno chassis edge. I dati riportati di seguito provengono da netElastic.
Ogni metodo di accesso
Termina PPPoE, IPoE e L2TP con dual-stack IPv4 e IPv6, DHCP e autenticazione, accounting e change of authorization RADIUS.
Scalabilità su x86
Fino a 1 terabit al secondo su un server 2RU, da 2.000 a 128.000 abbonati per server, con control plane e data plane separati che scalano con i core del server.
Carrier-grade NAT
NAT44 da 10G a 1 Tbps, oltre 50.000 abbonati, fino a 100 per indirizzo pubblico, con logging regolabile per la conformità.
Alta disponibilità
Un secondo vBNG in modalità active-active o active-standby, oppure una coppia georidondante, offre ridondanza N+1 per manutenzione, aggiornamenti e failover.
Approfondite il trasporto OcNOS
La divisione dei compiti descritta sopra indica cosa trasporta OcNOS sotto il vBNG: il core ISIS-SR, i servizi Layer 2 EVPN e l'hardware aperto. Per tutti i dettagli su aggregazione e routing di edge, seguite questi link.
L'handoff, in configurazione reale
Questi estratti provengono dal design di riferimento validato di IP ArchiTechs che abbina OcNOS a netElastic vBNG su EVPN-MPLS. OcNOS costruisce il servizio Layer 2 EVPN con multihoming active-active; netElastic termina gli abbonati all'altra estremità.
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
Fonte: design validato di IP ArchiTechs, Multihoming EVPN su MPLS, da OcNOS a netElastic vBNG. Verificate la sintassi attuale nelle guide di configurazione di OcNOS su documentation.ipinfusion.com prima dell'implementazione.
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
Due PE di aggregazione condividono un unico system-MAC ESI, così entrambi inoltrano contemporaneamente per l'accesso dual-homed. Il guasto di un PE viene reinstradato perdendo solo pochi pacchetti. Fonte: design validato di IP ArchiTechs.
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
Il vBNG riceve lo stesso servizio a doppio tag (tag esterno 532) che OcNOS fornisce su EVPN-MPLS, termina ogni abbonato, lo autentica tramite RADIUS e assegna un indirizzo. Fonte: design validato di IP ArchiTechs; consultate netElastic vBNG.
In funzione in reti a banda larga reali
Il subscriber edge aperto è già implementato. Amplex Internet utilizza l'aggregazione OcNOS con netElastic vBNG, e l'abbinamento è documentato come design di riferimento da IP ArchiTechs.
Amplex Internet, Ohio
Amplex ha aggiornato la propria rete con router di aggregazione OcNOS su hardware Edgecore e UfiSpace. OcNOS di IP Infusion "collega il customer edge di Amplex ai virtual Broadband Network Gateway di netElastic", aggiungendo SR-MPLS con TI-LFA in meno di 50 ms e interoperando con la base installata di apparecchiature Juniper e Ciena.
Architettura di riferimento IP ArchiTechs
La società indipendente di ingegneria di rete IP ArchiTechs ha pubblicato il design validato che abbina OcNOS a netElastic vBNG su EVPN-MPLS, con multihoming active-active per l'alta disponibilità.
Next Gen Fibre, Irlanda
Next Gen Fibre ha scalato la propria rete a banda larga irlandese con netElastic vBNG e CGNAT. Un'implementazione di netElastic e ITcare, con Splynx per la gestione degli abbonati.
vBNG aperto: le risposte
Che cos'è un BNG virtuale (vBNG)?
IP Infusion produce un BNG?
In cosa differisce un vBNG da un BNG hardware tradizionale?
Come si migra da un BNG esistente senza interruzioni del servizio?
Come funzionano insieme OcNOS e netElastic vBNG?
Il vBNG deve essere centralizzato o distribuito?
Quale scala di abbonati supporta netElastic vBNG?
Cosa aggiunge netElastic CGNAT?
Questo subscriber edge aperto è collaudato in produzione?
Su quale hardware funziona il subscriber edge aperto?
Portate con voi l'architettura vBNG aperta
Un breve download tecnico che va oltre questa pagina: il brief sull'architettura vBNG aperta.
Brief sull'architettura vBNG aperta
Modulo rapido. Il vostro PDF si apre in una nuova scheda subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.
Progettate il vostro subscriber edge aperto
Indicateci le reti di accesso e la scala di abbonati che servite, e un ingegnere IP Infusion vi aiuterà a progettare il trasporto OcNOS e a dimensionare netElastic vBNG, centralizzato o distribuito.
Desiderate essere ricontattati?
Lasciate i vostri dati e un ingegnere IP Infusion vi aiuterà a progettare un subscriber edge aperto con OcNOS e netElastic vBNG. Vi contatteremo solo se lo desiderate.