开放 vBNG:OcNOS 网络上的 netElastic 用户管理
虚拟 BNG 在标准服务器上以软件方式终结宽带用户。IP Infusion 与 netElastic 将其作为一个开放架构交付: OcNOS 在开放白盒硬件上运行汇聚与边缘路由,netElastic vBNG 负责用户管理与运营商级 NAT。已由 IP ArchiTechs 验证,并在 Amplex 投入生产。
开放架构,作为完整解决方案交付
合作伙伴将 OcNOS 路由器与交换机、netElastic vBNG 以及服务作为一个集成解决方案交付。
底层采用开放网络,因此您不受单一专有技术栈约束。
增加服务器以支持更多用户,增加路由器以提升容量。两者互不牵制。
在同一 OcNOS 传输网络上集中式或分布式部署,切换时无需重新设计。


一个用户边缘,由两个开放层构成
开放用户边缘清晰地分为两部分。netElastic 负责用户层面:会话终结、认证、策略与运营商级 NAT。IP Infusion 负责其下方的网络:在开放硬件上的汇聚与边缘路由。
 +

| 层 | 负责方专业厂商 | 它的作用 |
|---|---|---|
| 用户终结 | netElastic vBNG | 终结 PPPoE、IPoE 与 L2TP 会话,通过 RADIUS 认证,分配地址,并应用按用户的策略与分层 QoS。 |
| IPv4 地址节约 | netElastic CGNAT | 运营商级 NAT44 让多个用户共享公网 IPv4,每个地址最多 100 个用户,日志可调。可与 vBNG 集成,也可独立运行。 |
| 汇聚与边缘路由 | OcNOS | 构建 ISIS-SR 核心、带 TI-LFA 快速重路由的 SR-MPLS,以及将用户流量承载到 vBNG 的 EVPN-MPLS 二层业务。 |
| 开放硬件 | OcNOS | 在来自 Edgecore、UfiSpace 等厂商的经过验证的白盒上运行汇聚与边缘路由器。vBNG 运行于标准 x86 服务器。 |
从接入线路到互联网,基于同一个开放网络
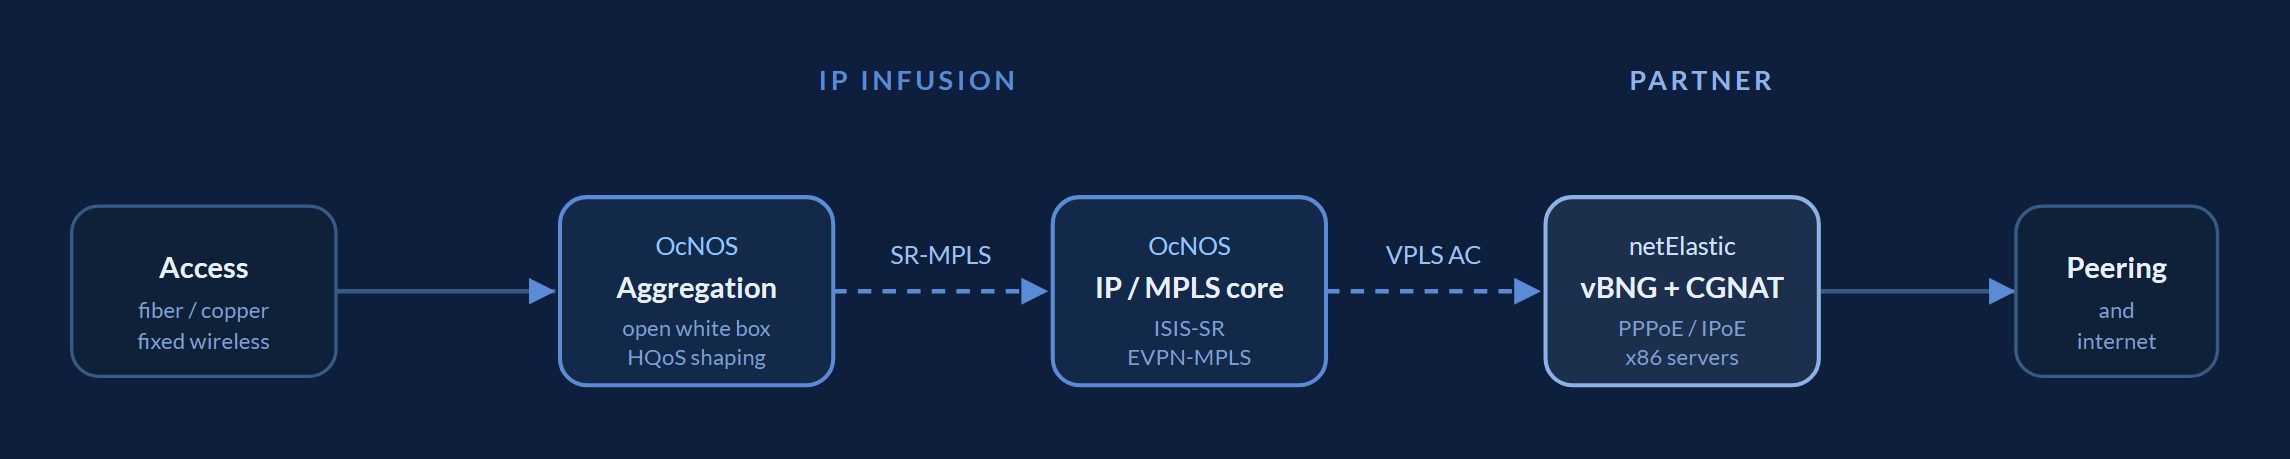
用户流量从接入边缘进入,由开放路由器上的 OcNOS 汇聚,并通过 ISIS-SR 与 EVPN-MPLS 网络承载到 netElastic vBNG;vBNG 终结会话并应用 CGNAT,然后流量到达对等互联与互联网。
宽带接入
光纤(PON 与 OLT)、铜线(DSL)与固定无线用户线路从接入边缘进入网络。
汇聚路由器
开放白盒上的 OcNOS 汇聚用户 VLAN,并通过以下方式整形流量: 分层 QoS ,然后送往核心。
IP 与 MPLS 核心
ISIS-SR 核心 配合 SR-MPLS 与 TI-LFA,通过 EVPN-MPLS 将用户二层业务承载到 vBNG。
vBNG 与 CGNAT
netElastic vBNG 终结会话、认证用户、分配地址并应用 CGNAT。
集中式或分布式,同一个开放传输网络
vBNG 可以集中部署,也可以分布部署。netElastic 支持这两种方式,同一个 OcNOS 传输网络均可承载。选择取决于时延、故障域、运营成本与地理分布。
集中式:在核心处理 vBNG 与 CGNAT
接入网络将用户流量回传至核心,由一个 netElastic vBNG 与 CGNAT 资源池在进入互联网之前统一处理。由于用户功能集中在一处,硬件、空间、电力与制冷需求降至最低。

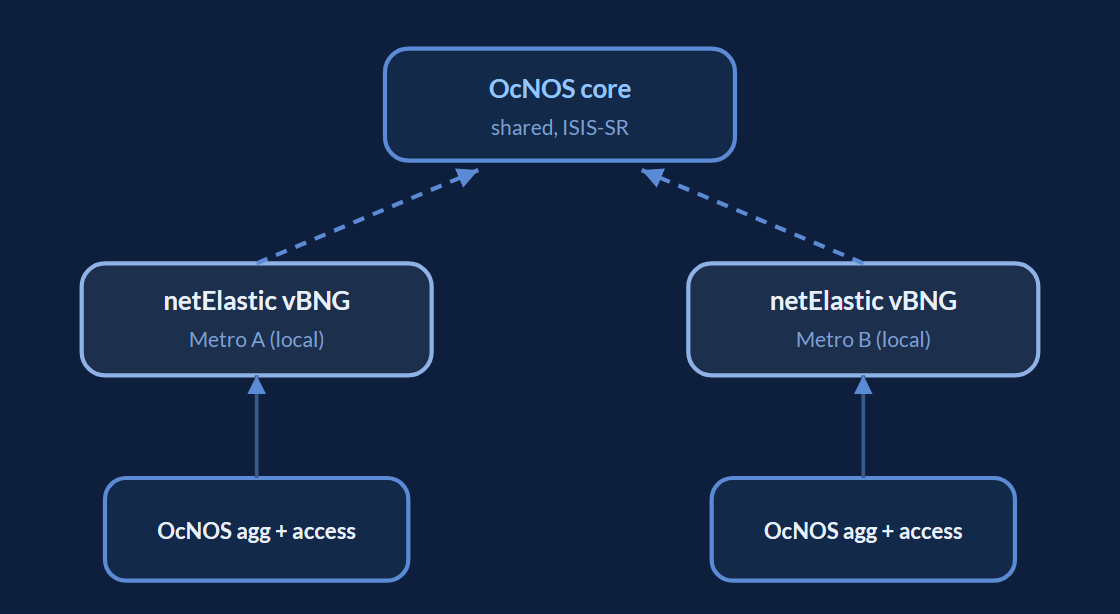
分布式:在每个城域附近部署本地 vBNG
netElastic vBNG 部署在每个城域或区域附近,在本地终结用户,然后将处理后的流量上交至 OcNOS 核心。时延降低,本地业务留在本地,一个区域的故障不会扩散到其他区域。
netElastic vBNG 与运营商级 NAT
netElastic 为宽带提供商开发虚拟网络软件。其 vBNG 与 CGNAT 运行于标准 x86 服务器,因此通过增加服务器即可扩展用户容量,而无需整体更换边缘机框设备。以下数据来自 netElastic。
支持所有接入方式
终结 PPPoE、IPoE 与 L2TP ,支持 IPv4 与 IPv6 双栈、DHCP,以及 RADIUS 认证、计费与授权变更。
在 x86 上扩展
最高可达 单台 2RU 服务器每秒 1 Tb,每台服务器支持 2,000 至 128,000 个用户,控制平面与数据平面分离,可随服务器核心数扩展。
运营商级 NAT
NAT44,从 10G 到 1 Tbps, 支持超过 50,000 个用户,每个公网地址最多 100 个用户,日志详细程度可调以满足合规要求。
深入了解 OcNOS 传输
上文的职责划分说明了 OcNOS 在 vBNG 之下承载的内容:ISIS-SR 核心、EVPN 二层业务与开放硬件。如需完整的汇聚与边缘路由详情,请参阅以下内容。
真实配置中的交接
以下片段来自 IP ArchiTechs 的验证参考设计,该设计通过 EVPN-MPLS 将 OcNOS 与 netElastic vBNG 配对。OcNOS 构建带 active-active 多归属的 EVPN 二层业务;netElastic 在其另一端终结用户。
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
来源:IP ArchiTechs 验证设计, 基于 MPLS 的 EVPN 多归属,OcNOS 至 netElastic vBNG。部署前请在 documentation.ipinfusion.com 上的 OcNOS 配置指南中核实当前语法。
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
两台汇聚 PE 共享一个 ESI system-MAC,因此二者同时为双归属接入转发流量。PE 故障时的重路由只会丢失少量数据包。来源:IP ArchiTechs 验证设计。
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
vBNG 接收 OcNOS 通过 EVPN-MPLS 交付的同一双标签业务(外层标签 532),终结每个用户,通过 RADIUS 认证并分配地址。来源:IP ArchiTechs 验证设计;请参阅 netElastic vBNG.
运行于真实宽带网络
开放用户边缘已投入部署。Amplex Internet 以 OcNOS 汇聚配合 netElastic vBNG 运行,这一组合已由 IP ArchiTechs 整理为参考设计。
Amplex Internet,俄亥俄州
Amplex 在 Edgecore 与 UfiSpace 硬件上采用 OcNOS 汇聚路由器升级其网络。IP Infusion 的 OcNOS “连接 Amplex 的客户边缘与 netElastic 虚拟宽带网络网关”,增加了带 50ms 内 TI-LFA 的 SR-MPLS,同时与既有的 Juniper 与 Ciena 设备互通。
IP ArchiTechs 参考架构
独立网络工程公司 IP ArchiTechs 发布了通过 EVPN-MPLS 将 OcNOS 与 netElastic vBNG 配对的验证设计,并采用 active-active 多归属实现高可用性。
Next Gen Fibre,爱尔兰
Next Gen Fibre 基于 netElastic vBNG 与 CGNAT 扩展其爱尔兰宽带网络。该项目由 netElastic 与 ITcare 部署,并使用 Splynx 进行用户管理。
开放 vBNG 问答
什么是虚拟 BNG(vBNG)?
IP Infusion 是否生产 BNG?
vBNG 与传统硬件 BNG 有何不同?
如何在不中断业务的情况下从现有 BNG 迁移?
OcNOS 与 netElastic vBNG 如何协同工作?
vBNG 应集中部署还是分布部署?
netElastic vBNG 支持多大的用户规模?
netElastic CGNAT 增加了什么?
这一开放用户边缘是否已在生产环境中得到验证?
开放用户边缘运行于哪些硬件?
获取开放 vBNG 架构资料
一份比本页更深入的简短技术下载:开放 vBNG 架构简介。
开放 vBNG 架构简介
表单简短。提交后您的 PDF 将立即在新标签页中打开。
✓ 正在新标签页中打开您的 PDF……
如果未能自动打开,请使用下方链接。
需要我们联系您吗?
留下您的联系方式,IP Infusion 工程师将协助您基于 OcNOS 与 netElastic vBNG 设计开放用户边缘。仅在您希望时我们才会与您联系。