開放 vBNG:OcNOS 網路上的 netElastic 用戶管理
虛擬 BNG 在標準伺服器上以軟體方式終結寬頻用戶。IP Infusion 與 netElastic 將其作為一個開放架構交付: OcNOS 在開放白盒硬體上運行匯聚與邊緣路由,netElastic vBNG 負責用戶管理與電信等級 NAT。已由 IP ArchiTechs 驗證,並在 Amplex 投入生產。
開放架構,作為完整解決方案交付
合作夥伴將 OcNOS 路由器與交換機、netElastic vBNG 以及服務作為一個整合解決方案交付。
底層採用開放網路,因此您不受單一專有技術棧約束。
增加伺服器以支援更多用戶,增加路由器以提升容量。兩者互不牽制。
在同一 OcNOS 傳輸網路上集中式或分散式部署,切換時無需重新設計。


一個用戶邊緣,由兩個開放層構成
開放用戶邊緣清晰地分為兩部分。netElastic 負責用戶層面:會話終結、認證、策略與電信等級 NAT。IP Infusion 負責其下方的網路:在開放硬體上的匯聚與邊緣路由。
 +

| 層 | 負責方專業廠商 | 它的作用 |
|---|---|---|
| 用戶終結 | netElastic vBNG | 終結 PPPoE、IPoE 與 L2TP 會話,通過 RADIUS 認證,分配地址,並應用按用戶的策略與分層 QoS。 |
| IPv4 地址節約 | netElastic CGNAT | 電信等級 NAT44 讓多個用戶共享公網 IPv4,每個地址最多 100 個用戶,日誌可調。可與 vBNG 整合,也可獨立運行。 |
| 匯聚與邊緣路由 | OcNOS | 構建 ISIS-SR 核心、帶 TI-LFA 快速重路由的 SR-MPLS,以及將用戶流量承載到 vBNG 的 EVPN-MPLS 二層業務。 |
| 開放硬件 | OcNOS | 在來自 Edgecore、UfiSpace 等廠商的經過驗證的白盒上運行匯聚與邊緣路由器。vBNG 運行於標準 x86 伺服器。 |
從接入線路到網際網路,基於同一個開放網路
用戶流量從接入邊緣進入,由開放路由器上的 OcNOS 匯聚,並通過 ISIS-SR 與 EVPN-MPLS 網路承載到 netElastic vBNG;vBNG 終結會話並應用 CGNAT,然後流量到達對等互聯與網際網路。
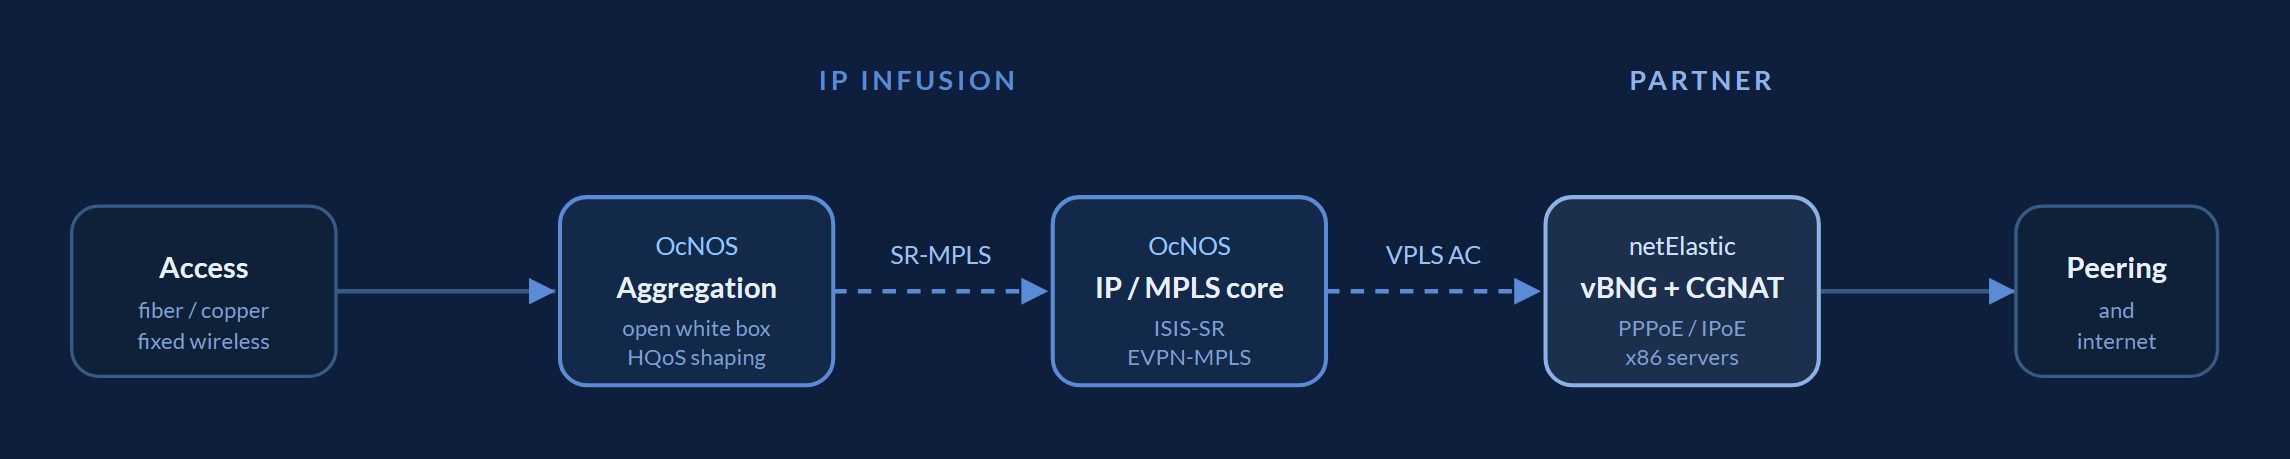
寬頻接入
光纖(PON 與 OLT)、銅線(DSL)與固定無線用戶線路從接入邊緣進入網路。
匯聚路由器
開放白盒上的 OcNOS 匯聚用戶 VLAN,並通過以下方式整形流量: 分層 QoS ,然後送往核心。
IP 與 MPLS 核心
ISIS-SR 核心 配合 SR-MPLS 與 TI-LFA,通過 EVPN-MPLS 將用戶二層業務承載到 vBNG。
vBNG 與 CGNAT
netElastic vBNG 終結會話、認證用戶、分配地址並應用 CGNAT。
集中式或分散式,同一個開放傳輸網路
vBNG 可以集中部署,也可以分布部署。netElastic 支援這兩種方式,同一個 OcNOS 傳輸網路均可承載。選擇取決於時延、故障域、營運成本與地理分布。
集中式:在核心處理 vBNG 與 CGNAT
接入網路將用戶流量回傳至核心,由一個 netElastic vBNG 與 CGNAT 資源池在進入網際網路之前統一處理。由於用戶功能集中在一處,硬體、空間、電力與製冷需求降至最低。

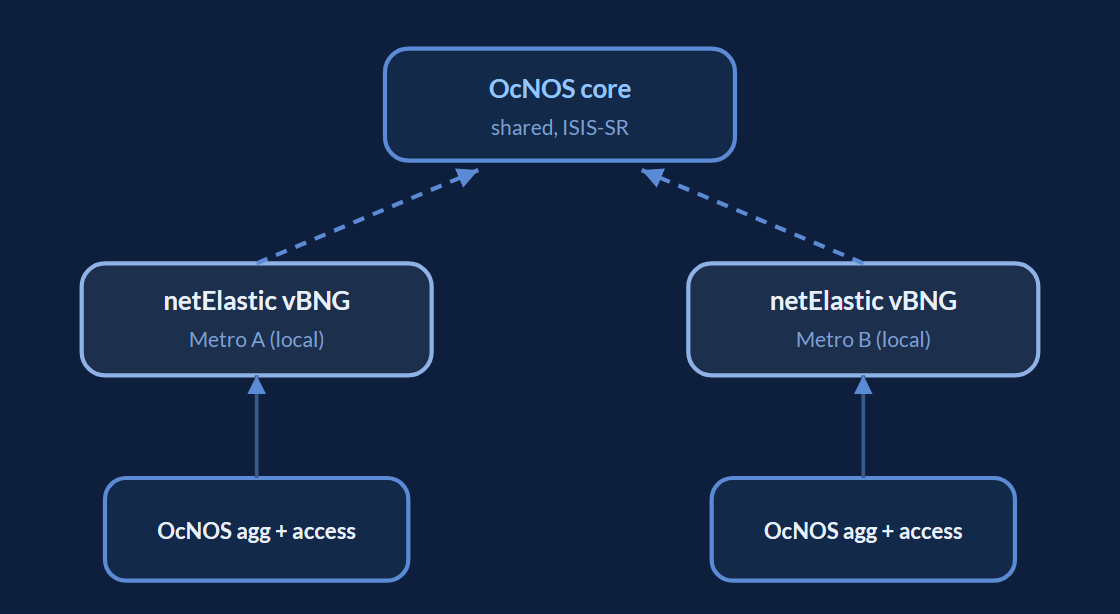
分散式:在每個城域附近部署本地 vBNG
netElastic vBNG 部署在每個城域或區域附近,在本地終結用戶,然後將處理後的流量上交至 OcNOS 核心。時延降低,本地業務留在本地,一個區域的故障不會擴散到其他區域。
netElastic vBNG 與電信等級 NAT
netElastic 為寬頻提供商開發虛擬網路軟體。其 vBNG 與 CGNAT 運行於標準 x86 伺服器,因此通過增加伺服器即可擴展用戶容量,而無需整體更換邊緣機框設備。以下數據來自 netElastic。
支援所有接入方式
終結 PPPoE、IPoE 與 L2TP ,支援 IPv4 與 IPv6 雙棧、DHCP,以及 RADIUS 認證、計費與授權變更。
在 x86 上擴展
最高可達 單臺 2RU 伺服器每秒 1 Tb,每臺伺服器支援 2,000 至 128,000 個用戶,控制平面與數據平面分離,可隨伺服器核心數擴展。
電信等級 NAT
NAT44,從 10G 到 1 Tbps, 支援超過 50,000 個用戶,每個公網地址最多 100 個用戶,日誌詳細程度可調以滿足合規要求。
深入了解 OcNOS 傳輸
上文的職責劃分說明了 OcNOS 在 vBNG 之下承載的內容:ISIS-SR 核心、EVPN 二層業務與開放硬體。如需完整的匯聚與邊緣路由詳情,請參閱以下內容。
真實配置中的交接
以下片段來自 IP ArchiTechs 的驗證參考設計,該設計通過 EVPN-MPLS 將 OcNOS 與 netElastic vBNG 配對。OcNOS 構建帶 active-active 多歸屬的 EVPN 二層業務;netElastic 在其另一端終結用戶。
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
來源:IP ArchiTechs 驗證設計, 基於 MPLS 的 EVPN 多歸屬,OcNOS 至 netElastic vBNG。部署前請在 documentation.ipinfusion.com 上的 OcNOS 配置指南中核實當前語法。
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
兩臺匯聚 PE 共享一個 ESI system-MAC,因此二者同時為雙歸屬接入轉發流量。PE 故障時的重路由只會丟失少量數據包。來源:IP ArchiTechs 驗證設計。
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
vBNG 接收 OcNOS 通過 EVPN-MPLS 交付的同一雙標籤業務(外層標籤 532),終結每個用戶,通過 RADIUS 認證並分配地址。來源:IP ArchiTechs 驗證設計;請參閱 netElastic vBNG.
運行於真實寬頻網路
開放用戶邊緣已投入部署。Amplex Internet 以 OcNOS 匯聚配合 netElastic vBNG 運行,這一組合已由 IP ArchiTechs 整理為參考設計。
Amplex Internet,俄亥俄州
Amplex 在 Edgecore 與 UfiSpace 硬體上採用 OcNOS 匯聚路由器升級其網路。IP Infusion 的 OcNOS 「連接 Amplex 的客戶邊緣與 netElastic 虛擬寬頻網路網關」,增加了帶 50ms 內 TI-LFA 的 SR-MPLS,同時與既有的 Juniper 與 Ciena 設備互通。
IP ArchiTechs 參考架構
獨立網路工程公司 IP ArchiTechs 發布了通過 EVPN-MPLS 將 OcNOS 與 netElastic vBNG 配對的驗證設計,並採用 active-active 多歸屬實現高可用性。
Next Gen Fibre,愛爾蘭
Next Gen Fibre 基於 netElastic vBNG 與 CGNAT 擴展其愛爾蘭寬頻網路。該專案由 netElastic 與 ITcare 部署,並使用 Splynx 進行用戶管理。
開放 vBNG 問答
什麼是虛擬 BNG(vBNG)?
IP Infusion 是否生產 BNG?
vBNG 與傳統硬體 BNG 有何不同?
如何在不中斷業務的情況下從現有 BNG 遷移?
OcNOS 與 netElastic vBNG 如何協同工作?
vBNG 應集中部署還是分布部署?
netElastic vBNG 支援多大的用戶規模?
netElastic CGNAT 增加了什麼?
這一開放用戶邊緣是否已在生產環境中得到驗證?
開放用戶邊緣運行於哪些硬體?
獲取開放 vBNG 架構資料
一份比本頁更深入的簡短技術下載:開放 vBNG 架構簡介。
開放 vBNG 架構簡介
表單簡短。提交後您的 PDF 將立即在新標籤頁中打開。
✓ 正在新標籤頁中打開您的 PDF……
如果未能自動打開,請使用下方連結。
需要我們主動與您聯繫嗎?
留下您的聯繫方式,IP Infusion 工程師將協助您基於 OcNOS 與 netElastic vBNG 設計開放用戶邊緣。僅在您希望時我們才會與您聯繫。