개방형 vBNG: OcNOS 네트워크 기반 netElastic 가입자 관리
가상 BNG는 표준 서버에서 소프트웨어로 브로드밴드 가입자를 종단합니다. IP Infusion과 netElastic은 이를 하나의 개방형 아키텍처로 제공합니다: OcNOS가 개방형 화이트박스 하드웨어에서 애그리게이션 및 엣지 라우팅을 실행하고, netElastic vBNG가 가입자 관리와 통신사업자급 NAT를 처리합니다. IP ArchiTechs가 검증했으며 Amplex에서 상용 운영 중입니다.
완성형 솔루션으로 제공되는 개방형 아키텍처
파트너가 OcNOS 라우터 및 스위치, netElastic vBNG, 서비스를 하나의 통합 솔루션으로 제공합니다.
기반이 오픈 네트워킹이므로 하나의 독점 스택에 묶이지 않습니다.
가입자에는 서버를, 용량에는 라우터를 추가합니다. 어느 쪽도 다른 쪽을 강제하지 않습니다.
동일한 OcNOS 전송에서 중앙 집중형 또는 분산형으로 구축하며, 전환 시 재설계가 필요 없습니다.


두 개방형 계층으로 구축된 하나의 가입자 엣지
개방형 가입자 엣지는 명확하게 둘로 나뉩니다. netElastic은 가입자를 담당하여 세션 종단, 인증, 정책, 통신사업자급 NAT를 처리합니다. IP Infusion은 그 아래의 네트워크를 담당하여 개방형 하드웨어에서 애그리게이션 및 엣지 라우팅을 처리합니다.
 +

| 계층 | 담당전문 기업 | 기능 |
|---|---|---|
| 가입자 종단 | netElastic vBNG | PPPoE, IPoE, L2TP 세션을 종단하고, RADIUS로 인증하며, 주소를 할당하고, 가입자별 정책과 계층형 QoS를 적용합니다. |
| IPv4 주소 절약 | netElastic CGNAT | 통신사업자급 NAT44로 공인 IPv4 주소를 가입자 간에 공유하며(주소당 최대 100명, 로깅 조정 가능), vBNG와 통합하거나 단독으로 사용할 수 있습니다. |
| 애그리게이션 및 엣지 라우팅 | OcNOS | ISIS-SR 코어, TI-LFA 고속 리라우트를 갖춘 SR-MPLS, 가입자 트래픽을 vBNG까지 전달하는 EVPN-MPLS Layer 2 서비스를 구축합니다. |
| 개방형 하드웨어 | OcNOS | Edgecore, UfiSpace 등의 검증된 화이트박스에서 애그리게이션 및 엣지 라우터를 운영합니다. vBNG는 표준 x86 서버에서 동작합니다. |
액세스 회선에서 인터넷까지, 하나의 개방형 네트워크로
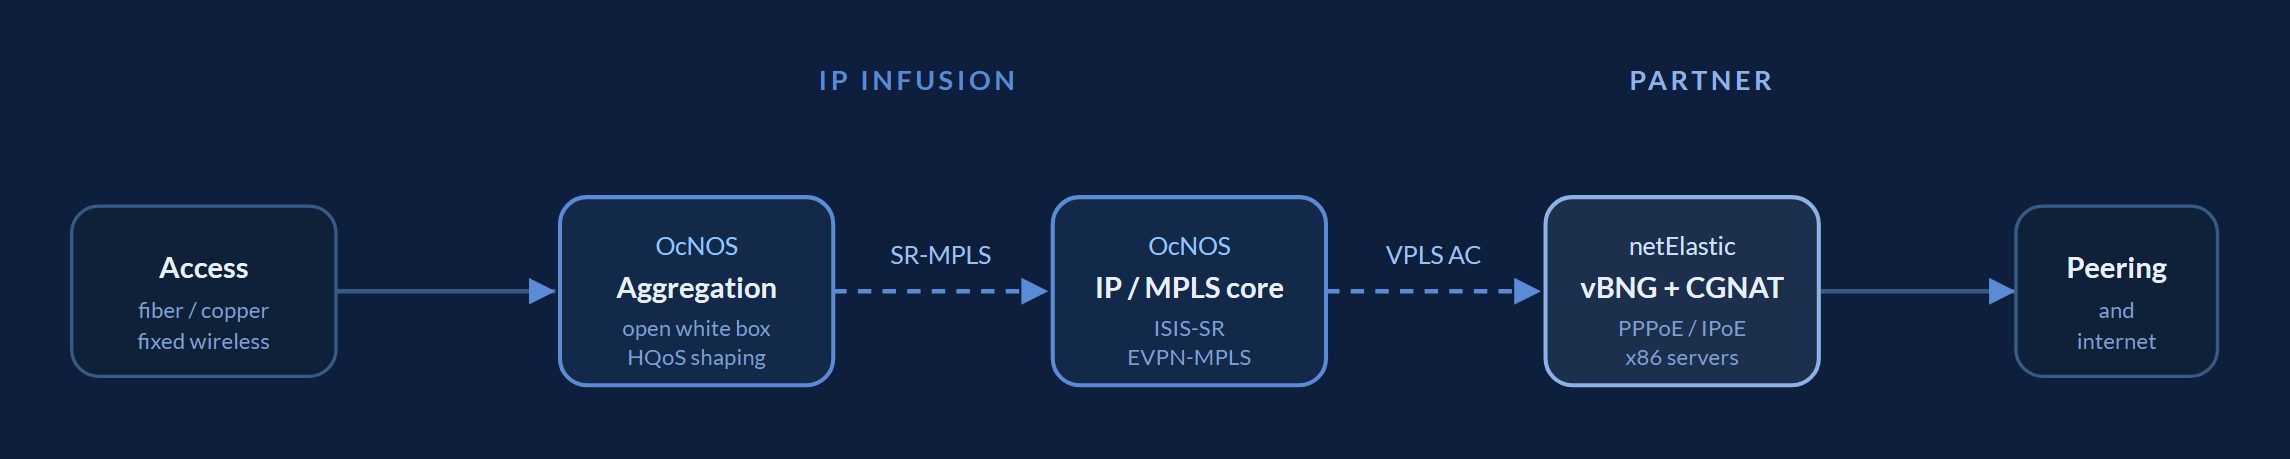
가입자 트래픽은 액세스 엣지로 들어와 개방형 라우터의 OcNOS가 집약하고, ISIS-SR 및 EVPN-MPLS 네트워크를 통해 netElastic vBNG로 전달됩니다. vBNG는 세션을 종단하고 CGNAT를 적용한 뒤 트래픽을 피어링 및 인터넷으로 보냅니다.
브로드밴드 액세스
광(PON 및 OLT), 구리선(DSL), 고정 무선 가입자 회선이 액세스 엣지에서 네트워크로 들어옵니다.
애그리게이션 라우터
개방형 화이트박스의 OcNOS가 가입자 VLAN을 집약하고, 계층형 QoS 로 트래픽을 셰이핑한 뒤 코어로 보냅니다.
IP 및 MPLS 코어
ISIS-SR 코어 가 SR-MPLS와 TI-LFA로 가입자 Layer 2 서비스를 EVPN-MPLS를 통해 vBNG까지 전달합니다.
vBNG 및 CGNAT
netElastic vBNG는 세션을 종단하고, 가입자를 인증하며, 주소를 할당하고, CGNAT를 적용합니다.
중앙 집중형이든 분산형이든 동일한 개방형 전송
vBNG는 중앙 집중형 또는 분산형으로 배치할 수 있습니다. netElastic은 두 방식을 모두 지원하며, 동일한 OcNOS 전송이 어느 쪽이든 전달합니다. 선택 기준은 지연, 장애 도메인, 운영 비용, 지리적 조건입니다.
중앙 집중형: 코어에서 vBNG 및 CGNAT 처리
액세스 네트워크가 가입자 트래픽을 코어로 되돌리면, 하나의 netElastic vBNG 및 CGNAT 풀이 인터넷 앞단에서 이를 처리합니다. 가입자 기능이 한곳에 모이므로 하드웨어, 공간, 전력, 냉각이 최소화됩니다.

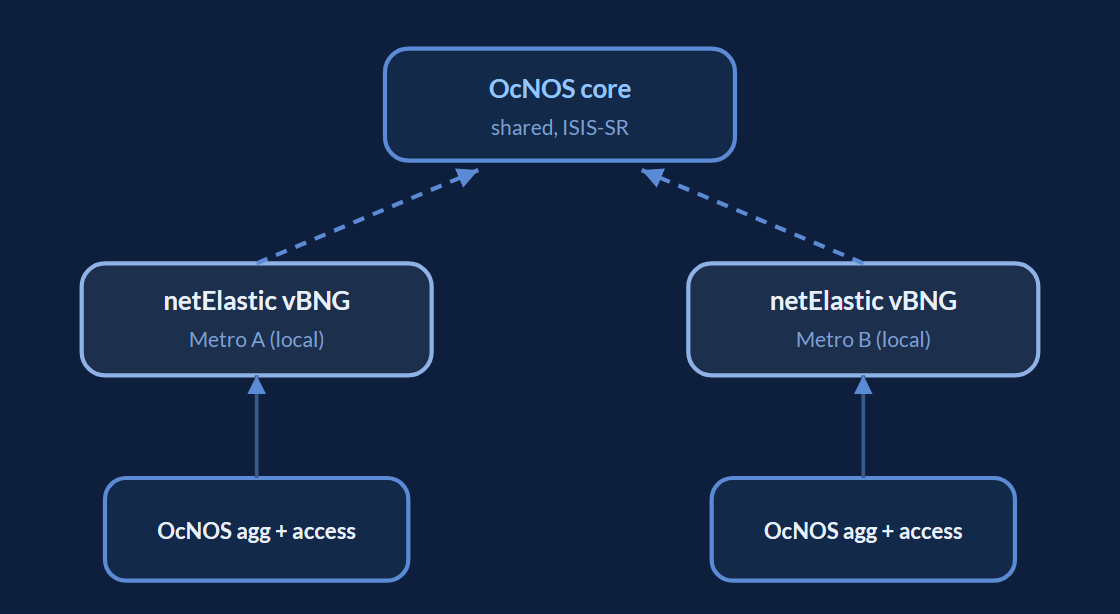
분산형: 각 메트로 인근의 로컬 vBNG
netElastic vBNG를 각 메트로 또는 지역 인근에 배치하여 가입자를 로컬에서 종단한 뒤, 처리된 트래픽을 OcNOS 코어로 넘깁니다. 지연이 줄고, 로컬 서비스는 로컬에 머물며, 한 지역의 장애가 다른 지역으로 확산되지 않습니다.
netElastic vBNG 및 통신사업자급 NAT
netElastic은 브로드밴드 사업자를 위한 가상 네트워킹 소프트웨어를 개발합니다. netElastic의 vBNG와 CGNAT는 표준 x86 서버에서 동작하므로, 엣지 섀시를 교체하지 않고 서버를 추가하는 것만으로 가입자 용량을 늘립니다. 아래 수치는 netElastic이 제공한 것입니다.
모든 액세스 방식
종단 대상: PPPoE, IPoE, L2TP . IPv4 및 IPv6 듀얼 스택, DHCP, RADIUS 인증, 어카운팅, 권한 변경을 지원합니다.
x86 기반 확장
최대 2RU 서버에서 초당 1테라비트, 서버당 가입자 2,000~128,000명, 서버 코어 수에 따라 확장되는 분리된 컨트롤 및 데이터 플레인.
통신사업자급 NAT
10G에서 1 Tbps까지의 NAT44, 50,000명 이상의 가입자, 공인 주소당 최대 100명, 규정 준수를 위한 로깅 조정 가능.
고가용성
액티브/액티브 또는 액티브/스탠바이 모드의 두 번째 vBNG, 또는 지리적 이중화 페어가 유지 보수, 업그레이드, 페일오버를 위한 N+1 이중화를 제공합니다.
OcNOS 전송 자세히 보기
위의 역할 분담은 OcNOS가 vBNG 아래에서 담당하는 부분, 즉 ISIS-SR 코어, EVPN Layer 2 서비스, 개방형 하드웨어를 보여 줍니다. 애그리게이션 및 엣지 라우팅의 세부 내용은 다음을 참조하십시오.
실제 구성으로 보는 핸드오프
아래 발췌는 EVPN-MPLS를 통해 OcNOS와 netElastic vBNG를 결합한 IP ArchiTechs의 검증된 레퍼런스 설계에서 가져온 것입니다. OcNOS가 액티브/액티브 멀티호밍을 갖춘 EVPN Layer 2 서비스를 구축하고, 그 반대편에서 netElastic이 가입자를 종단합니다.
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
출처: IP ArchiTechs 검증 설계, MPLS 기반 EVPN 멀티호밍, OcNOS에서 netElastic vBNG로. 구축 전에 documentation.ipinfusion.com의 OcNOS 구성 가이드에서 최신 구문을 확인하십시오.
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
두 애그리게이션 PE가 하나의 ESI 시스템 MAC을 공유하므로, 듀얼 홈 액세스에 대해 두 PE가 동시에 포워딩합니다. PE에 장애가 발생해도 소수의 패킷 손실만으로 우회합니다. 출처: IP ArchiTechs 검증 설계.
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
vBNG는 OcNOS가 EVPN-MPLS로 전달하는 것과 동일한 더블 태그 서비스(외부 태그 532)를 수신하여 각 가입자를 종단하고, RADIUS로 인증하며, 주소를 할당합니다. 출처: IP ArchiTechs 검증 설계. 자세한 내용은 다음을 참조하십시오: netElastic vBNG.
실제 브로드밴드 네트워크에서 운영 중
개방형 가입자 엣지는 현재 이미 구축되어 있습니다. Amplex Internet은 OcNOS 애그리게이션을 netElastic vBNG와 함께 운영하며, 이 조합은 IP ArchiTechs가 레퍼런스 설계로 정리했습니다.
Amplex Internet, 오하이오
Amplex는 Edgecore 및 UfiSpace 하드웨어 기반 OcNOS 애그리게이션 라우터로 네트워크를 업그레이드했습니다. IP Infusion의 OcNOS는 "Amplex의 고객 엣지와 netElastic 가상 브로드밴드 네트워크 게이트웨이를 연결"하며, 기존 Juniper 및 Ciena 장비와 상호 운용하면서 50ms 미만 TI-LFA를 갖춘 SR-MPLS를 추가했습니다.
IP ArchiTechs 레퍼런스 아키텍처
독립 네트워크 엔지니어링 기업인 IP ArchiTechs는 고가용성을 위한 액티브/액티브 멀티호밍을 갖추고 EVPN-MPLS를 통해 OcNOS와 netElastic vBNG를 결합한 검증 설계를 발표했습니다.
Next Gen Fibre, 아일랜드
Next Gen Fibre는 netElastic vBNG와 CGNAT로 아일랜드 브로드밴드 네트워크를 확장했습니다. netElastic과 ITcare가 구축했으며, 가입자 관리에는 Splynx를 사용합니다.
개방형 vBNG 질문과 답변
가상 BNG(vBNG)란 무엇입니까?
IP Infusion은 BNG를 만듭니까?
vBNG는 기존 하드웨어 BNG와 어떻게 다릅니까?
기존 BNG에서 중단 없이 어떻게 마이그레이션합니까?
OcNOS와 netElastic vBNG는 어떻게 함께 동작합니까?
vBNG는 중앙 집중형과 분산형 중 어느 쪽이어야 합니까?
netElastic vBNG는 어느 정도의 가입자 규모를 지원합니까?
netElastic CGNAT는 무엇을 더합니까?
이 개방형 가입자 엣지는 상용 환경에서 검증되었습니까?
개방형 가입자 엣지는 어떤 하드웨어에서 동작합니까?
개방형 vBNG 아키텍처 자료 받기
이 페이지보다 한층 깊이 있는 간단한 기술 자료: 개방형 vBNG 아키텍처 브리프.
개방형 vBNG 아키텍처 브리프
간단한 양식입니다. 제출하면 PDF가 즉시 새 탭에서 열립니다.
✓ 새 탭에서 PDF를 여는 중입니다…
열리지 않았다면 아래 링크를 이용해 주십시오.
개방형 가입자 엣지 설계하기
서비스하는 액세스 네트워크와 가입자 규모를 알려 주시면, IP Infusion 엔지니어가 OcNOS 전송 설계와 중앙 집중형 또는 분산형 netElastic vBNG 규모 산정을 도와드립니다.
저희가 연락드릴까요?
연락처를 남겨 주시면 IP Infusion 엔지니어가 OcNOS와 netElastic vBNG로 개방형 가입자 엣지를 설계하도록 도와드립니다. 원하시는 경우에만 연락드립니다.