vBNG abierto: gestión de suscriptores de netElastic sobre una red OcNOS
Un BNG virtual termina los suscriptores de banda ancha en software sobre servidores estándar. IP Infusion y netElastic lo ofrecen como una única arquitectura abierta: OcNOS ejecuta la agregación y el enrutamiento de borde sobre hardware white box abierto, y el vBNG de netElastic se encarga de la gestión de suscriptores y del NAT de nivel operador. Validado por IP ArchiTechs, en producción en Amplex.
Arquitectura abierta, entregada como solución completa
Los partners entregan los routers y switches OcNOS, el vBNG de netElastic y los servicios como una única solución integrada.
Redes abiertas en la base, para que usted no quede atado a una única pila propietaria.
Añada servidores para los suscriptores y routers para la capacidad. Ninguno obliga al otro.
Centralizado o distribuido sobre el mismo transporte OcNOS, sin rediseño para cambiar.


Un único borde de suscriptor, construido con dos capas abiertas
El borde de suscriptor abierto se divide claramente en dos. netElastic se encarga del suscriptor: terminación de sesiones, autenticación, políticas y NAT de nivel operador. IP Infusion se encarga de la red que hay debajo: agregación y enrutamiento de borde sobre hardware abierto.
 +

| Capa | Responsableel especialista | Qué hace |
|---|---|---|
| Terminación de suscriptores | netElastic vBNG | Termina sesiones PPPoE, IPoE y L2TP, autentica mediante RADIUS, asigna direcciones y aplica políticas por suscriptor y QoS jerárquica. |
| Conservación de IPv4 | netElastic CGNAT | El NAT44 de nivel operador comparte direcciones IPv4 públicas entre suscriptores, hasta 100 por dirección, con registro ajustable. Integrado con el vBNG o independiente. |
| Agregación y enrutamiento de borde | OcNOS | Construye el núcleo ISIS-SR, SR-MPLS con fast reroute TI-LFA y los servicios EVPN-MPLS de capa 2 que llevan el tráfico de suscriptores al vBNG. |
| Hardware abierto | OcNOS | Ejecuta los routers de agregación y de borde sobre white boxes validados de Edgecore, UfiSpace y otros. El vBNG funciona sobre servidores x86 estándar. |
De la línea de acceso a internet, sobre una única red abierta
El tráfico de suscriptores entra por el borde de acceso, OcNOS lo agrega en routers abiertos y se transporta por una red ISIS-SR y EVPN-MPLS hasta el vBNG de netElastic, que termina la sesión y aplica CGNAT antes de que el tráfico llegue al peering y a internet.
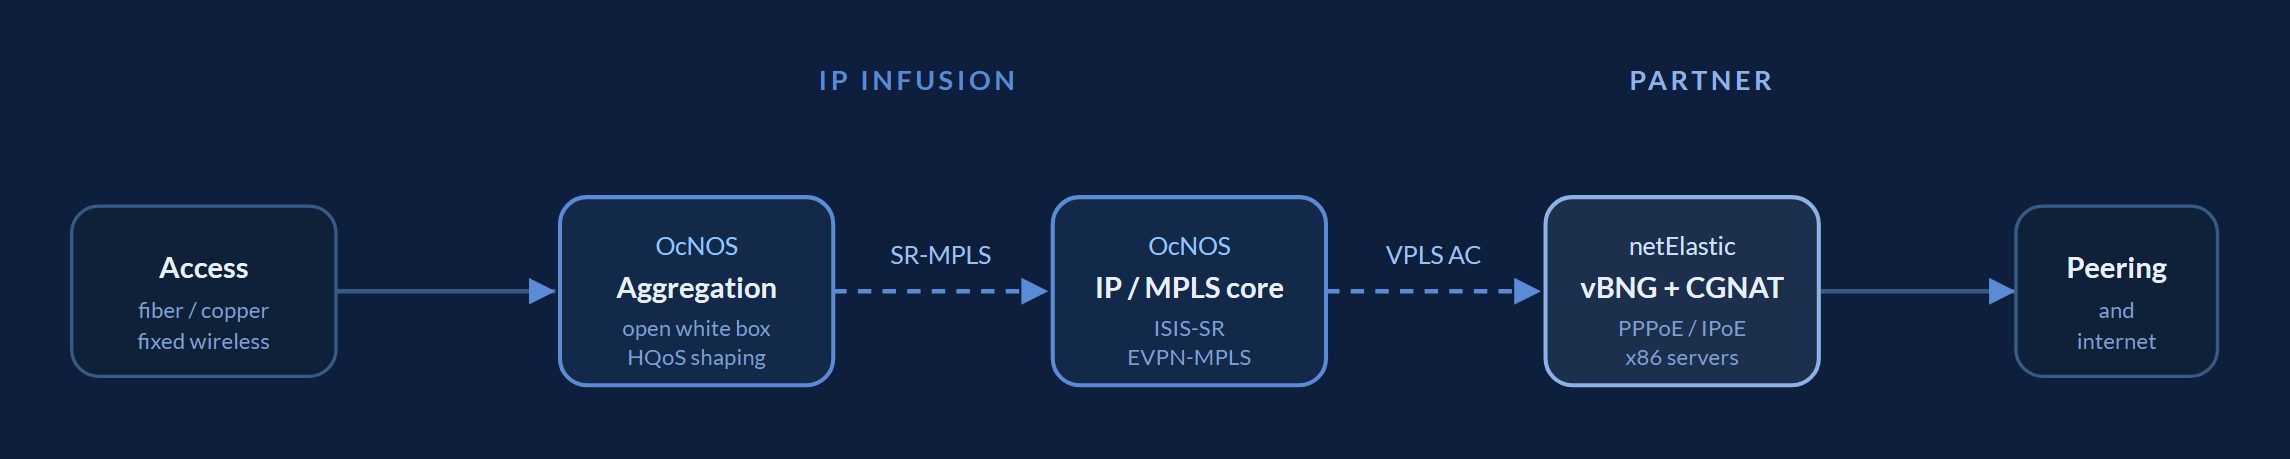
Acceso de banda ancha
Las líneas de suscriptor de fibra (PON y OLT), cobre (DSL) e inalámbrico fijo entran en la red por el borde de acceso.
Router de agregación
OcNOS sobre un white box abierto agrega las VLAN de suscriptores y aplica shaping al tráfico con QoS jerárquica antes del núcleo.
Núcleo IP y MPLS
Un núcleo ISIS-SR con SR-MPLS y TI-LFA transporta los servicios de capa 2 de los suscriptores sobre EVPN-MPLS hasta el vBNG.
vBNG y CGNAT
El vBNG de netElastic termina la sesión, autentica al suscriptor, asigna una dirección y aplica CGNAT.
Centralizado o distribuido, el mismo transporte abierto
El vBNG puede ubicarse de forma centralizada o distribuida. netElastic admite ambas opciones, y el mismo transporte OcNOS transporta cualquiera de ellas. La elección depende de la latencia, los dominios de fallo, el coste operativo y la geografía.
Centralizado: vBNG y CGNAT concentrados en el núcleo
Las redes de acceso llevan el tráfico de suscriptores hasta el núcleo, donde un único pool de vBNG y CGNAT de netElastic lo procesa antes de internet. El hardware, el espacio, la energía y la refrigeración se reducen al mínimo porque las funciones de suscriptor están en un solo lugar.

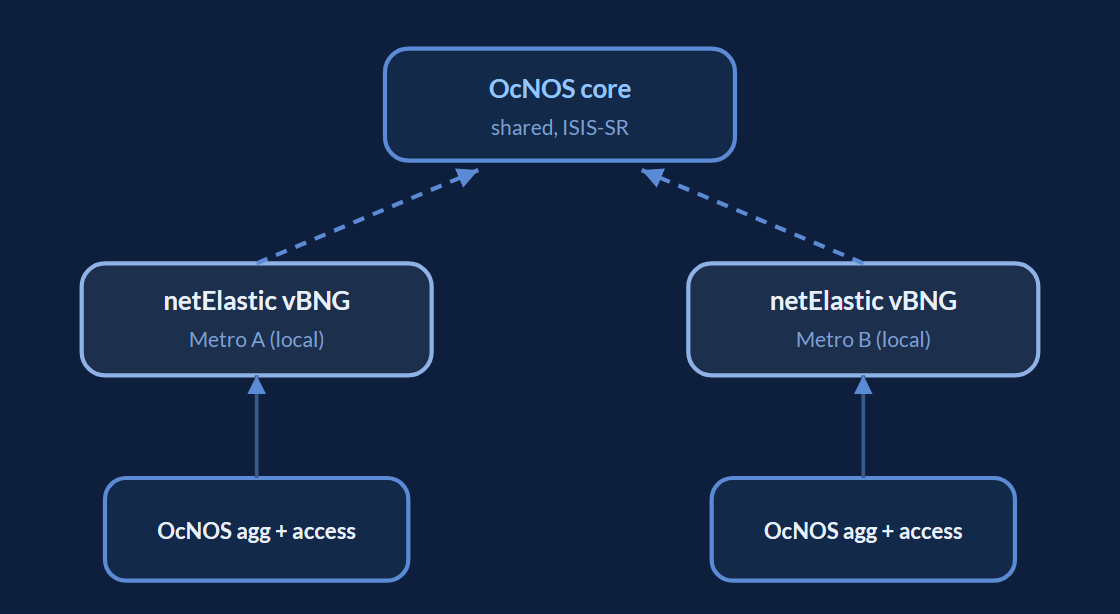
Distribuido: un vBNG local cerca de cada metro
Un vBNG de netElastic se sitúa cerca de cada metro o región y termina a los suscriptores localmente, y luego entrega el tráfico procesado al núcleo OcNOS. La latencia baja, los servicios locales siguen siendo locales y un fallo en una región no se extiende a las demás.
vBNG de netElastic y NAT de nivel operador
netElastic desarrolla software de red virtual para proveedores de banda ancha. Su vBNG y su CGNAT funcionan sobre servidores x86 estándar, de modo que la capacidad de suscriptores crece añadiendo servidores en lugar de sustituir por completo un chasis de borde. Las cifras siguientes proceden de netElastic.
Todos los métodos de acceso
Termina PPPoE, IPoE y L2TP con doble pila IPv4 e IPv6, DHCP, y autenticación, contabilidad y cambio de autorización RADIUS.
Escala sobre x86
Hasta 1 terabit por segundo en un servidor de 2RU, de 2.000 a 128.000 suscriptores por servidor, con planos de control y de datos separados que escalan con los núcleos del servidor.
NAT de nivel operador
NAT44 de 10G a 1 Tbps, más de 50.000 suscriptores, hasta 100 por dirección pública, con registro ajustable para el cumplimiento normativo.
Alta disponibilidad
Un segundo vBNG en modo activo-activo o activo-standby, o un par georredundante, ofrece redundancia N+1 para mantenimiento, actualizaciones y conmutación por error.
Profundice en el transporte OcNOS
El reparto de funciones anterior describe lo que OcNOS transporta bajo el vBNG: el núcleo ISIS-SR, los servicios EVPN de capa 2 y el hardware abierto. Para el detalle completo de agregación y enrutamiento de borde, siga estos enlaces.
La entrega, en configuración real
Estos extractos proceden del diseño de referencia validado por IP ArchiTechs que combina OcNOS con el vBNG de netElastic sobre EVPN-MPLS. OcNOS construye el servicio EVPN de capa 2 con multihoming activo-activo; netElastic termina a los suscriptores en el otro extremo.
! Enable EVPN-MPLS forwarding (requires reboot)
evpn mpls enable
evpn mpls multihoming enable
! MAC-VRF for the subscriber service
mac vrf ORANGE
 rd 100.127.0.7:1
 route-target both evpn-auto-rt
evpn mpls vtep-ip-global 100.127.0.7
evpn mpls id 1
 host-reachability-protocol evpn-bgp ORANGE
! Access-facing attachment circuit into the EVPN service
interface xe44.10 switchport
 encapsulation dot1q 10-50
 access-if-evpn
  map vpn-id 1
Fuente: diseño validado de IP ArchiTechs, multihoming EVPN sobre MPLS, de OcNOS al vBNG de netElastic. Verifique la sintaxis actual en las guías de configuración de OcNOS en documentation.ipinfusion.com antes del despliegue.
! Bundle the dual-homed link into a port-channel
interface xe10
 channel-group 1 mode active
! Shared ESI system-MAC for active-active forwarding
interface po1
 evpn multi-homed system-mac 0200.0000.0001 load-balancing port-active
! Double-tagged subscriber service on the bundle
interface po1.532 switchport
 encapsulation dot1q 532 inner-dot1q 10-50
 rewrite pop
 access-if-evpn
  map vpn-id 1
Dos PE de agregación comparten una misma system-MAC de ESI, de modo que ambos reenvían a la vez para el acceso con doble conexión. Un fallo de PE se resuelve con solo unos pocos paquetes perdidos. Fuente: diseño validado de IP ArchiTechs.
# RADIUS authentication group
radius authentication group RADIUS_AUTH
 nas-ip-address 100.127.0.6
 server 1 ipv4-address 192.168.0.2 port 1812 key netelastic
# BRAS subscriber management and IPoE template
bras
 domain IPA_DOMAIN
  bind authentication-template RADIUS_AUTH
  bind accounting-template RADIUS_ACCT
  bind-pool 1 TEST
 ipoe template IPOE_TEST
  authentication-type ipv4 dhcpv4 option
 vci-configuration
  interface eth-trunk1.532
   ipoe template IPOE_TEST
   max-ipox-session 32000
El vBNG recibe el mismo servicio con doble etiqueta (etiqueta externa 532) que OcNOS entrega sobre EVPN-MPLS, termina cada suscriptor, lo autentica mediante RADIUS y le asigna una dirección. Fuente: diseño validado de IP ArchiTechs; consulte netElastic vBNG.
En funcionamiento en redes de banda ancha reales
El borde de suscriptor abierto está desplegado hoy. Amplex Internet ejecuta la agregación OcNOS con el vBNG de netElastic, y la combinación está documentada como diseño de referencia por IP ArchiTechs.
Amplex Internet, Ohio
Amplex actualizó su red con routers de agregación OcNOS sobre hardware de Edgecore y UfiSpace. OcNOS de IP Infusion "une el borde de cliente de Amplex y los virtual Broadband Network Gateways de netElastic", añadiendo SR-MPLS con TI-LFA en menos de 50 ms mientras interopera con la base instalada de equipos Juniper y Ciena.
Arquitectura de referencia de IP ArchiTechs
La firma independiente de ingeniería de redes IP ArchiTechs publicó el diseño validado que combina OcNOS con el vBNG de netElastic sobre EVPN-MPLS, con multihoming activo-activo para alta disponibilidad.
Next Gen Fibre, Irlanda
Next Gen Fibre escaló su red de banda ancha en Irlanda con el vBNG y el CGNAT de netElastic. Un despliegue de netElastic e ITcare, con Splynx para la gestión de suscriptores.
vBNG abierto: preguntas y respuestas
¿Qué es un BNG virtual (vBNG)?
¿Fabrica IP Infusion un BNG?
¿En qué se diferencia un vBNG de un BNG de hardware tradicional?
¿Cómo se migra desde un BNG existente sin interrupción del servicio?
¿Cómo funcionan juntos OcNOS y el vBNG de netElastic?
¿El vBNG debe estar centralizado o distribuido?
¿Qué escala de suscriptores admite el vBNG de netElastic?
¿Qué aporta el CGNAT de netElastic?
¿Está probado en producción este borde de suscriptor abierto?
¿Sobre qué hardware funciona el borde de suscriptor abierto?
Llévese la arquitectura vBNG abierta
Una descarga técnica breve que va más allá de esta página: el brief de arquitectura del vBNG abierto.
Brief de arquitectura del vBNG abierto
Formulario rápido. Su PDF se abre en una pestaña nueva inmediatamente después de enviarlo.
✓ Abriendo su PDF en una pestaña nueva…
Si no se ha abierto, utilice el enlace de abajo.
Diseñe su borde de suscriptor abierto
Cuéntenos las redes de acceso y la escala de suscriptores que atiende, y un ingeniero de IP Infusion le ayudará a diseñar el transporte OcNOS y a dimensionar el vBNG de netElastic, centralizado o distribuido.
¿Desea que nos pongamos en contacto con usted?
Deje sus datos y un ingeniero de IP Infusion le ayudará a diseñar un borde de suscriptor abierto con OcNOS y el vBNG de netElastic. Solo nos pondremos en contacto si usted lo desea.