SR-TE und Egress Peer Engineering auf OcNOS, mit Vegvísir Traffic Dictator
In den Editionen CSR, MPLS und PLUS führen alle 26 OcNOS-SP-Router SR-TE-Policies aus, exportieren die IS-IS-Topologie über BGP-LS, übernehmen Policies von einem Path Computation Element über PCEP und vergeben BGP Peer SIDs für Egress Peer Engineering. Traffic Dictator von Vegvísir Systems berechnet die Pfade, und ein gemeinsames Labor hat das Zusammenspiel validiert.
- Am besten geeignet für
- Betreiber, die auf Controller-basiertes Segment Routing umstellen, mit SR-TE-Policies und Egress Peer Engineering.
- Im Einsatz bei
- AmplexVyve Broadband
Wie eine Bedingung den Pfad verändert
Ohne Controller leitet jeder OcNOS-Router auf dem kürzesten IS-IS-Pfad weiter, wobei TI-LFA und Flex-Algo in den Routern laufen. Ein Controller trifft die Entscheidungen, die einen Blick auf das gesamte Netzwerk erfordern: eine Link-Affinität, eine Bandbreitenreservierung und das Peering, über das ein Service das Netz verlässt. OcNOS exportiert die Topologie über BGP-LS, Traffic Dictator berechnet die Segmentliste, und OcNOS installiert sie über PCEP.
Bedingung wählen
Kürzester IGP-Pfad, kein Controller
Jeder Router leitet über IS-IS Segment Routing weiter. Der Head-End setzt das Node-Segment von R4 auf den Stack, und das Paket nimmt den direkten Link. OcNOS erledigt dies allein.
- Pfad: R3 to R4
- Segmentliste: 16004
- Metrik: 10, ein Hop
Auf den gelben Links bleiben
Die Policy verlangt Links mit dem Tag YELLOW, daher wird der direkte Link ausgeschlossen und der Pfad führt über R2. Im Netzwerk wurde keine Metrik geändert. Traffic Dictator hat die Segmentliste berechnet, und OcNOS hat sie über PCEP installiert.
- Pfad: R3 to R2 to R4
- Segmentliste: 16002, 16004
- Aggregierte Metrik: 20, zwei Hops
- Policy: R3_R4_YELLOW, Affinity Set YELLOW_ONLY
40 Gbps auf diesem Pfad reservieren
Dieselbe Policy enthält eine Bandbreitenangabe. Traffic Dictator hat geprüft, dass auf beiden Links 40 Gbps frei waren, bevor es den Pfad installiert hat, und die Reservierung in seiner eigenen Datenbank festgehalten.
- Pfad: R3 to R2 to R4
- Segmentliste: 16002, 16004
- Aggregierte Metrik: 20, mit 40 Gbps reserviert
- Policy: R3_R4_YELLOW, Bandbreite 40 Gbps
Exit-Peer wählen
R2 vergibt die BGP Peer SID 25600 für sein Peering mit AS 101 und kündigt sie in BGP-LS an. Die Segmentliste endet mit diesem Label und benennt damit sowohl den Exit als auch den Pfad dorthin. OcNOS vergibt die Peer SID, und Traffic Dictator trägt sie in die Segmentliste ein.
- Pfad: R3 to R2 to AS 101
- Segmentliste: 16002, 25600
- Aggregierte Metrik: 10, ein Hop plus Ausgang
- Policy: R3_R2_EPE
Derselbe Exit, über blaue Links
Beide Bedingungen gleichzeitig. Der Exit bleibt AS 101, und jeder Link muss das Tag BLUE tragen, daher führt der Pfad über R1. Die Affinität gilt bis zum Border-Router.
- Pfad: R3 to R1 to R2 to AS 101
- Segmentliste: 16001, 16002, 25600
- Aggregierte Metrik: 20, zwei Hops plus Ausgang
- Policy: R3_R2_EPE_BLUE, Affinity Set BLUE_ONLY
Vereinfachte Darstellung der Topologie im gemeinsamen Labor. Segmentlisten, Metriken und Policy-Namen sind Ausgaben, die in der gemeinsamen Application Note von IP Infusion und Vegvísir festgehalten sind.
In einem gemeinsamen Labor getestet
IP Infusion und Vegvísir Systems haben das Design gemeinsam entwickelt und die Ergebnisse in einer gemeinsamen Application Note veröffentlicht.
Router: UfiSpace S9510-28DCRouter-Software: OcNOS 6.6.0Controller: Traffic Dictator 1.6Veröffentlicht: August 2025
| Funktion | Was das Labor ergab |
|---|---|
| Topologieexport | R3 exportierte die IS-IS-Level-2-Datenbank über BGP-LS: 5 Knoten, 10 Links und 19 Präfixe, insgesamt 34 Einträge. |
| Expliziter Pfad | Strikte Hops, die in der Policy benannt waren, installierten mit einer Reservierung von 2 Gbps die Segmentliste 16001, 16002, 16005. |
| Bandbreite | Die Reservierung von 2 Gbps wurde zum Zeitpunkt der Berechnung geprüft und erschien als reduzierte nicht reservierte Bandbreite auf jedem Link des Pfads. Die Affinity-Policies nutzten denselben Mechanismus mit 40 Gbps. |
| Link-Affinität | Zwischen denselben zwei Routern ergab BLUE 16004 bei Metrik 10 und YELLOW 16002, 16004 bei Metrik 20, ohne dass eine Metrik geändert wurde. |
| Service-Mapping | Zwei L3VPN-Kunden auf getrennten Service-Loopbacks wurden jeweils über ihre eigene Policy aufgelöst, mit den erwarteten Transport- und VPN-Labels auf dem Transit-Router. |
| Pfaddiversität | Zwei Policies in derselben Disjoint-Gruppe nahmen immer unterschiedliche Links, ohne dass Affinitäten oder explizite Pfade konfiguriert waren. |
| ECMP und Anycast-SID | Eine gemeinsame Prefix SID, die von zwei Routern angekündigt wurde, führte zwei Segmentlisten zu einer zusammen. |
| Egress Peer Engineering | Segmentliste 16002, 25600, wobei das letzte Label das Peering ist. Mit einer zusätzlichen Affinität ergab sich 16001, 16002, 25600. |
| Controller-Failover | Nach dem Stoppen des primären Controllers übertrug der Router jede Policy an den zweiten Controller. Zwischen den beiden wurde kein Zustand synchronisiert. |
| Alle Controller ausgefallen | Die Policies wurden zurückgezogen, und die Service-Routen wurden über IS-IS Segment Routing aufgelöst, bei unverändertem BGP-Next-Hop. |
Das Labor lief auf einem Router-Modell. Plattform- und Release-Unterstützung für jede Funktion ist in der OcNOS Feature Matrix unten aufgeführt.
Betreiber, die auf OcNOS Segment Routing aufbauen
„OcNOS bringt uns zu unserem ultimativen Netzwerkziel eines controllerbasierten Segment Routing und bietet die Erweiterbarkeit, die zu unseren Automatisierungsplänen passt.“
Randy Horn, Vice President of Network Engineering, Vyve Broadband
Amplex
„Wir suchten eine kostengünstigere Alternative zu unserem bisherigen Anbieter für Carrier-Class-Equipment sowie Unterstützung für moderne Carrier-Netzwerk-Funktionen wie SR-MPLS“, sagte Mark Radabaugh, President von Amplex.
Zur Ankündigung →Vyve Broadband
Vyve Broadband hat Architektur, Konfiguration und Verwaltung auf OcNOS standardisiert.
Zur Ankündigung →Router für Head-End und Border
Jeder OcNOS-SP-Router unterstützt SR-Policies, PCEP und BGP-LS. Das gemeinsame Labor nutzte den UfiSpace S9510-28DC.
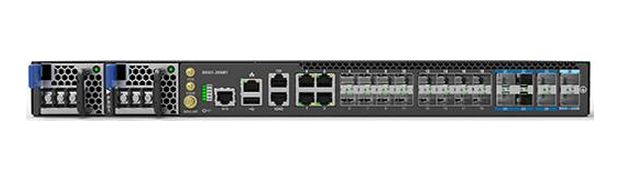
Cell-Site
UfiSpace S9501-28SMT
Qumran UX · 120 Gbps
8 × 10G, 16 × 1G, 4 × 1G RJ45
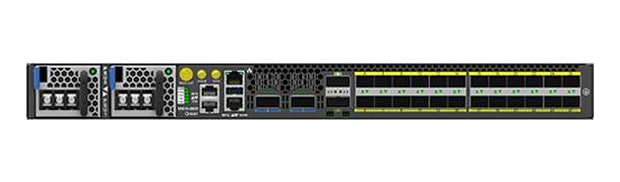
Aggregation, Router im gemeinsamen Labor
UfiSpace S9510-28DC
Qumran 2A · 800 Gbps
24 × 10/25G, 2 × 40/100G, 2 × 100/400G
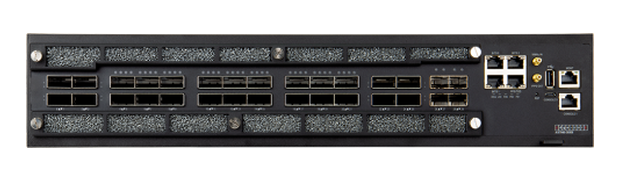
Metro und Provider Edge
Edgecore AS7946-30XB
Qumran 2C · 2.4 Tbps
4 × 25G, 22 × 100G, 4 × 400G
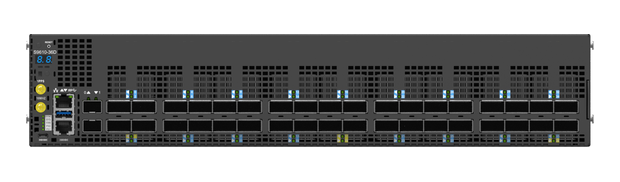
Core und Peering
UfiSpace S9610-36D
Jericho 2C+ · 14.4 Tbps
36 × 400G, 18 ZR+-fähig
Alle qualifizierten Router finden Sie auf der OcNOS-Hardware-Kompatibilitätsliste.
SR-TE-Funktionen in OcNOS-SP
OcNOS übernimmt die Router-Hälfte: SR-Policies, PCEP, BGP-LS und die Peer SIDs für Egress Peer Engineering. Diese Funktionen gehören zu den Editionen CSR, MPLS und PLUS.
| Funktion | Router | Editionen | Erstes Release |
|---|---|---|---|
| Segment-Routing-Policy (Traffic Engineering) | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| Hop-Limit für Segment-Routing-Policies | 26 of 26 | CSR, MPLS, PLUS | 7.0.0 |
| PCEP, Stateful PCE und PCEP-Erweiterungen für Segment Routing | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| BGP-LS-Verteilung für IS-IS SR und OSPF SR | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| BGP-LS-Erweiterungen für BGP Egress Peer Engineering | 26 of 26 | CSR, MPLS, PLUS | 5.0 |
| BGP-LS-Ankündigung von IGP-TE-Performance-Metriken | 26 of 26 | CSR, MPLS, PLUS | 5.1 |
| TI-LFA Fast Reroute | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| IS-IS Flex-Algo und Traffic Steering für Flex-Algo | 26 of 26 | CSR, MPLS, PLUS | 6.6.0 |
| SR-ECMP auf IS-IS und OSPF | 26 of 26 | CSR, MPLS, PLUS | 6.5.3 |
| BGP On-Demand Next Hop und Auto Steering | 26 of 26 | MPLS, PLUS | 6.2.0 |
| Service Mapping über eine SR-Policy | 25 of 26 | CSR, MPLS, PLUS | 4.2 |
| RSVP-TE Fast Reroute, One-to-One und Facility Backup | 26 of 26 | CSR, MPLS, PLUS | 1.0 |
Die Unterstützung variiert je Router: in der OcNOS Feature Matrix prüfen.
Fragen zu SR-TE auf OcNOS.
Solution Brief und gemeinsame Application Note.
Das zweiseitige Brief für Ihr Team und der vollständige Laborbericht mit jeder Konfiguration auf beiden Seiten, der Sitzungsausgabe und den Ausfalltests.
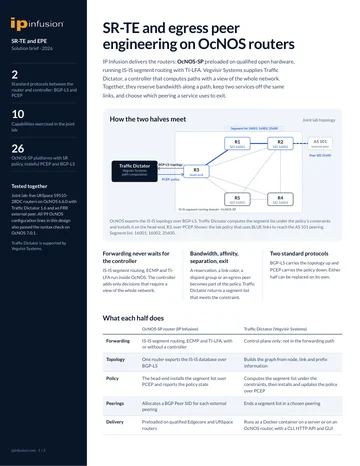
SR-TE und EPE Solution Brief
Das gemeinsame Design von IP Infusion und Vegvísir auf zwei Seiten: was der OcNOS-Router leistet, was Traffic Dictator leistet und welche Randbedingungen im gemeinsamen Labor getestet wurden.
Brief anfordern
Segment Routing Application Note
Die vollständige technische Ausarbeitung: das validierte Labor, jede Konfiguration auf beiden Seiten, die Ausgaben der BGP-LS- und PCEP-Sitzungen, die berechneten Segmentlisten und die Ausfalltests, Schritt für Schritt.
Application Note anfordernSR-TE und EPE Solution Brief
Kurzes Formular. Ihr PDF öffnet sich unmittelbar nach dem Absenden in einem neuen Tab.
✓ Ihr PDF wird in einem neuen Tab geöffnet…
Falls es sich nicht geöffnet hat, nutzen Sie den untenstehenden Link.
Segment Routing Application Note
Kurzes Formular. Ihr PDF öffnet sich unmittelbar nach dem Absenden in einem neuen Tab.
✓ Ihr PDF wird in einem neuen Tab geöffnet…
Falls es sich nicht geöffnet hat, nutzen Sie den untenstehenden Link.
Planen Sie Traffic Engineering für Ihr Netzwerk.
Wir dimensionieren die OcNOS-Router und Editionen für Ihre Head-Ends und Border-Router und stellen den Kontakt zu Vegvísir Systems für den Controller her.
Möchten Sie, dass wir Sie kontaktieren?
Hinterlassen Sie Ihre Kontaktdaten, und ein Ingenieur von IP Infusion zeigt Ihnen, wie Traffic Engineering in Ihrem Netz aussehen würde. Wir melden uns nur, wenn Sie das wünschen.