SR-TE ed egress peer engineering su OcNOS, con Traffic Dictator di Vegvísir
Nelle edizioni CSR, MPLS e PLUS, tutti i 26 router OcNOS-SP eseguono policy SR-TE, esportano la topologia IS-IS tramite BGP-LS, ricevono le policy da un path computation element (PCE) tramite PCEP e assegnano BGP Peer SID per l'egress peer engineering. Traffic Dictator, di Vegvísir Systems, calcola i percorsi e un laboratorio congiunto ha convalidato la combinazione.
- Ideale per
- Operatori che passano al Segment Routing basato su controller, con policy SR-TE ed egress peer engineering.
- In produzione presso
- AmplexVyve Broadband
Come un vincolo cambia il percorso
Senza controller, ogni router OcNOS inoltra sul percorso più breve IS-IS, con TI-LFA e Flex-Algo eseguiti nei router. Un controller prende le decisioni che richiedono una visione dell'intera rete: un'affinità di link, una prenotazione di banda e il peering da cui esce un servizio. OcNOS esporta la topologia tramite BGP-LS, Traffic Dictator calcola la segment list e OcNOS la installa tramite PCEP.
Scegli un vincolo
Percorso più breve IGP, senza controller
Ogni router inoltra con il segment routing IS-IS. Il head-end inserisce il node segment di R4 e il pacchetto percorre il link diretto. OcNOS lo fa da solo.
- Percorso: R3 to R4
- Segment list: 16004
- Metrica: 10, un hop
Restare sui link gialli
La policy richiede link con tag YELLOW, quindi il link diretto viene escluso e il percorso passa per R2. Nessuna metrica è cambiata nella rete. Traffic Dictator ha calcolato la segment list e OcNOS l'ha installata tramite PCEP.
- Percorso: R3 to R2 to R4
- Segment list: 16002, 16004
- Metrica aggregata: 20, due hop
- Policy: R3_R4_YELLOW, affinity set YELLOW_ONLY
Prenota 40 Gbps su quel percorso
La stessa policy include un valore di banda. Traffic Dictator ha verificato che entrambi i link avessero 40 Gbps liberi prima di installare il percorso e ha registrato la prenotazione nel proprio database.
- Percorso: R3 to R2 to R4
- Segment list: 16002, 16004
- Metrica aggregata: 20, con 40 Gbps riservati
- Policy: R3_R4_YELLOW, banda 40 Gbps
Scegliere il peer di uscita
R2 assegna il BGP Peer SID 25600 per il suo peering con AS 101 e lo annuncia in BGP-LS. La segment list termina con quella label, quindi indica l'uscita oltre al percorso per raggiungerla. OcNOS assegna il Peer SID e Traffic Dictator lo inserisce nella segment list.
- Percorso: R3 to R2 to AS 101
- Segment list: 16002, 25600
- Metrica aggregata: 10, un hop più l'uscita
- Policy: R3_R2_EPE
La stessa uscita, su link blue
Entrambi i vincoli insieme. L'uscita resta AS 101 e ogni link deve portare il tag BLUE, quindi il percorso passa per R1. L'affinità vale fino al bordo.
- Percorso: R3 to R1 to R2 to AS 101
- Segment list: 16001, 16002, 25600
- Metrica aggregata: 20, due hop più l'uscita
- Policy: R3_R2_EPE_BLUE, affinity set BLUE_ONLY
Vista semplificata della topologia del laboratorio congiunto. Segment list, metriche e nomi delle policy sono output registrati nell'application note congiunta di IP Infusion e Vegvísir.
Testato insieme in un laboratorio congiunto
IP Infusion e Vegvísir Systems hanno progettato la soluzione insieme e pubblicato i risultati in un'application note congiunta.
Router: UfiSpace S9510-28DCSoftware del router: OcNOS 6.6.0Controller: Traffic Dictator 1.6Pubblicato: Agosto 2025
| Capacità | Cosa ha restituito il laboratorio |
|---|---|
| Esportazione della topologia | R3 ha esportato il database IS-IS di livello 2 tramite BGP-LS: 5 nodi, 10 link e 19 prefissi, 34 voci in totale. |
| Percorso esplicito | Gli hop strict indicati nella policy, con una prenotazione di 2 Gbps, hanno installato la segment list 16001, 16002, 16005. |
| Larghezza di banda | La prenotazione di 2 Gbps è stata verificata al momento del calcolo ed è comparsa come banda non riservata ridotta su ogni link del percorso. Le policy di affinità hanno usato lo stesso meccanismo con 40 Gbps. |
| Affinità di link | Tra gli stessi due router, BLUE ha restituito 16004 con metrica 10 e YELLOW ha restituito 16002, 16004 con metrica 20, senza modificare alcuna metrica. |
| Mappatura dei servizi | Due clienti L3VPN su service loopback separati si sono risolti ciascuno sulla propria policy, con le label di trasporto e VPN previste sul router di transito. |
| Diversità dei percorsi | Due policy dello stesso disjoint group hanno sempre preso link diversi, senza affinità né percorsi espliciti configurati. |
| ECMP e anycast SID | Un prefix SID condiviso, annunciato da due router, ha fatto confluire due segment list in una. |
| Egress peer engineering | Segment list 16002, 25600, dove l'ultima label è il peering. Aggiungendo un'affinità ha restituito 16001, 16002, 25600. |
| Failover del controller | Con il controller primario fermo, il router ha ridelegato tutte le policy al secondo controller. Nessuno stato è stato sincronizzato tra i due. |
| Tutti i controller persi | Le policy sono state ritirate e le route di servizio si sono risolte sul segment routing IS-IS, con il next hop BGP invariato. |
Il laboratorio ha usato un solo modello di router. Il supporto di piattaforma e release per ogni funzionalità è indicato nella OcNOS Feature Matrix, più sotto.
Operatori che costruiscono sul segment routing di OcNOS
«OcNOS ci porta al nostro obiettivo finale di rete, il segment routing basato su controller, e offre l'estensibilità necessaria per i nostri piani di automazione.»
Randy Horn, Vice President of Network Engineering, Vyve Broadband
Amplex
«Cercavamo un'alternativa a minor costo al nostro attuale fornitore per apparati di classe carrier, oltre al supporto per set di funzionalità moderni per le reti carrier come SR-MPLS», ha dichiarato Mark Radabaugh, President di Amplex.
Leggi l'annuncio →Vyve Broadband
Vyve Broadband ha standardizzato architettura, configurazione e gestione su OcNOS.
Leggi l'annuncio →Router per il head-end e per il bordo
Tutti i router OcNOS-SP eseguono policy SR, PCEP e BGP-LS. Il laboratorio congiunto ha usato l'UfiSpace S9510-28DC.
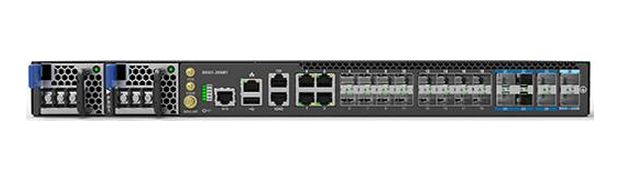
Cell site
UfiSpace S9501-28SMT
Qumran UX · 120 Gbps
8 × 10G, 16 × 1G, 4 × 1G RJ45
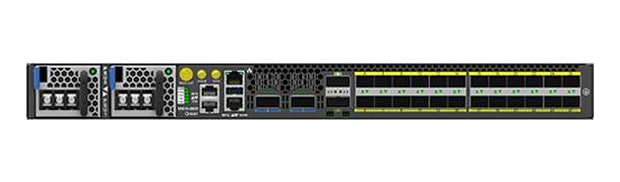
Aggregazione, router del laboratorio congiunto
UfiSpace S9510-28DC
Qumran 2A · 800 Gbps
24 × 10/25G, 2 × 40/100G, 2 × 100/400G
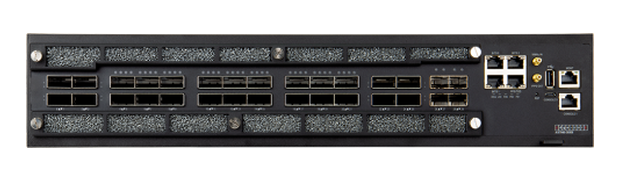
Metro e provider edge
Edgecore AS7946-30XB
Qumran 2C · 2.4 Tbps
4 × 25G, 22 × 100G, 4 × 400G
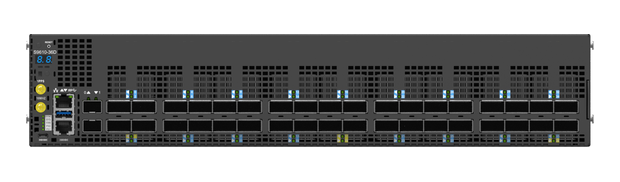
Core e peering
UfiSpace S9610-36D
Jericho 2C+ · 14.4 Tbps
36 × 400G, 18 con capacità ZR+
Trovate tutti i router qualificati nell'Elenco di compatibilità hardware OcNOS.
Funzionalità SR-TE in OcNOS-SP
OcNOS esegue la metà router: policy SR, PCEP, BGP-LS e i Peer SID per l'egress peer engineering. Queste funzionalità fanno parte delle edizioni CSR, MPLS e PLUS.
| Funzionalità | Router | Edizioni | Prima release |
|---|---|---|---|
| Policy di segment routing (traffic engineering) | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| Limite di hop della policy di segment routing | 26 of 26 | CSR, MPLS, PLUS | 7.0.0 |
| PCEP, PCE stateful ed estensioni PCEP per il segment routing | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| Distribuzione BGP-LS per IS-IS SR e OSPF SR | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| Estensioni BGP-LS per il BGP egress peer engineering | 26 of 26 | CSR, MPLS, PLUS | 5.0 |
| Annuncio BGP-LS delle metriche di prestazione IGP TE | 26 of 26 | CSR, MPLS, PLUS | 5.1 |
| Fast reroute TI-LFA | 26 of 26 | CSR, MPLS, PLUS | 4.0 |
| IS-IS Flex-Algo e traffic steering per Flex-Algo | 26 of 26 | CSR, MPLS, PLUS | 6.6.0 |
| SR ECMP su IS-IS e OSPF | 26 of 26 | CSR, MPLS, PLUS | 6.5.3 |
| BGP on-demand next hop e auto steering | 26 of 26 | MPLS, PLUS | 6.2.0 |
| Service mapping su una policy SR | 25 of 26 | CSR, MPLS, PLUS | 4.2 |
| RSVP-TE fast reroute, one-to-one e facility backup | 26 of 26 | CSR, MPLS, PLUS | 1.0 |
Il supporto varia in base al router: verificare la OcNOS Feature Matrix.
Domande su SR-TE su OcNOS.
Solution brief e application note congiunta.
Il riepilogo di due pagine per il tuo team e la documentazione completa del laboratorio, con tutte le configurazioni di entrambi i lati, l'output delle sessioni e i test di guasto.
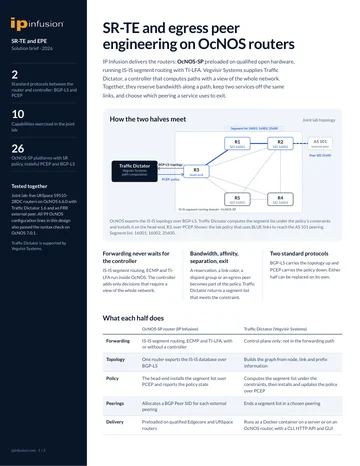
Solution Brief SR-TE ed EPE
Il design congiunto di IP Infusion e Vegvísir in due pagine: cosa fa il router OcNOS, cosa fa Traffic Dictator e i vincoli testati nel laboratorio congiunto.
Scarica il brief
Application note sul Segment Routing
La descrizione tecnica completa: il laboratorio validato, ogni configurazione su entrambi i lati, l'output delle sessioni BGP-LS e PCEP, le segment list calcolate e i test di guasto, passo dopo passo.
Ottieni la nota applicativaSolution Brief SR-TE ed EPE
Modulo rapido. Il vostro PDF si apre in una nuova scheda subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.
Application note sul Segment Routing
Modulo rapido. Il vostro PDF si apre in una nuova scheda subito dopo l'invio.
✓ Apertura del vostro PDF in una nuova scheda…
Se non si è aperto, usate il link qui sotto.
Pianifica il traffic engineering sulla tua rete.
Dimensioniamo i router e le edizioni OcNOS per i tuoi head-end e i router di bordo, e ti mettiamo in contatto con Vegvísir Systems per il controller.
Desiderate essere ricontattati?
Lasciate i vostri dati e un ingegnere IP Infusion vi mostrerà come apparirebbe il traffic engineering sulla vostra rete. Vi contatteremo solo se lo desiderate.