OcNOS versus SONiC: zwei offene Data-Center-Netzwerkbetriebssysteme im Vergleich
OcNOS ist ein kommerzielles, herstellerseitig unterstütztes Rechenzentrums-NOS, plattformspezifisch validiert und getrennt vom Switch lizenziert. SONiC ist ein Open-Source-NOS, das als Community-Build oder über eine Hersteller-Distribution betrieben wird. Beide laufen auf derselben Klasse offener Broadcom-Merchant-Silicon-Hardware, dies ist also ein Vergleich zweier Betriebssysteme und ihrer Supportmodelle, nicht offen gegen proprietär. Fokussiert auf Rechenzentrum und AI-Fabric.
OcNOS und SONiC im Überblick
Beide sind legitime Wege, eine offene Data-Center-Fabric auf Whitebox-Hardware zu betreiben. Der Unterschied liegt im Betriebsmodell: ein Open-Source-NOS, das Sie (oder ein Distributionsanbieter) integrieren und unterstützen, gegenüber einem kommerziellen NOS, das pro Plattform validiert und unterstützt ausgeliefert wird.
Was gleich ist
- Beide laufen auf offene ONIE-Whiteboxes auf Broadcom-Merchant-Silicon, über SAI
- Beide bauen BGP EVPN-VXLAN Leaf-Spine-Fabrics
- Beide unterstützen RoCEv2 lossless für AI- und RDMA-Back-End-Fabrics
- Beide bieten OpenConfig-basierte, modellgetriebene Verwaltung
Was den Unterschied ausmacht
- OcNOS ist ein integriertes, vom Anbieter validiertes Image; SONiC besteht aus containerisierten Microservices, die Sie oder eine Distribution integrieren
- Support: ein verantwortlicher Einzelanbieter im Vergleich zum Community-Self-Support oder einem Distributionsanbieter
- OcNOS bündelt plattformspezifische Validierung und einen einzigen Supportvertrag; bei einem Open-Source-NOS liegt diese Arbeit bei Ihrem Team oder bei einem Distributionsanbieter
| Kriterium | OcNOS-DC (IP Infusion) | SONiC (open source · community & commercial) |
|---|---|---|
| Typ und Governance | Kommerzielles NOS von IP Infusion, Single-Vendor-Governance. | Open-Source-NOS, 2016 bei Microsoft entstanden und seit 2022 unter der Linux Foundation und der SONiC Foundation gehostet, ausgerichtet am Open Compute Project. |
| Supportmodell | Kommerzieller Single-Vendor-Support und SLAs über den gesamten Stack, je validierter Plattform. | Ein Spektrum: Community-Builds werden selbst gesupportet. Mehrere Switch- und Silizium-Anbieter liefern kommerzielle Distributionen mit Herstellersupport und SLAs, in den meisten Fällen zusammen mit ihren eigenen Switch-, Server- und Storage-Linien. |
| Wer integriert und validiert | Integriert und je Plattform validiert auf der OcNOS Hardware Compatibility List bereitgestellt. | Community: Der Netzbetreiber trägt Build, Hardware-Validierung und Patching. Eine kommerzielle Distribution übernimmt diese Arbeit stattdessen. |
| Hardware und Silicon | Offene ONIE-White-Boxes auf Broadcom Merchant Silicon (Trident, Tomahawk) über die HCL. | Open ONIE-White-Boxes auf Broadcom und anderer Merchant Silicon über SAI. Dieselbe Klasse von Open Hardware. |
| Underlay-Routing | Integrierter BGP-, OSPF- und IS-IS-Routing-Stack. | BGP-Underlay über die Open-Source-Suite FRRouting (FRR). FRR bietet außerdem OSPF, das im neueren SONiC-Routing-Framework und in kommerziellen Distributionen enthalten ist; die IS-IS-Abdeckung variiert je nach Distribution. |
| EVPN-VXLAN-Overlay | BGP-EVPN-VXLAN-Leaf-Spine, MAC-VRF und Active-Active-Multi-Homing. | BGP EVPN-VXLAN, im Einsatz bei Hyperscale-Betreibern. Funktionstiefe und Multi-Homing-Verhalten variieren je nach Build und Distribution. |
| KI- / RDMA-Fabric | RoCEv2-Lossless-Profil: PFC, ECN, ETS und PFC-Deadlock-Erkennung auf den validierten DC-Plattformen, mit dynamischem Load Balancing und Dynamic-ECN auf den höherwertigen Tomahawk-Plattformen. Prüfen Sie die Feature Matrix je Plattform. | RoCEv2, PFC und ECN, weit verbreitet in AI-Back-End-Fabrics. Das verlustfreie Profil wird vom Betreiber oder von der Distribution abgestimmt und validiert. |
| Control-Plane-Modell | Ein integriertes Image: Routing, Switching und Management in einem einzigen Release-Train mit einer CLI. | Containerisierte Microservices mit der SAI-Hardwareabstraktion und einem Redis-State-Store; Routing über FRR. |
| Telemetrie und Management | Branchenübliche transaktionale CLI (expliziter Commit), zudem NETCONF und OpenConfig. | gNMI und OpenConfig, config_db.json sowie KLISH oder click CLI; das CLI-Erlebnis variiert je nach Distribution. |
| Erweiterbarkeit auf dem Switch | Die Feature-Entwicklung wird durch die Roadmap des Anbieters bestimmt. | Containerisierte Microservices und SAI ermöglichen es Betreibern und Anbietern, Container und Data-Plane-Unterstützung zu ergänzen, was Teams entgegenkommt, die ihre eigene Netzwerksoftware schreiben. |
| Lifecycle & Upgrades | Ein validiertes Image pro Plattform mit herstellergeführtem Release-Train und definiertem Upgrade-Verhalten. | Das Verhalten von Warm-Reboot und ISSU variiert je nach ASIC, Plattform und Distribution; Community-Builds werden vom Netzbetreiber neu validiert. |
| Lizenzierung | Kommerziell lizenzierte Software, entkoppelt vom Hardwarekauf. | Die Community-Edition ist ohne Softwarelizenzgebühr; kommerzielle Distributionen werden von ihrem Anbieter lizenziert. |
| Am besten geeigneter Nutzer | Netzbetreiber, die die Wirtschaftlichkeit offener Hardware mit einem verantwortlichen Einzelanbieter und einer schlüsselfertigen Validierung pro Plattform wünschen. | Teams mit interner Netzwerk-Software-Entwicklung (Community) oder Anwender einer kommerziellen Distribution; am stärksten im Maßstab von Data Center und AI Fabric. |
Die Fähigkeiten von SONiC variieren je nach Community-Build und Distribution; dies gibt die öffentlich dokumentierten Informationen mit Stand September 2026 wieder. Die Fähigkeiten von OcNOS richten sich nach der Produktdokumentation von IP Infusion sowie dem OcNOS Feature Matrix.
Fazit: Wer sollte was wählen
Choose OcNOS-DC wenn Sie die Wirtschaftlichkeit offener Hardware mit EVPN-VXLAN und RoCEv2 als ein validiertes, kommerziell unterstütztes Produkt wollen, mit getrennt vom Switch lizenzierter Software und einem Anbieter, der über den gesamten Stack verantwortlich ist. SONiC passt zu Teams mit eigenem Netzwerksoftware-Engineering, um ein Open-Source-NOS zu integrieren und zu betreiben, oder zu Teams, die sich auf einen Anbieter mit eigener Distribution standardisieren.
Gleiche Hardware, andere Software
Dies ist der Punkt, den die meisten Vergleiche übersehen. OcNOS und SONiC laufen beide auf offenen, ONIE-fähigen Whitebox-Switches, die auf Broadcom Merchant Silicon aufbauen, und nutzen die SAI-Hardwareabstraktion zur Ansteuerung des ASIC. Derselbe Edgecore- oder UfiSpace-Switch kann jedes der beiden NOS booten. Die Entscheidung betrifft also nicht offene gegenüber proprietärer Hardware; sie ist eine Wahl zwischen zwei Betriebssystemen und vor allem zwischen zwei Betriebs- und Supportmodellen auf derselben offenen Hardware.
Architektur: containerisiertes SONiC gegenüber integriertem OcNOS
SONiC ist ein cloud-natives, containerisiertes NOS. OcNOS ist ein einzelnes integriertes Image. Jedes Modell hat echte Stärken.
SONiC entkoppelt Funktionen in Container über einen Redis-Zustandsspeicher, was für Automatisierung und Modularität nützlich ist. OcNOS stellt ein integriertes System bereit, was Validierung, Upgrades und den Supportpfad vereinfacht. Kein Modell ist generell besser; sie passen zu unterschiedlichen Betriebsteams.
Wo sich die drei Modelle unterscheiden
Integration, Validierung und Patching sind Grundvoraussetzungen: Bei Community-SONiC bleiben sie bei Ihrem Team, und sowohl eine kommerzielle Distribution als auch OcNOS übernehmen sie. Kaufentscheidend sind die Zeilen darunter: welche Hardware Sie kaufen können, wen Sie im Ernstfall erreichen und wem die Roadmap gehört.
| Kriterium | Community SONiC | Kommerzielles SONiC | OcNOS |
|---|---|---|---|
| Integration, Validierung, Patching | Ihr Team | Distributionsanbieter | IP Infusion |
| Hardwareauswahl | jede SAI-Plattform, die Sie validieren | die Plattformliste der Distribution | Multi-Vendor, zweitquellenfähig |
| Supportweg | Community-Foren | die Supportorganisation des Anbieters | direkt zur Entwicklung von IP Infusion |
| Roadmap-Einfluss | Upstream-Beitrag | die Roadmap des Distributionsanbieters | direkt in die OcNOS-Roadmap |
| Codebase-Governance | die SONiC-Community | die SONiC-Community | IP Infusion |
| Einsatzbereich | data center | data center | data center und Service Provider |
In der ersten Zeile leisten eine kommerzielle Distribution und OcNOS dasselbe. Der Unterschied zeigt sich darunter. Die meisten OEM-Distributionen sind die Softwareschicht der eigenen Switch-Linie des jeweiligen Anbieters, sodass Plattformliste und Switch-Kauf zusammen gehen, und die eher hardwareneutralen Distributionen sind die Ausnahme. OcNOS wird getrennt von der Hardware lizenziert und über eine offene Multi-Vendor-Liste validiert, sodass die Plattform eine separate Entscheidung bleibt, die Sie neu ausschreiben können. Und weil IP Infusion ein fokussierter Netzwerkanbieter ist, erreichen der Supportpfad und das Roadmap-Gespräch das Team, das den Code schreibt.
Im Data Center und in der AI Fabric
Hier liegen die beiden am dichtesten beieinander. Beide bauen dieselbe standardbasierte Fabric auf derselben Siliziumklasse, und der Unterschied liegt darin, wer sie auf dem Switch validiert, den Sie kaufen, und wer sie danach unterstützt.
Sowohl OcNOS-DC als auch SONiC bauen diese standardbasierte EVPN-VXLAN-Fabric, einschließlich des lossless RoCEv2-Back-Ends für GPU-Cluster, auf derselben Klasse von Open Broadcom Hardware auf. Die Plattformnamen sind repräsentativ; der passende Switch hängt von Ihrer Portkombination und Skalierung ab. Die Spezifikationen geben die mit Stand September 2026 öffentlich dokumentierten Informationen wieder.
Die offene Hardware, auf der beide laufen
Dieselben Open Switches führen beide NOS aus. Dies ist eine repräsentative Auswahl validierter OcNOS Data-Center-Plattformen von Edgecore und UfiSpace:
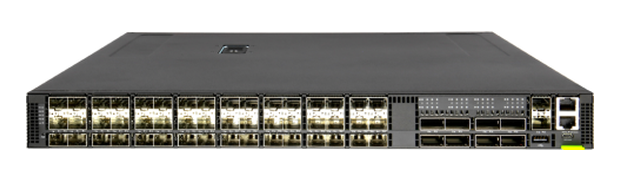
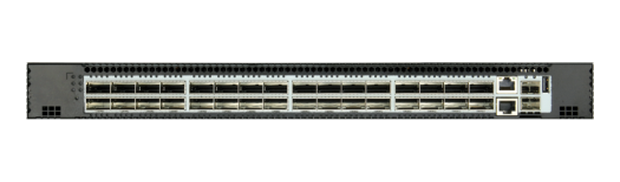
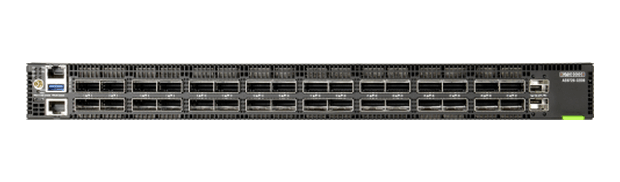
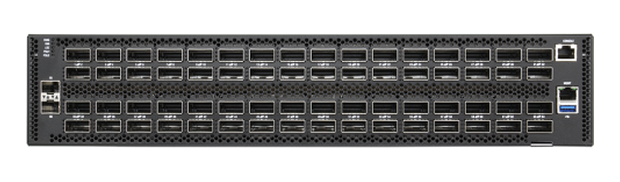
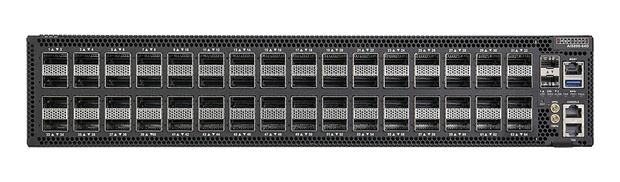
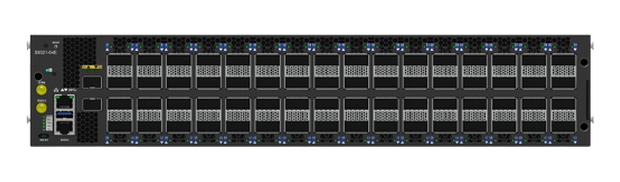
Den vollständigen validierten Satz finden Sie im Hardware Compatibility List.
Beide bauen Data-Center-Fabrics gut auf
EVPN-VXLAN Leaf-Spine
Ein standardbasiertes BGP-EVPN-VXLAN-Fabric auf offener Trident- und Tomahawk-Hardware, mit MAC-VRF und Active-Active-Multihoming. Beide NOS realisieren dies; der Unterschied liegt im Liefer- und Support-Modell.
AI-/GPU-Back-End-Fabric
Ein verlustfreies RoCEv2-Back-End für GPU-Cluster, mit PFC, ECN und dynamischem Load Balancing auf Tomahawk-4- und Tomahawk-5-Spines. OcNOS-DC liefert es als validierten, unterstützten Build auf jeder Plattform der Hardware Compatibility List.
400G- und 800G-Spine
High-Radix-Spines auf den offenen Plattformen Broadcom Tomahawk-4 (400G) und Tomahawk-5 (800G, 51,2T), die Merchant-Silicon-Klasse hinter modernen Data-Center- und AI-Designs.
Enterprise- und Edge-Data-Center
Eine unterstützte Open-Networking-Fabric für Teams, die die Whitebox-Wirtschaftlichkeit nutzen möchten, ohne die NOS-Build-Pipeline, die Hardwarevalidierung und den Patch-Zyklus selbst zu verantworten.
Marktkontext
Branchenanalysten erwarten das schnellste Wachstum von SONiC in AI-Back-End-Fabrics (Scale-out), wo Hyperscaler und Neocloud-Anbieter es einsetzen, um ihre Hardwarebeschaffung zu diversifizieren und Kontrolle über die Infrastruktur zu gewinnen. Dieses Wachstum hat die Frage der Enterprise-Reife in den Mittelpunkt gerückt. Community-SONiC ist lizenzkostenfrei, verlagert aber Integration, Hardwarevalidierung, Security-Hardening und den Day-2-Betrieb auf das Team des Betreibers, weshalb inzwischen mehrere Switch- und Silizium-Anbieter unterstützte Distributionen verkaufen, in der Regel zusammen mit ihren eigenen Hardware-Linien. OcNOS-DC adressiert denselben Bedarf von einem anderen Ausgangspunkt aus: ein kommerzielles NOS, das plattformspezifisch validiert und unterstützt von einem einzigen Anbieter auf derselben offenen Hardware kommt.
Wann welche Option passt
Sie verfügen über die technische Tiefe
Ihr Team kann die Build-Pipeline, die plattformspezifische Validierung, das CVE-Tracking und den Day-2-Betrieb selbst übernehmen, und Sie wünschen sich maximale Kontrolle sowie eine offene, anbieterneutrale Codebasis in Data-Center-Größenordnung.
Community-Codebasis, Hersteller-Support
Sie wollen die SONiC-Codebasis und das Ökosystem, wobei ein Anbieter Validierung, Wartung und Support unter einem SLA übernimmt. Das passt, wenn Sie sich ohnehin auf diesen Anbieter standardisieren und das Netzwerk zusammen mit Servern und Storage beziehen wollen.
Hardwarefreiheit und ein direkter Draht
Sie wollen, dass Switch und Software getrennte Entscheidungen bleiben, damit die Plattform ohne NOS-Wechsel neu ausgeschrieben werden kann. Sie wollen die Ingenieure erreichen, die den Code schreiben, statt eine Support-Warteschlange, und Sie wollen eine CLI und einen Vertrag, wenn Ihr Netz auch Service-Provider-Rollen übernimmt.
Über das Data Center hinaus
Dieser Vergleich beschränkt sich auf das Data Center, also die Umgebung, für die SONiC ausgelegt ist. Wenn sich Ihr Netz zudem auf Service-Provider- oder Transportrollen erstreckt, handelt es sich um einen anderen Anwendungsfall und eine andere Produktlinie. OcNOS-SP verfügt über ein Carrier-Grade-Routing-Set, darunter MPLS, Segment Routing und Telecom-Timing, das auf dieser Seite nicht behandelt wird. Siehe OcNOS-SP or the Vergleich OcNOS vs Cisco für diese Erörterung.
Die Rolle von OcNOS
SONiC ist ein weit verbreitetes Rechenzentrums-NOS, und eine Hersteller-Distribution ist ein unterstützter Weg, es zu betreiben, in der Regel auf der Hardware dieses Anbieters. OcNOS-DC ist für den anderen Fall gebaut: wenn Switch und Netzwerkbetriebssystem über eine offene Multi-Vendor-Plattformliste hinweg getrennte Entscheidungen bleiben sollen, wenn Sie eine direkte Linie zu den Ingenieuren wollen, die den Code schreiben, und wenn Sie eine CLI und einen Vertrag wollen, falls Ihr Netz auch Service-Provider-Rollen übernimmt.
SONiC ist ein Open-Source-Projekt, gehostet von der Linux Foundation und der SONiC Foundation; es entstand bei Microsoft. Microsoft ist eine Marke der Microsoft Corporation. Broadcom und seine Produktnamen sind Marken von Broadcom Inc. Die Namen kommerzieller SONiC-Distributionen sowie anderer hier genannter Produkte und Unternehmen sind Marken ihrer jeweiligen Inhaber. IP Infusion ist weder mit dem SONiC-Projekt, der Linux Foundation, Microsoft, Broadcom noch mit einem SONiC-Distributionsanbieter verbunden und wird von diesen weder unterstützt noch gesponsert. Vergleiche geben öffentlich dokumentierte Informationen mit Stand September 2026 wieder und dienen ausschließlich zu Evaluierungszwecken.