NIS2의 24시간 조기 경보 시한은 중대 인시던트를 인지하는 순간 시작됩니다. 네트워크 모니터링이 여전히 5분마다 장비 카운터를 폴링한다면, NOC의 누구도 이벤트를 보기 전에 이미 시한이 흐르고 있습니다. 규제 주기와 텔레메트리 주기 사이의 이 격차는 어떤 대시보드로도 해결할 수 없는 NIS2 규정 준수의 영역입니다.
핵심 요약
- NIS2 (Directive (EU) 2022/2555) brought ~160,000 entities into scope on 18 October 2024: regional ISPs, IXPs, sovereign clouds and MSSPs alongside the tier-one carriers.
- 제23조의 24시간 조기 경보 시한 starts at awareness. Five-minute SNMP polling burns budget before the NOC has seen the event. Article 34 sets a €10M / 2%-turnover EU floor; Article 32(5)(b) lets regulators temporarily bar a CEO from managerial functions.
- 해법은 규정 준수 대시보드가 아닙니다. It is a telemetry plane the dashboard can actually see (streaming, standards-based, real-time enough to matter) sitting on top of a supply chain a regulator can audit.
- 유럽 사업자들은 이미 이 아키텍처를 운영하고 있습니다. 오늘날 NIS2가 법제화된 관할권 내 상용 환경에서입니다.
우리가 주장하지 않는 것
규제 설명이나 기술적 논거에 앞서, 솔직한 관점은 다음과 같습니다:
이렇게 하면 안 됩니다
OcNOS는 NIS2 규정 준수 제품이 아닙니다. 어떤 네트워크 OS도 단독으로는 규정 준수를 달성시키지 못합니다. 규정 준수는 배포, 거버넌스, 프로세스, 그리고 평가자에 의해 결정됩니다.
이것
OcNOS는 NIS2에 방어 가능한 배포를 가능하게 하는 텔레메트리 플레인, 공급망 투명성, 개방형 표준 정합성을 사업자에게 제공합니다. 규정 준수 작업은 여전히 사업자의 몫입니다. 다만 아키텍처가 더 이상 발목을 잡지 않습니다.
NIS2가 실제로 요구하는 것
NIS2는 유럽 연합의 2세대 네트워크·정보 보안 지침(Directive (EU) 2022/2555)입니다. 2016년 원본을 대체하며 27개 모든 회원국에 걸쳐 통일된 사이버보안 기준을 설정합니다. 국내 규정은 2024년 10월 18일부터 적용됩니다. 이 지침은 티어 1 통신사업자와 함께 지역 ISP, IXP, 소버린 클라우드 및 데이터센터 사업자, MSSP, 신뢰 서비스 제공업체 등 약 160,000개 개체를 포함합니다. 이들 모두는 동일한 규정 준수 범위 안에서 동일한 보고 시한을 적용받습니다.
대부분의 사업자는 인지 시점을 기준으로 하는 24시간 시한이 실제로 무엇을 의미하는지 체감하지 못했습니다. 텔레메트리 논의에 앞서, 그 시한이 어떤 모습인지 살펴보겠습니다.
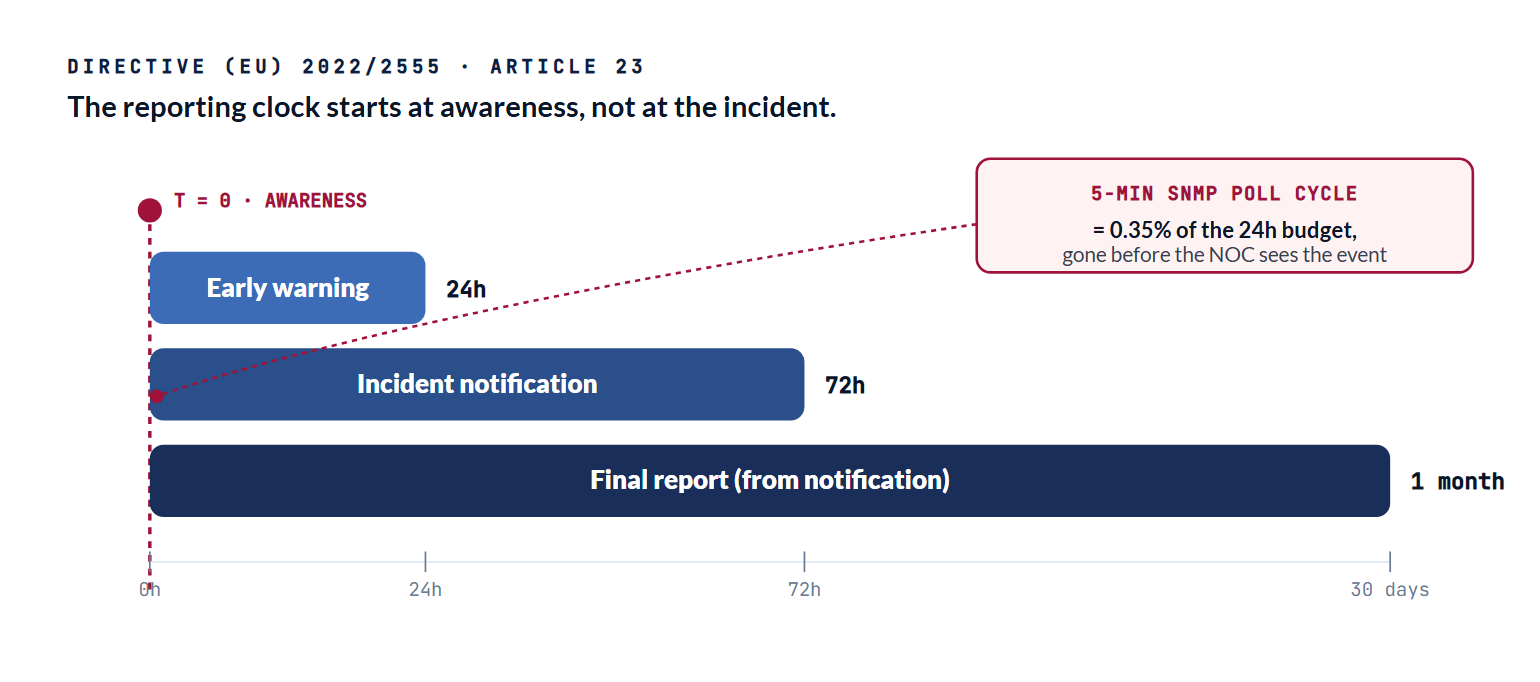
잠시 곱씹어 볼 가치가 있습니다. 5분 주기의 SNMP 사이클이 처음 세 개의 상태를 놓친 탓에 사고가 실제로는 90분 전에 시작되었다는 사실을 나중에 알게 된 규제 기관은, 폴링 주기가 잡아먹은 시간을 되돌려주지 않습니다.
NIS2가 포괄하는 대상과 이를 놓쳤을 때의 비용
ENISA estimates more than 160,000 entities fall under NIS2, against 10–15,000 under NIS1. The directive splits them into 필수 기업 (Annex I: energy, transport, banking, health, water, digital infrastructure, ICT service management, public administration) and 중요 기업 (Annex II: postal, waste, food, manufacturing of critical products).
IP Infusion 고객층 중 해당되는 대상
- Regional fibre ISPs, mobile and Open RAN operators: 필수, 규모 면제 대상.
- IXPs, data-centre and cloud providers (including sovereign cloud): 필수.
- 신뢰 서비스 제공자: 항상 필수, 규모 하한 없음.
- MSP 및 MSSP: ICT 서비스 관리 항목에서 필수 개체입니다.
공중 전자 통신, DNS, TLD, 트러스트 서비스의 경우 규모 기준이 적용을 면제해 주지 않습니다.
제재, 개인 책임, 그리고 보고 시한
Article 34's €10M or 2% of turnover figure for essential entities (€7M / 1.4% for important entities) is the EU-wide 하한 that member states can exceed, not a cap; none have gone lower. Article 20 puts the obligation on named individuals at the management body, and Article 32(5)(b) lets regulators temporarily prohibit a CEO or legal representative from managerial functions until the breach is remediated. Article 33 extends the same enforcement to important entities; Germany codifies personal executive liability in Section 38(2) of the BSIG (the German IT Security Act). Article 23 anchors the reporting clock on awareness: 24-hour early warning, 72-hour incident notification, one-month final report.
독일은 NIS2UmsuCG로 국내법 전환을 선도하고 있습니다(2025년 12월 6일부터 시행, 29,500개 이상 개체, 경과 기간 없음). 이탈리아와 오스트리아는 2026년 10월까지 전면 시행에 이르며, 대부분의 다른 주요 시장은 시행 중이거나 아직 입법 준비 중입니다. 집행은 이미 시작되었습니다. 2026년 초 기준으로 BSI는 적용 대상 개체에 공식 통지를 발부했고, 독일은 사고 통지 지연에 대한 절차를 개시했으며, 프랑스는 공식 경고를 발령했고, 이탈리아는 부문별 점검에 착수했습니다. 매출 기반의 대규모 과징금은 아직 부과되지 않았으나, GDPR과 유사한 단계적 강화가 명백히 진행되고 있습니다.
Article 21(2) lists ten minimum risk-management measures. The ones that drive this post are (b) incident handling, (f) policies to assess effectiveness of measures, 그리고 (d) supply chain security. The first two share a technical prerequisite most operators have not built: continuous, standards-based network telemetry. The third requires a supply chain you can actually inspect.
NIS2가 법제화된 관할권에서 이미 운영 중
While the incumbents publish NIS2 readiness whitepapers, European operators on OcNOS are already in production inside transposed jurisdictions. eww ITandTEL runs a sovereign MPLS backbone in Upper Austria on disaggregated 400G ZR+ hardware (essential-entity profile under Austria's NISG 2026). DIGI Group runs OcNOS for OLT aggregation in Romania, where the DNSC can verify the hardware and software substitution path. AnschlussWerk across DACH and ASOM-Net in Denmark run OcNOS in production under Germany's NIS2UmsuCG, the most aggressive regime in Europe. Three jurisdictions, three operators, one architectural shape. The rest of this post is the technical reasoning behind that shape.
네트워크 텔레메트리가 바로 그 공백인 이유(그리고 업계가 잘못된 해법을 팔고 있는 이유)
Your detection is only as fast as your telemetry. NIS2 never uses the word "monitoring" in its operative articles, and vendors have taken that as cover to frame the directive as a governance exercise. That framing does not hold up: Implementing Regulation (EU) 2024/2690 and ENISA's Technical Implementation Guidance v1.0 (26 June 2025) name network traffic monitoring, log management and anomaly detection outright for digital-infrastructure entities, and operators outside IR 2024/2690 scope face the same expectations through national transposition. Article 23's 24-hour clock leaves very little room once a five-minute SNMP cycle has eaten part of it.
SNMP가 부하를 감당할 수 없는 이유
세 가지 장애 유형으로, 각각 24시간 시계 아래에서 대응 시간을 잠식합니다:
- 폴링 주기. 5~15분 간격은 모든 이벤트에 대한 인지가 최대 한 주기만큼 지연됨을 의미합니다. 한 윈도우 안에서 끝나는 볼류메트릭 DDoS나 다음 폴링 전에 재수렴되는 BGP 철회는 NMS에 보이지 않습니다. 하류 불만을 통해 알게 되며, 이미 24시간 예산 중 몇 시간을 소진한 상태입니다.
- 마지막 값만 샘플링. 링크가 폴링 사이에 50번 플랩하더라도 최종 상태 하나만 보게 됩니다. 제23조의 72시간 통지와 1개월 최종 보고서가 요구하는 포렌식 타임라인은 애초에 캡처되지 않은 데이터로부터 재구성하기 어렵습니다.
- 취약한 전송. UDP/162 상의 SNMP 트랩은 전송 후 확인이 없는 방식입니다. 컨트롤 플레인 스톰 상황, 즉 경보가 가장 필요한 바로 그 순간에 트랩은 네트워크가 가장 먼저 버리는 대상입니다. SNMPv1/v2c 커뮤니티 스트링은 평문이며, 전송 장비에서 SNMPv3 USM 배포는 여전히 고르지 않습니다.
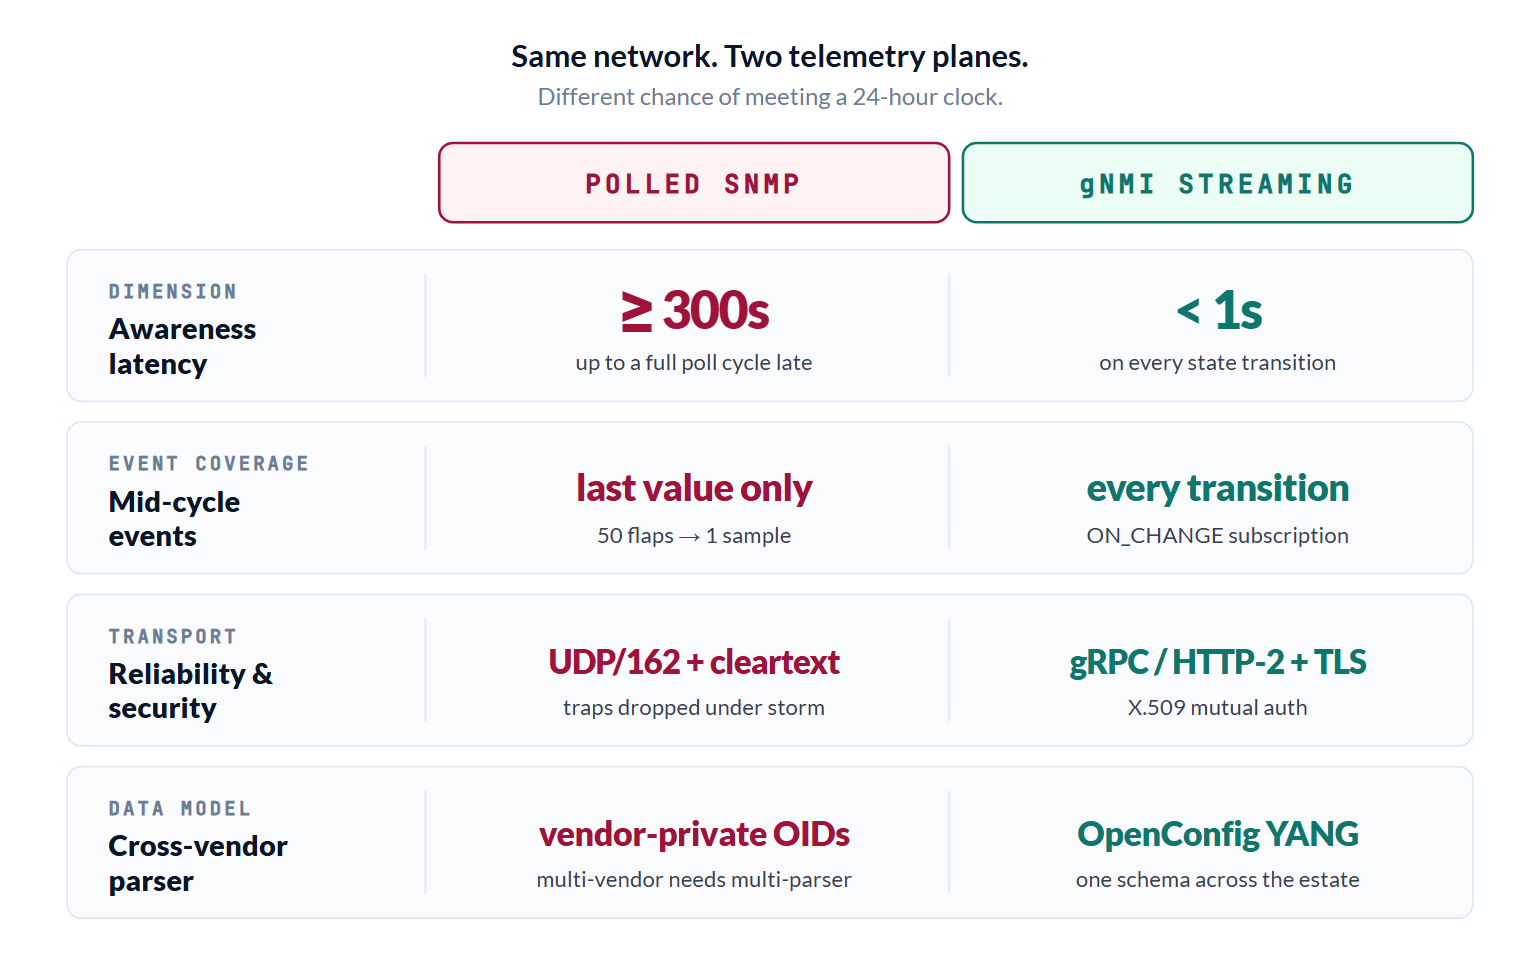
프로세스가 충분히 엄격하다면 사업자는 SNMP를 운영하면서도 지침의 보고 주기를 여전히 충족할 수 있습니다. 그 절충점은 인지 지연과 포렌식 심도입니다. 즉, 대응 시간 창은 필요 이상으로 좁아지고, 규제 당국을 위해 재구성되는 타임라인은 더 빈약해집니다.
"규정 준수 플랫폼"이 놓치는 것
지배적인 벤더 서사는 NIS2를 SIEM, XDR 또는 AIOps 조달 문제로 취급합니다. 플랫폼 자체(Cisco, Splunk, Dynatrace 등)는 각자의 역할을 훌륭히 수행하지만, 이들이 물려받은 수집 모델은 자신의 입력을 능가할 수 없습니다. 옵저버빌리티 플랫폼은 네트워크가 제공하는 것만 수집하며, 네트워크가 보고하지 않은 것은 탐지할 수 없습니다. 게다가 GB당 수집 과금은 탐지를 유용하게 만드는 바로 그 텔레메트리 양에 오히려 비용을 부과합니다. 통신사업자의 NIS2 의무가 실제로 적용되는 통신사업자급 전송, 즉 IXP, 데이터센터 인터커넥트, 소버린 클라우드 언더레이는 엔드포인트 및 경계 보안 스택에서는 대부분 보이지 않습니다.
지속 가능한 해법은 탐지 플레인을 벤더 중립적인 형식으로 네트워크 OS 자체에 밀어 넣는 것입니다. 위에 어떤 로고가 붙든, 물리 법칙은 동일합니다.
스트리밍 텔레메트리가 실제로 바꾸는 것
세부 사항이 중요합니다:
- gNMI는 HTTP/2 상에서 gRPC를 실행하고, TLS를 지원하며, 주기적 카운터를 위한 Sample 모드와 함께 ON_CHANGE 이벤트 구독을 제공합니다. 실시간 스트리밍. 5분 폴링이 아닙니다.
- OpenConfig YANG는 벤더 전반에 걸친 단일 스키마를 제공합니다:
/interfaces/interface/state/counters/in-discards의 동일한 XPath는openconfig-interfaces를 구현하는 모든 네트워크 OS 전반에서 이식 가능합니다. 전체 인프라에 걸친 단일 파서, 그 위에서 동일한 경보 규칙과 동일한 감사 추적이 실행됩니다. - TLS로 보호되는 전송: gNMI 세션은 평문 커뮤니티 스트링이 아니라 X.509 인증서로 상호 인증됩니다.
2026년 2월, 더 자세한 기술적 논거를 다음 글에서 제시했습니다: 폴링을 멈추고 스트리밍을 시작하세요: SNMP가 네트워크 가시성을 저해하는 이유. NIS2는 이를 아키텍처 선호에서 규제 요건으로 전환시키는 요소입니다.
오픈 네트워킹은 NIS2 아키텍처가 요구하는 텔레메트리 기반을 제공합니다
NIS2에는 사업자의 나머지 보고 태세가 기반하는 두 가지 기술적 기대 사항이 있습니다: 지속적인 네트워크 계층 가시성 (Articles 21(2)(b/c/f/g) and, for digital-infrastructure entities, IR 2024/2690) and 공급업체 투명성 (Article 21(2)(d)). The proprietary majors now all expose OpenConfig YANG and gNMI, so the gap is not about telemetry standards. It is about supply-chain layer count: a vertically-integrated chassis is one vendor across silicon, hardware, NOS and orchestration; a disaggregated stack splits the same network into independently sourceable layers, which is what makes the Article 21(2)(d) supplier assessment tractable.

This matters more as European operators move to IPoDWDM with 400G ZR+ optics 및 SR-MPLS / SRv6 in the core, where optical pre-FEC BER drift, segment-routing transitions and BFD session state are the early-warning signals SNMP cannot see fast enough to be useful.
부가 기능이 아닌 네이티브 스트리밍 텔레메트리
OcNOS exposes 시스템 레벨 서브시스템으로서의 gNMI, not a management overlay, with TLS-secured transport and OpenConfig YANG schemas. The properties that matter for NIS2:
- OpenConfig YANG 데이터 모델은 인터페이스, BGP, 라우팅 정책, 시스템, 플랫폼 경로를 위한 것입니다. 표준화된 스키마는 단일 경보 규칙 세트가 멀티벤더 인프라에서 유지될 수 있게 하는 요소입니다. 이것이 없으면 모든 장비가 각자의 파서 문제가 됩니다.
- 상태를 위한 ON_CHANGE 이벤트 스트리밍의 gNMI Subscribe, 그리고 카운터를 위한 주기적 Sample 모드. 폴링이 아니라 푸시입니다. 그 차이는 기능 비교 매트릭스가 아니라 인지 지연에서 드러납니다.
- BGP RPKI Origin Validation은 유효하지 않은 BGP 경로를 디바이스에서 거부합니다. 제21조(2)의 광범위한 네트워크 보안 의무와 관련된, 감사 가능한 프리픽스 하이재킹 방지 통제입니다.
- sFlow 라인레이트 플로우 샘플링은 SKU 전 범위에 걸쳐 제공되며, gNMI의 상태 및 카운터 스트림을 대체하는 것이 아니라 함께 동작합니다.
- BMP route monitoring with BGP-LS topology export so a controller or SIEM sees every announce and withdraw, not just interface counters. Exactly the kind of state-transition record the 72-hour and 30-day reporting clocks expect.
개방형 구조는 공급망 투명성을 의미합니다
제21조(2)(d)는 엔티티가 각 직접 공급업체의 보안 관행을 평가하도록 요구합니다. 이행 규정(EU) 2024/2690은 이를 구성 요소별 공개 기대로 전환하며, ENISA의 2025년 6월 지침은 이를 암묵적 SBOM 의무로 해석합니다.

모놀리식 섀시는 사업자가 내부에서 검사, 감사, 또는 대체할 수 없는 단일 폐쇄형 자재 명세서(BOM)입니다. 분리형 스택(Edgecore 또는 UfiSpace의 화이트박스 하드웨어에서 실행되며 EU에서는 EPS Global과 같은 통합업체를 통해 조달되는 OcNOS)은 그 BOM을 독립적으로 조달 가능한 계층으로 분할하며, 각 계층은 자체 SBOM을 갖고 각자의 일정에 따라 교체할 수 있습니다. 독일의 5G Toolbox 비용(2026년 말까지 5G 코어에서 Huawei 제거, 2029년 말까지 액세스 및 전송의 네트워크 관리 시스템 제거)은 고위험 벤더 지정이 내려졌을 때 단일 벤더 종속이 어떤 모습인지 보여줍니다. 제21조(2)(d)는 결국 전송 계층 뒤의 공급망을 검사할 수 있는지로 귀결됩니다. 이러한 형태의 아키텍처는 가능합니다. 수직 통합형은 불가능합니다.
위에서 언급한 eww ITandTEL, DIGI, AnschlussWerk, ASOM-Net 구축 사례는 우연이 아닙니다. 이들은 동일한 네 가지 특성을 공유합니다. 사업자가 직접 감사할 수 있는 개방형 하드웨어, 첫날부터 제공되는 네이티브 스트리밍 텔레메트리, 다년간의 전면 교체 없이 고위험 벤더 지정을 견뎌내는 공급망, 그리고 BSI, ANSSI, ACN 또는 DNSC 심사관이 실제로 검사할 수 있는 감사 추적입니다.
NIS2는 벤더로부터 구매하는 체크박스가 아닙니다. 물리학적 제약이 지배하는 공급망 감사입니다. 텔레메트리 플레인 위의 어떤 대시보드도 그 아래 플레인이 갱신되는 속도보다 빠르게 인시던트를 탐지할 수 없습니다.
기존 대형 업체들이 제공하는 통합 규정 준수 플랫폼은 제21조 (2)(d)항이 드러내고자 하는 공급자 집중 노출을 오히려 재현하며, 이는 그 문제를 해결하기에는 곤란한 위치입니다.