MACsec : chiffrement de couche 2 pour les réseaux de transport
IEEE 802.1AE MACsec vous offre un chiffrement à la vitesse du fil pour chaque trame Ethernet entre deux routeurs : aucune surcharge de tunnel IPsec, aucune pénalité de MTU au-delà du SecTAG, aucun goulot d'étranglement logiciel. OcNOS met en œuvre MACsec avec AES-GCM 256 bits, la gestion de clés EAPoL-MKA et un renouvellement de clés sans interruption sur des plateformes 100G et 400G validées.
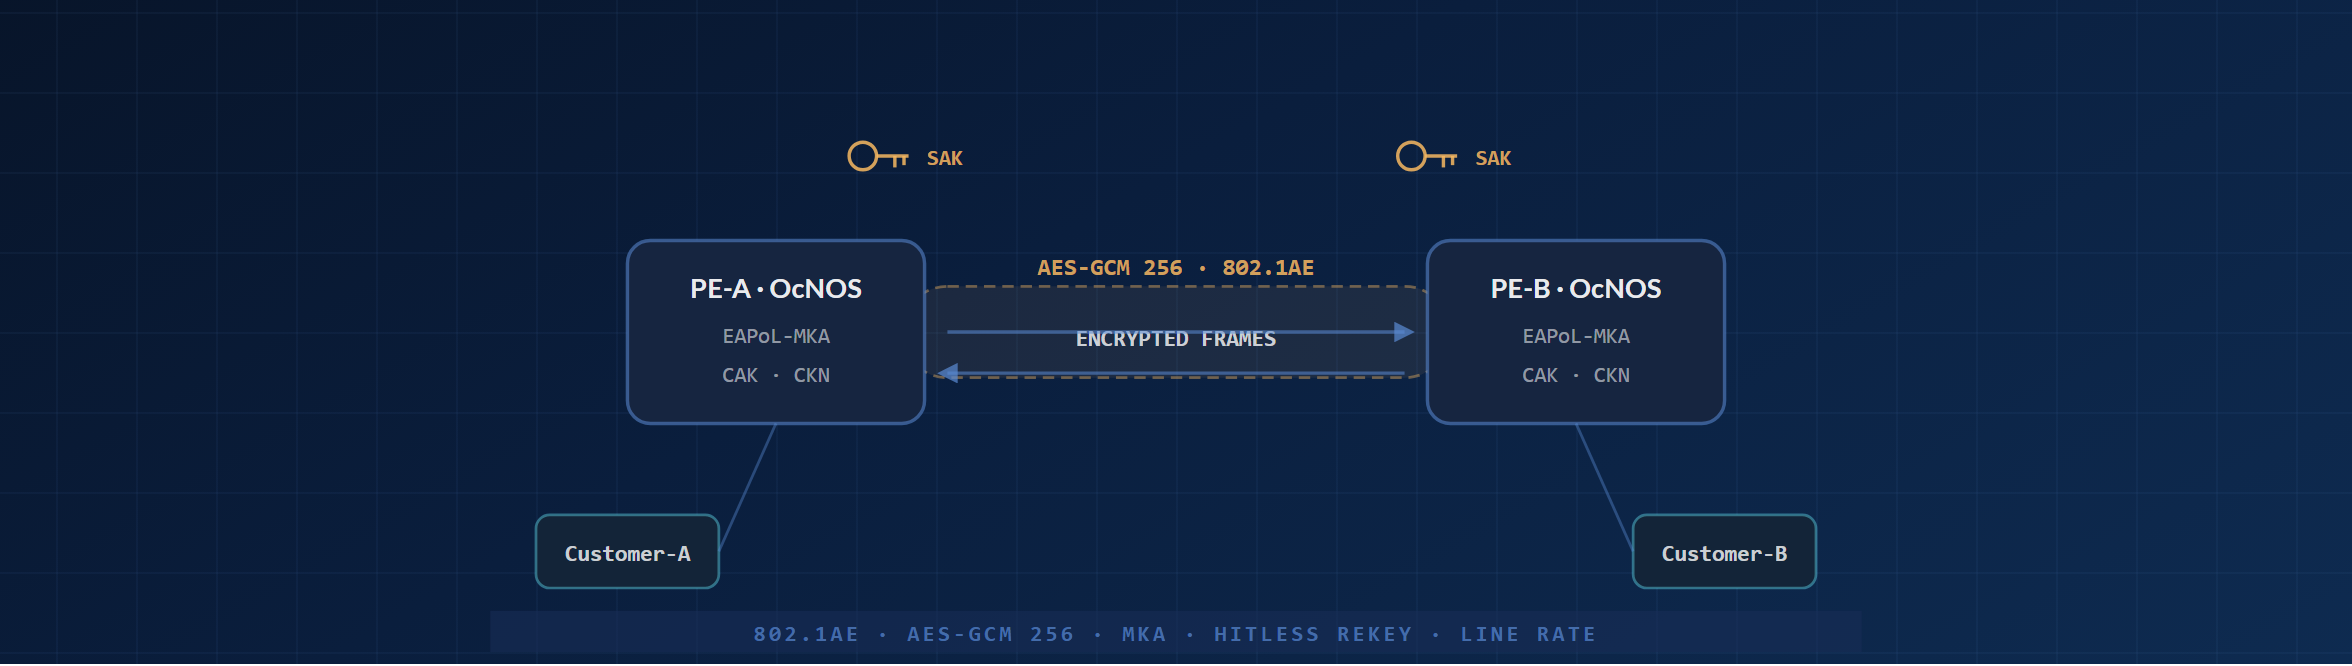
Saut chiffré entre deux routeurs OcNOS
Une liaison MACsec point à point entre deux routeurs PE. Chaque trame est encapsulée avec un SecTAG, un ICV et un numéro de paquet ; le chiffrement AES-GCM 256 s'exécute dans l'ASIC au débit ligne, avec EAPoL-MKA négociant les SAKs dans le plan de contrôle.
Pourquoi MACsec pour les réseaux de transport
Les opérateurs acheminant du trafic multi-tenant sur de la fibre louée, des longueurs d'onde dark ou une infrastructure métro partagée ont de plus en plus besoin chiffrement à chaque saut, et pas seulement au niveau de la couche IP. MACsec encapsule chaque trame Ethernet dans un SecTAG et une valeur de contrôle d'intégrité (ICV), le chiffrement s'exécutant sur l'ASIC à pleine vitesse de ligne. Il n'y a aucune pénalité de MTU au-delà des ~32 octets de surcharge MACsec, aucun goulot d'étranglement logiciel et aucun état de tunnel par flux : simplement un saut chiffré.
L'implémentation MACsec d'OcNOS
AES-GCM 128 / 256
Les suites de chiffrement GCM-AES-128 et GCM-AES-256 sont toutes deux prises en charge, avec numérotation de paquets étendue (XPN) pour les liaisons à haut débit afin d'éviter un basculement prématuré de SA.
EAPoL-MKA + PSK
CAK pré-partagée avec négociation des SAK par EAPoL-MKA. Les paires CKN/CAK sont renouvelées selon un calendrier configurable, sans aucune intervention requise de l'opérateur.
Rotation sans perte
La rotation des SAK s'effectue en bande, sans perte de paquets, grâce à des associations de réception qui se chevauchent. Renouvellement des clés par durée, par nombre de paquets ou par déclenchement de l'opérateur.
Débit ligne 100G / 400G
MACsec validé sur les plateformes UfiSpace et Edgecore avec chiffrement par port au débit de lien complet : aucun plafond agrégé, aucune limite de groupe de ports.
Activation sélective
Activez MACsec par port physique ou par canal ; mélangez des ports chiffrés et en clair sur le même châssis pour s'adapter aux déploiements hybrides.
Compteurs + état
Capteurs gNMI pour les compteurs SecY, l'état des participants MKA, les high-watermarks des packet numbers et les échecs ICV : suffisamment pour alerter avant l'expiration d'une clé.
Garanties opérationnelles avec OcNOS MACsec
- Standards-aligned. IEEE 802.1AE-2018 complet plus 802.1X-2020 MKA, interopérable sur le câble avec les implémentations des principaux fournisseurs.
- Aucune licence de chiffrement par port. MACsec est inclus dans l'image de base OcNOS-SP sur les plateformes prises en charge.
- Mises à niveau logicielles sans interruption. L'ISSU sur les châssis pris en charge préserve les sessions MACsec lors des mises à niveau du NOS. Le chiffrement reste actif.
- Opérations matures. Chemins de configuration CLI, NETCONF et gNMI ; compatible ZTP pour le provisionnement Day-0 des paires CKN/CAK.
Vous concevez un réseau de transport chiffré ?
Demander une démo technique →Questions fréquentes
Quelles suites de chiffrement OcNOS MACsec prend-il en charge ?
En quoi MACsec diffère-t-il d'IPsec ?
Le renouvellement de clé MACsec provoque-t-il une perte de paquets ?
MACsec fonctionne-t-il au débit ligne sur tous les ports ?
MACsec dans OcNOS nécessite-t-il une licence distincte ?
Approfondissez. Emportez-le avec vous.
La fiche technique du produit et des téléchargements techniques et concis qui vont plus loin que cette page.
Datasheet OcNOS-SP
Spécification complète OcNOS-SP : l'ensemble des fonctionnalités access, cell site et agrégation, les SKU logiciels, les plateformes matérielles prises en charge et le guide de commande de la solution.
Obtenir la fiche techniqueMise à niveau SR-MPLS avec OcNOS
Migrez SR-MPLS vers OcNOS sur du matériel ouvert : Flex-Algo, TI-LFA et un parcours de bascule éprouvé en alternative à Cisco.
Obtenir le briefTransport WAN Cloud & Opérateurs
Transport WAN pour le cloud et les service provider sur du matériel ouvert : SR-MPLS, EVPN et transfert testé à l'échelle.
Obtenir le briefDatasheet OcNOS-SP
Formulaire rapide. Votre PDF s'ouvre dans un nouvel onglet immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet…
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.
Mise à niveau SR-MPLS avec OcNOS
Formulaire rapide. Votre PDF s'ouvre dans un nouvel onglet immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet…
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.
Transport WAN Cloud & Opérateurs
Formulaire rapide. Votre PDF s'ouvre dans un nouvel onglet immédiatement après l'envoi.
✓ Ouverture de votre PDF dans un nouvel onglet…
S'il ne s'est pas ouvert, utilisez le lien ci-dessous.